Warum veraltete Geräte und Software zum Geschäftsrisiko werden
Alter allein sagt wenig. Entscheidend ist, ob ein System noch Korrekturen vom Hersteller bekommt – und ob ein Geschäftsprozess davon abhängt. Kriterien, konkrete Supportenden und ein Erneuerungsplan, der die Kosten verteilt.
In einer Gemeinschaftspraxis in der Metropolregion Hamburg stehen zwei Geräte, die auf den ersten Blick dasselbe Problem haben: Beide sind alt.
Das eine ist ein Etikettendrucker am Empfang, elf Jahre im Dienst. Er bedruckt Probenröhrchen, sonst nichts. Er hängt an einem Rechner, der nichts anderes tut, und beide werden vermutlich noch Jahre laufen. Sie auszutauschen wäre ein reiner Kostenposten ohne Gegenwert.
Das andere ist ein Rechner im Behandlungszimmer, vier Jahre alt, technisch tadellos. Auf ihm läuft ein Betriebssystem, das seit dem 14. Oktober 2025 keine Sicherheitsupdates mehr erhält. Das Update der Praxissoftware, das im Frühjahr kam, ließ sich darauf nicht installieren. Seitdem arbeitet die Praxis an diesem Platz mit einer älteren Programmversion – und der Hersteller der Praxissoftware hat für diese Version bereits das Supportende angekündigt.
Der elf Jahre alte Drucker ist kein Risiko. Der vier Jahre alte Rechner ist eines. Wer nach Anschaffungsjahr sortiert, kommt zum falschen Ergebnis.
Das Wichtigste in Kürze
- Alter ist kein Kriterium. Ein Risiko entsteht dort, wo ein System ohne Herstellerunterstützung läuft und ein Geschäftsprozess davon abhängt. Beides muss zusammenkommen.
- Die entscheidenden Termine stehen Jahre vorher fest. Microsoft veröffentlicht sie, Hersteller von Fachanwendungen meist ebenfalls. Es handelt sich um Kalenderdaten, nicht um Überraschungen.
- Veraltete Hard- oder Software ist ein messbarer Angriffsfaktor. In der Bitkom-Studie „Wirtschaftsschutz 2026″ nannten 43 Prozent der betroffenen Unternehmen sie als Faktor, der den erfolgreichen Angriff mit ermöglicht hat.
- Weiterbetrieb kann die richtige Entscheidung sein – wenn sie bewusst getroffen, technisch kompensiert und mit einem Enddatum versehen wird. Unbewusster Weiterbetrieb ist etwas anderes.
- Ein Erneuerungsplan über 12 bis 24 Monate verteilt, was sonst als Notfall zusammenfällt. Das ist der eigentliche wirtschaftliche Hebel, nicht der Gerätepreis.
„Veraltet“ heißt nicht alt, sondern unversorgt
Im IT-Betrieb bedeutet veraltet: Der Hersteller liefert keine Sicherheitsupdates mehr. Ein solches System funktioniert weiter, oft jahrelang. Was sich ändert, ist nicht die Funktion, sondern der Umgang mit neu entdeckten Schwachstellen – die gibt es weiterhin, sie werden nur nicht mehr geschlossen.
Mit jedem Monat nach dem Supportende wächst also der Abstand zwischen dem, was öffentlich über Schwachstellen bekannt ist, und dem, was auf dem Gerät repariert wurde.
Daneben gibt es einen zweiten, weniger beachteten Effekt: Fachanwendungen ziehen nach. Praxissoftware, Warenwirtschaft, CAD, Kassensysteme, DATEV-Anbindungen – ihre Hersteller setzen früher oder später ein unterstütztes Betriebssystem voraus. Dann ist nicht mehr die Sicherheit das Problem, sondern die Arbeitsfähigkeit. Genau an diesem Punkt steht der Rechner im Behandlungszimmer.
Der Lebenszyklus: fünf Phasen, eine Entscheidung
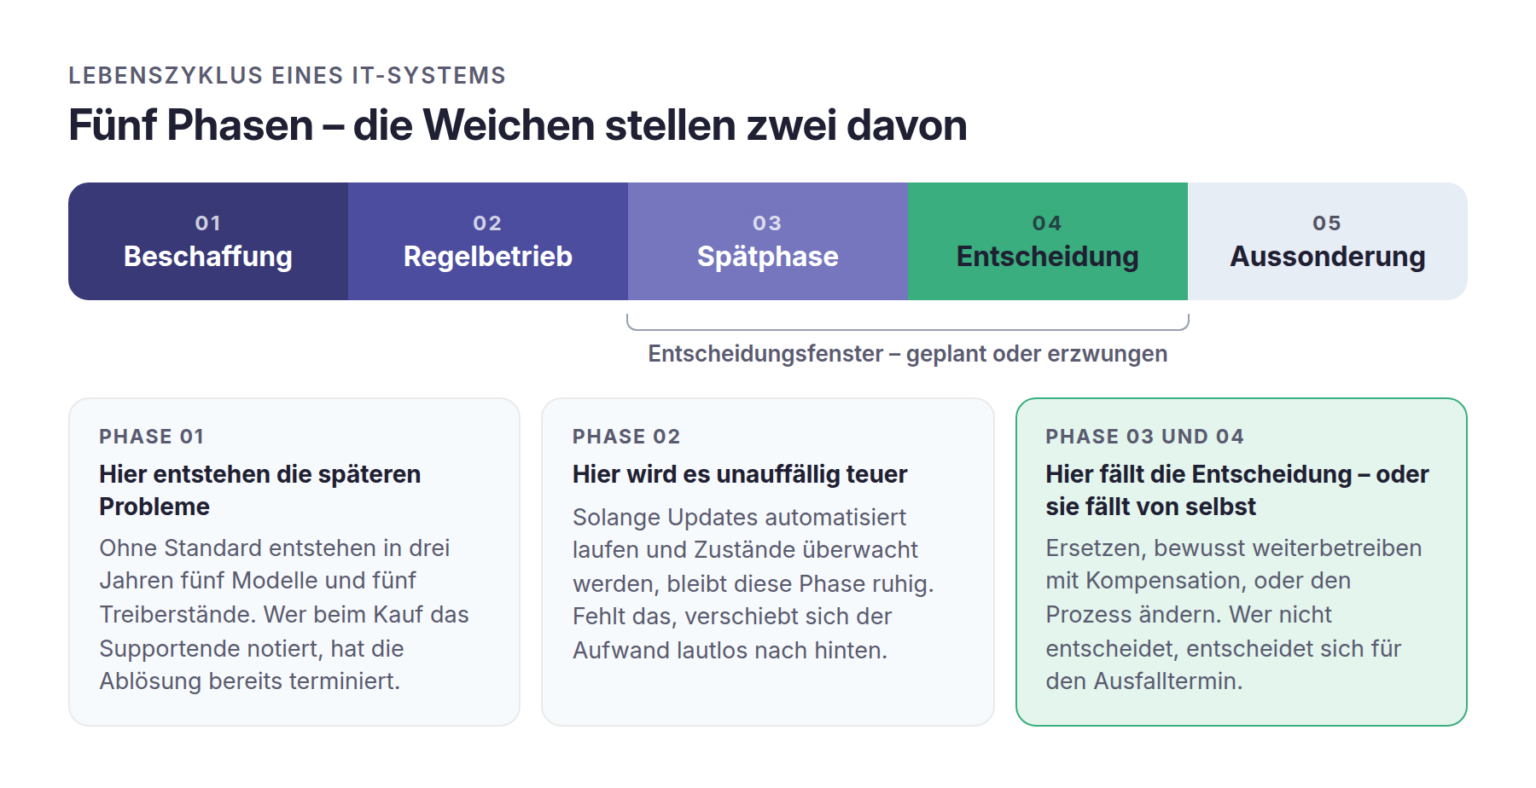
1. Beschaffung. Hier entstehen die späteren Probleme oder eben nicht. Wer Geräte nach Tagespreis kauft, hat nach drei Jahren fünf verschiedene Modelle, fünf Treiberstände und keinen Standard. Wer beim Kauf notiert, wann Hersteller- und Betriebssystemsupport enden, hat die Ablösung bereits terminiert, bevor das Gerät ausgepackt ist.
2. Regelbetrieb. Die längste Phase. Sie ist unauffällig, solange Updates automatisiert eingespielt und Zustände überwacht werden. Fehlt das, verschiebt sich der Aufwand lautlos nach hinten.
3. Spätphase. Das Gerät läuft, aber die Randbedingungen bröckeln: Treiber werden nicht mehr gepflegt, Ersatzteile haben Lieferzeiten, die Fachanwendung kündigt Mindestanforderungen an. Hier entscheidet sich, ob die Ablösung geplant oder erzwungen stattfindet.
4. Entscheidung. Drei Wege stehen offen: ersetzen, bewusst weiterbetreiben mit Kompensation, oder den Prozess selbst ändern – manchmal ist die sauberste Lösung, eine lokale Anwendung abzulösen, statt den Rechner darunter zu erneuern.
5. Aussonderung. Datenträger sicher löschen, Lizenzen zurückziehen, Gerät aus Inventar, Monitoring und Dokumentation entfernen. Ein ausgemustertes Gerät, das noch in der Domäne steht, ist ein offener Zugang ohne Besitzer.
Die Termine, die bereits feststehen
Die folgenden Daten sind öffentlich dokumentiert und über Jahre bekannt. Sie eignen sich als Ausgangspunkt für eine Bestandsaufnahme – erfahrungsgemäß findet sich in jedem Netz mindestens eine Zeile davon.
Produkt | Supportende | Stand heute |
|---|---|---|
14.10.2025 | vorbei; kostenpflichtige Sicherheitsupdates für Unternehmen für maximal drei Jahre | |
14.10.2025 | vorbei; keine Verlängerung | |
14.10.2025 | vorbei; keine Verlängerung | |
15.07.2026 | vorbei; Sicherheitsupdates kostenpflichtig bis 2029 | |
12.01.2027 | in knapp vier Monaten |
Besonders unangenehm ist die dritte Zeile. Ein Exchange Server 2016 oder 2019 im eigenen Haus erhält seit Oktober 2025 keine Sicherheitskorrekturen mehr, und es gibt – anders als bei Windows – keine Möglichkeit, das gegen Geld zu verlängern. Gleichzeitig ist ein Mailserver von außen erreichbar, das ist sein Zweck. Diese Kombination ist die riskanteste im Feld.
Aus der Praxis
„Wir raten nicht zum Austausch, weil ein Gerät alt ist. Wir fragen, was passiert, wenn es morgen nicht mehr anspringt – und wer dafür noch Updates liefert. Bei vielen Geräten ist die Antwort beruhigend. Bei zweien oder dreien ist sie es nicht, und um die geht es dann.“
Martin Osterhof, Geschäftsführender Gesellschafter, novotec GmbH
Warnsignale, die ohne IT-Abteilung erkennbar sind
Für eine erste Einschätzung braucht es kein Audit. Diese Beobachtungen stammen aus dem normalen Arbeitsalltag:
- Ein Update der Fachanwendung lässt sich auf einzelnen Rechnern nicht installieren.
- Für ein Gerät gibt es auf der Herstellerseite keine Treiber für aktuelle Betriebssysteme mehr.
- Ein System ist von Updates „ausgenommen“, weil sonst eine bestimmte Anwendung nicht mehr startet.
- Im Team haben sich Umwege eingespielt: ein zweiter Rechner nur für ein Programm, ein Export als Zwischenschritt, ein Arbeitsplatz, den „nur einer bedienen kann“.
- Niemand kann sagen, wann ein zentrales System zuletzt neu gestartet wurde – oder ob es einen Neustart überstehen würde.
Das letzte Signal ist das ernsteste. Ein Server, vor dessen Neustart alle Beteiligten Respekt haben, ist bereits ausgefallen – der Ausfall ist nur noch nicht eingetreten.
Was der Aufschub kostet
Aufschieben ist eine legitime Option, aber keine kostenlose. Für Windows 10 lässt sich der Preis exakt beziffern, weil Microsoft ihn veröffentlicht: Die verlängerten Sicherheitsupdates für Unternehmen kosten im ersten Jahr 61 US-Dollar je Gerät, und der Preis verdoppelt sich in jedem Folgejahr. Nach drei Jahren ist Schluss, und die Jahre lassen sich nicht überspringen – wer im zweiten Jahr einsteigt, zahlt das erste mit.
Für einen Betrieb mit 18 betroffenen Arbeitsplätzen ergibt das:
Jahr 1 | Jahr 2 | Jahr 3 | Jahr 4 | |
|---|---|---|---|---|
Listenpreis je Gerät | 61 USD | 122 USD | 244 USD | 427 USD |
18 Arbeitsplätze | 1.098 USD | 2.196 USD | 4.392 USD | 7.686 USD |
Diese Summe kauft ausschließlich Sicherheitsupdates. Kein Support, keine neuen Funktionen, keine Kompatibilität mit Fachanwendungen – und am Ende der drei Jahre steht dieselbe Entscheidung an, nur ohne weiteren Aufschub. Die Rechnung ist deshalb kein Argument gegen das Aufschieben, sondern eines dafür, es zu rechnen: Ein über 24 Monate verteilter Austausch derselben 18 Arbeitsplätze liegt in vergleichbarer Größenordnung – nur stehen danach Geräte da, die weitere fünf Jahre tragen.
Priorisieren nach Geschäftsauswirkung
Nicht alles gleichzeitig, und nicht alles überhaupt. Die Reihenfolge ergibt sich aus zwei Fragen, die für jedes System zu beantworten sind: Bekommt es noch Sicherheitsupdates? und Was steht still, wenn es ausfällt?
Einstufung | Merkmal | Zeitrahmen |
|---|---|---|
Sofort | Ohne Updates und von außen erreichbar – Mailserver, Fernzugänge, Firewall, VPN-Endpunkte | Wochen |
Vorrang | Ohne Updates, trägt einen Kernprozess – Warenwirtschaft, Praxis- oder Kanzleisoftware, Kasse, zentrale Ablage | ein bis zwei Quartale |
Geplant | Supportende steht in den nächsten 12 bis 24 Monaten bevor | in den Erneuerungsplan |
Beobachten | Ohne Updates, aber isoliert und ohne Prozessbezug – Steuerrechner an Maschinen, Einzelplatzgeräte ohne Netzzugang | jährlich prüfen, Netztrennung dokumentieren |
Nichts tun | Läuft, wird versorgt oder ist funktional abgeschlossen – der Etikettendrucker aus dem Anfang | – |
Die letzte Zeile ist so wichtig wie die erste. Ein Erneuerungsplan, der alles enthält, wird nicht umgesetzt.
Der Erneuerungsplan über 12 bis 24 Monate
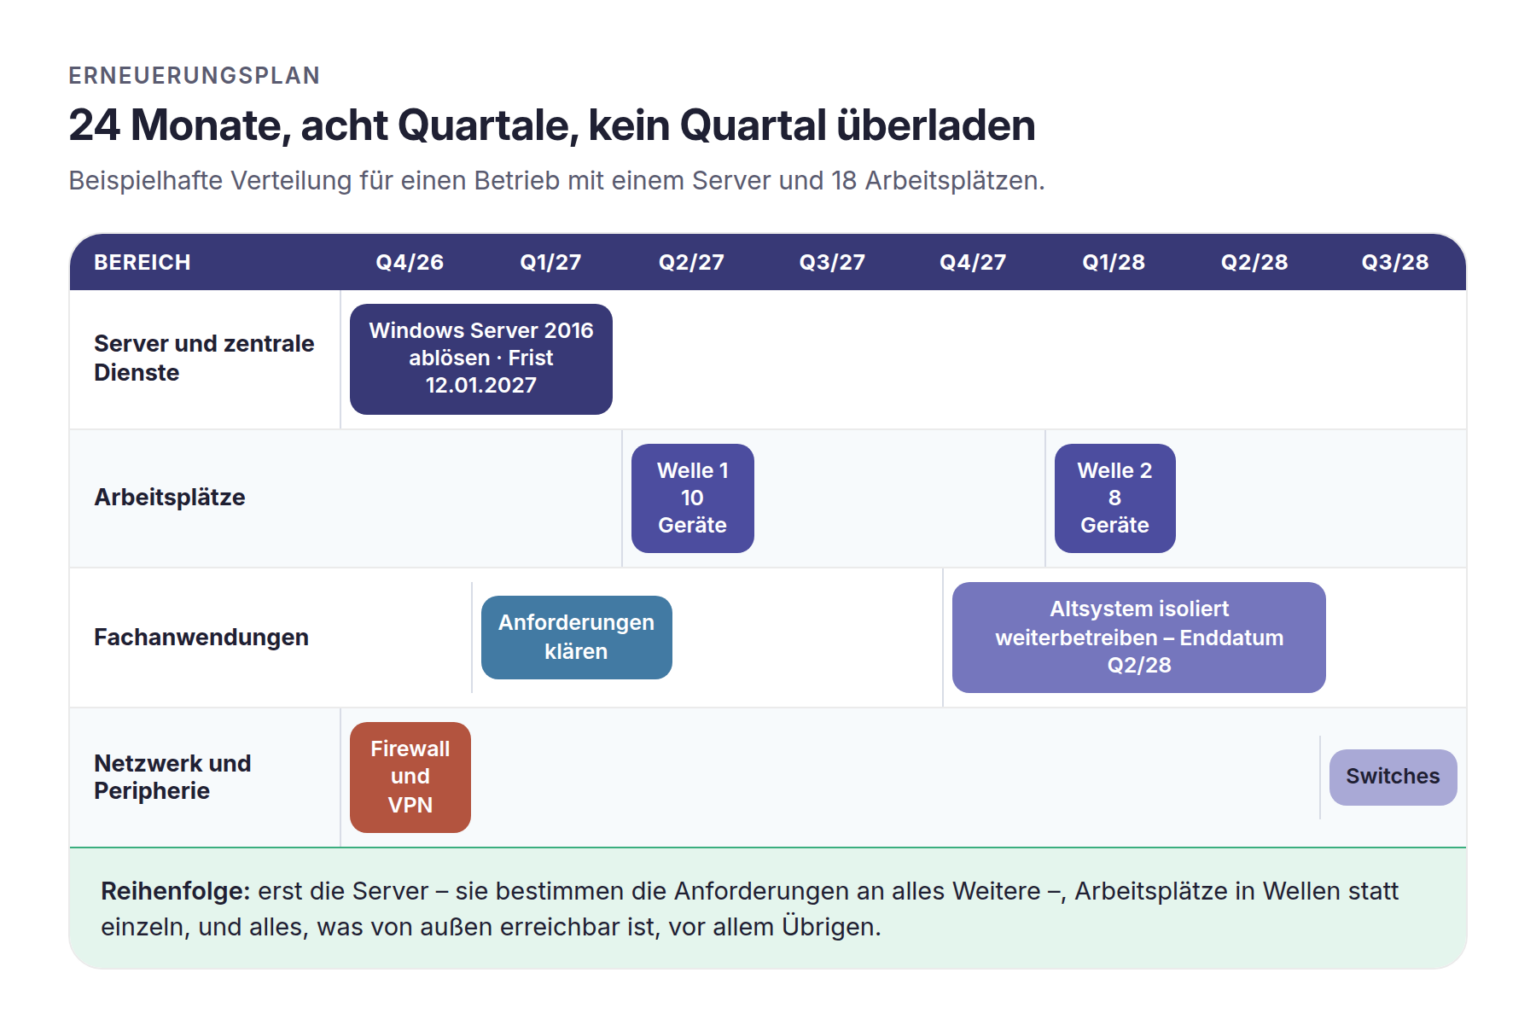
Aus der Priorisierung wird ein Plan, indem die Einstufungen auf Quartale verteilt werden – mit dem Ziel, dass in keinem Quartal mehr zusammenkommt, als Budget und Betrieb tragen. Drei Regeln haben sich bewährt:
Zuerst die Server, dann die Arbeitsplätze. Serverseitige Wechsel bestimmen, welche Anforderungen anschließend für Endgeräte gelten. Umgekehrt entsteht doppelte Arbeit.
Arbeitsplätze in Wellen, nicht einzeln. Acht bis zwölf Geräte in einem Rutsch bedeuten einen Standard, einen Testlauf, einen Abendtermin. Einzelbeschaffungen erzeugen genau die Vielfalt, die den Betrieb später teuer macht.
Miete oder Leasing prüfen, bevor die Liquidität entscheidet. Wenn der Plan am Anschaffungspreis scheitert, wird er nicht umgesetzt, sondern verschoben – eine monatliche Rate macht ihn unabhängiger vom Cashflow eines einzelnen Quartals.
Wenn Weiterbetrieb die richtige Entscheidung ist
Manche Systeme lassen sich nicht ablösen: ein Steuerrechner an einer Maschine, deren Hersteller es nicht mehr gibt, eine Anwendung ohne Nachfolger. Dann ist Weiterbetrieb vertretbar – unter drei Bedingungen, die zusammengehören.
Erstens Isolation: eigenes Netzsegment, kein Internetzugang, Zugriff nur von definierten Systemen aus. Zweitens Kompensation: strengere Überwachung, engere Berechtigungen, eine gesonderte Sicherung. Drittens ein Enddatum im Plan, auch wenn es zwei Jahre entfernt liegt – samt schriftlicher Notiz, wer die Entscheidung getroffen hat und auf welcher Grundlage. Damit wird aus einem geduldeten Zustand eine dokumentierte Entscheidung, und bei einer Prüfung oder einem Versicherungsfall ist genau das der Unterschied.
Wie novotec dabei unterstützt
Wir sind hersteller- und markenunabhängig. Das ist bei diesem Thema kein Nebensatz, sondern die Voraussetzung dafür, dass eine Empfehlung auch „nicht austauschen“ lauten kann.
Bestandsaufnahme mit Terminen. Wir erfassen Geräte, Betriebssysteme, Serverdienste und Fachanwendungen und hinterlegen zu jedem Eintrag das Supportende. Das Ergebnis ist eine nach Geschäftsauswirkung sortierte Liste – in unserer elektronischen IT-Dokumentation, nicht in einer Tabelle, die veraltet, sobald sie fertig ist.
Automatisiertes Patchmanagement. Updates werden außerhalb der Arbeitszeit eingespielt und im Ergebnis überwacht. Das verschiebt das eigentliche Problem dorthin, wo es hingehört: auf die wenigen Systeme, die sich nicht mehr aktualisieren lassen.
Erneuerungsplan und Beschaffung. Der Plan ist eine kaufmännische Entscheidung, keine technische: Wir liefern Kriterien, Termine und Größenordnungen, die Reihenfolge stimmen wir mit denen ab, die das Budget verantworten. Über unsere Partner HPE, Terra und Lenovo lässt sich Erneuerung zudem als laufender Posten statt als Investitionsspitze abbilden – welches Modell passt, gehört in die Planung und nicht ans Ende.
Fazit
Der Maßstab ist nicht das Anschaffungsjahr, sondern die Kombination aus fehlender Herstellerunterstützung und vorhandener Prozessabhängigkeit. Wo beides zusammentrifft, besteht Handlungsbedarf; wo nur eines zutrifft, reicht Beobachtung.
Die dafür nötigen Termine sind öffentlich und stehen Jahre im Voraus fest. Wer sie einmal erfasst und den Bestand danach sortiert, hat den Unterschied zwischen Planung und Notfall bereits hergestellt.
Was bleibt, ist eine kaufmännische Aufgabe, keine technische: entscheiden, was in den nächsten acht Quartalen ersetzt wird, was bewusst weiterläuft und was gar nicht erst auf die Liste gehört.
FAQ
Sie möchten wissen, welche Systeme in Ihrem Betrieb noch versorgt werden und welche nicht? Sprechen Sie mit novotec über eine Bestandsaufnahme mit Supportenden und einen Erneuerungsplan für die nächsten 24 Monate.