Neue Mitarbeitende schnell arbeitsfähig machen: Warum IT-Onboarding kein Improvisationsthema ist
Montag, 8:00 Uhr. Eine neue Projektingenieurin beginnt in einem Ingenieurbüro mit 45 Beschäftigten. Sie wird begrüßt, bekommt einen Kaffee und wird an ihren Platz geführt. Dort steht ein Rechner.
Was dann passiert, entscheidet über ihren Eindruck von den nächsten Wochen. Im guten Fall meldet sie sich an, findet ihr Postfach, die Projektablage und die CAD-Anwendung, und um 8:20 Uhr sitzt sie in der ersten Besprechung. Im anderen Fall ist der Rechner noch der ihres Vorgängers, das Konto existiert, aber ohne Zugriff auf die Projektordner, die Durchwahl fehlt, und die Kollegin, die das einrichten könnte, ist im Urlaub.
Der Unterschied zwischen beiden Fällen ist keine Frage der Technik. Er entsteht fünf Tage vorher, an einem Punkt, an dem noch niemand an den ersten Arbeitstag denkt.
Gute IT fällt an diesem Tag nicht auf. Genau das ist der Maßstab.
Worauf es ankommt
Verbreitete Annahme | Was tatsächlich gilt |
|---|---|
„Das richten wir am ersten Tag ein.“ | Konto, Lizenz, Gruppenzuordnung und Geräteeinrichtung brauchen Vorlauf. Manches synchronisiert sich über Stunden |
„Wir machen es wie bei der letzten Kollegin.“ | Ohne dokumentierte Rollenvorlage wird jedes Mal etwas anderes vergeben – meist zu viel |
„Hauptsache, sie kann sich anmelden.“ | Arbeitsfähig ist, wer Ablage, Fachanwendung, Telefonie und Ansprechpartner hat. Nicht, wer ein Passwort besitzt |
„Beim Austritt sperren wir das Konto.“ | Das Sperren ist der kleinere Teil. Gruppen, geteilte Postfächer, Geräte, OneDrive und Freigabelinks bleiben bestehen |
„Rollenwechsel sind unkritisch.“ | Sie sind der häufigste Grund, warum Berechtigungen auseinanderlaufen: Neues kommt hinzu, Altes bleibt |
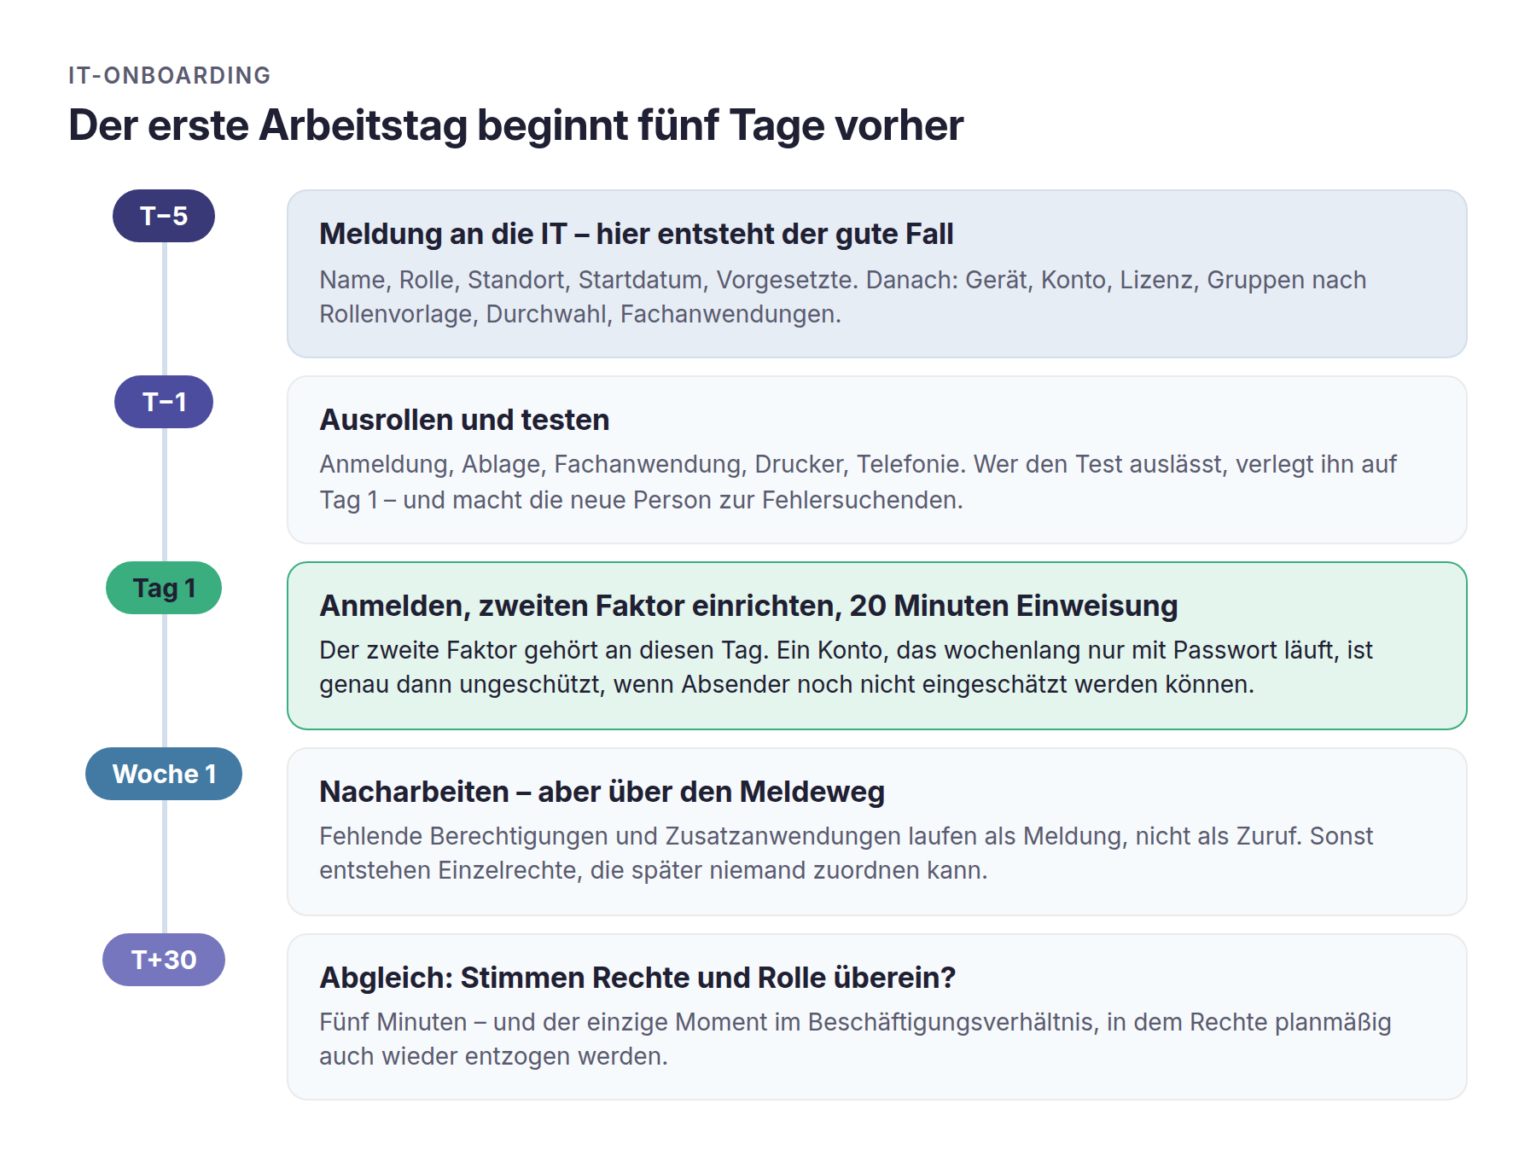
Die Zeitachse: von T-5 bis T+30
Fünf Arbeitstage vorher
Hier entsteht der gute Fall. Die Personalabteilung oder die Geschäftsführung meldet den Eintritt an die IT – mit Name, Rolle, Standort, Startdatum und Vorgesetztem. Die Rolle ist dabei die wichtigste Angabe, weil sie alles Weitere bestimmt.
Auf dieser Grundlage wird beschafft und vorbereitet: Gerät bestellen oder aus dem Bestand zuweisen, Konto anlegen, Lizenz zuordnen, Gruppen nach Rollenvorlage setzen, Durchwahl einrichten, Fachanwendungen bereitstellen. Wo Hardware neu beschafft werden muss, reichen fünf Tage übrigens oft nicht – das ist der Punkt, an dem eine frühere Meldung am meisten spart.
Der Tag davor
Gerät ausrollen und testen: Anmeldung mit dem neuen Konto, Zugriff auf Ablage und Fachanwendung, Drucker, Telefonie. Wer diesen Test überspringt, verlegt ihn auf den ersten Arbeitstag der neuen Person – und macht sie zur Fehlersuchenden.
Dazu gehört das Startpaket: Anmeldedaten in einem sicheren Verfahren, Hinweis zur Einrichtung der Mehr-Faktor-Authentifizierung, eine Seite mit den wichtigsten Ansprechpartnern und dem Meldeweg für Störungen.
Tag 1
Anmeldung, Einrichtung des zweiten Faktors, kurze Einweisung: Wo liegen welche Daten, wie wird gemeldet, was ist erlaubt und was nicht. Zwanzig Minuten reichen, wenn sie vorbereitet sind.
Der zweite Faktor gehört an diesen Tag und nicht später. Ein Konto, das wochenlang nur mit Passwort läuft, ist genau in der Phase ungeschützt, in der die neue Person Absender noch nicht einschätzen kann.
Woche 1
Nacharbeiten, die sich erst im Alltag zeigen: fehlende Berechtigung auf eine Unterablage, eine zweite Anwendung, die Signatur, der Zugriff auf ein gemeinsames Postfach. Wichtig ist, dass diese Anfragen über den regulären Meldeweg laufen und nicht über Zuruf – sonst entstehen genau die undokumentierten Einzelrechte, die später niemand mehr zuordnen kann.
Nach 30 Tagen
Ein kurzer Abgleich: Stimmen die Berechtigungen mit der Rolle überein? Wurde etwas vergeben, das sich als unnötig erwiesen hat? Diese fünf Minuten sind der einzige Moment im gesamten Beschäftigungsverhältnis, in dem Rechte planmäßig auch wieder entzogen werden.
Was regelmäßig vergessen wird
Nicht die großen Dinge fehlen, sondern die, für die sich niemand zuständig fühlt:
- Telefonie und Durchwahl – fällt erst auf, wenn ein Kunde zurückruft
- Gemeinsame Postfächer – Info-, Buchhaltungs- oder Projektadressen
- Fachanwendungen außerhalb von Microsoft 365 – CAD, Warenwirtschaft, Zeiterfassung, Branchensoftware mit eigener Benutzerverwaltung
- Mobilgerät und dienstliche Nutzung – inklusive der Frage, was bei Verlust passiert
- Zeiterfassung – Terminal, App oder Browser, je nach Modell
- Signatur und Vorlagen – ein Detail, das nach außen wirkt
- Der Meldeweg selbst – wen ruft man an, wenn etwas nicht geht?
Diese Liste ist der Grund, warum eine Rollenvorlage mehr wert ist als ein guter Vorsatz. Sie beantwortet die Frage „Was gehört dazu?“ einmal statt bei jedem Eintritt neu.
Aus der Praxis
„Wir fragen bei neuen Kunden immer, wie die letzte Einstellung gelaufen ist. Die Antwort ist selten technisch – meistens hat einfach niemand der IT gesagt, dass jemand anfängt. Fünf Tage Vorlauf lösen mehr als jedes Werkzeug.“
Martin Osterhof, Geschäftsführer novotec GmbH
Offboarding: das Spiegelbild – und der sicherheitsrelevantere Teil
Beim Eintritt wartet jemand, deshalb wird er organisiert. Beim Austritt wartet niemand, deshalb bleibt er liegen. Das ist bemerkenswert, weil hier tatsächlich ein Risiko entsteht.
Der Verizon Data Breach Investigations Report 2025 weist für die Region EMEA aus, dass 29 Prozent der untersuchten Sicherheitsvorfälle interne Akteure beteiligten – 19 Prozent unbeabsichtigte Fehler, 8 Prozent Missbrauch. Zum Vergleich: In Nordamerika liegt dieser Anteil bei 5 Prozent, im asiatisch-pazifischen Raum bei 1 Prozent. Der Faktor „Mensch im eigenen Haus“ ist in Europa also deutlich stärker ausgeprägt als anderswo.
Microsoft beschreibt das Entfernen eines ausgeschiedenen Mitarbeiters in sieben dokumentierten Schritten: Anmeldung verhindern, Postfachinhalte sichern, Mobilgerät löschen und blockieren, E-Mails weiterleiten oder das Postfach umwandeln, einer anderen Person Zugriff auf OneDrive und Outlook geben, Lizenz entfernen, Benutzerkonto löschen.
In der Praxis wird meist Schritt eins ausgeführt und danach aufgehört. Ein gesperrtes Konto kann sich nicht anmelden – es steht aber weiterhin in jeder Gruppe, in der es war, hält die Lizenz, blockiert das Postfach und verfälscht jede spätere Aussage darüber, wer Zugriff hat.
Dazu kommen die Punkte, die Microsoft gar nicht abdecken kann: Zugänge zu Fachanwendungen mit eigener Benutzerverwaltung, Schlüssel und Ausweise, VPN-Zugang, Einträge im Passwortmanager, die Rufumleitung der Durchwahl – und die Freigabelinks, die diese Person erstellt hat.
Die Checkliste
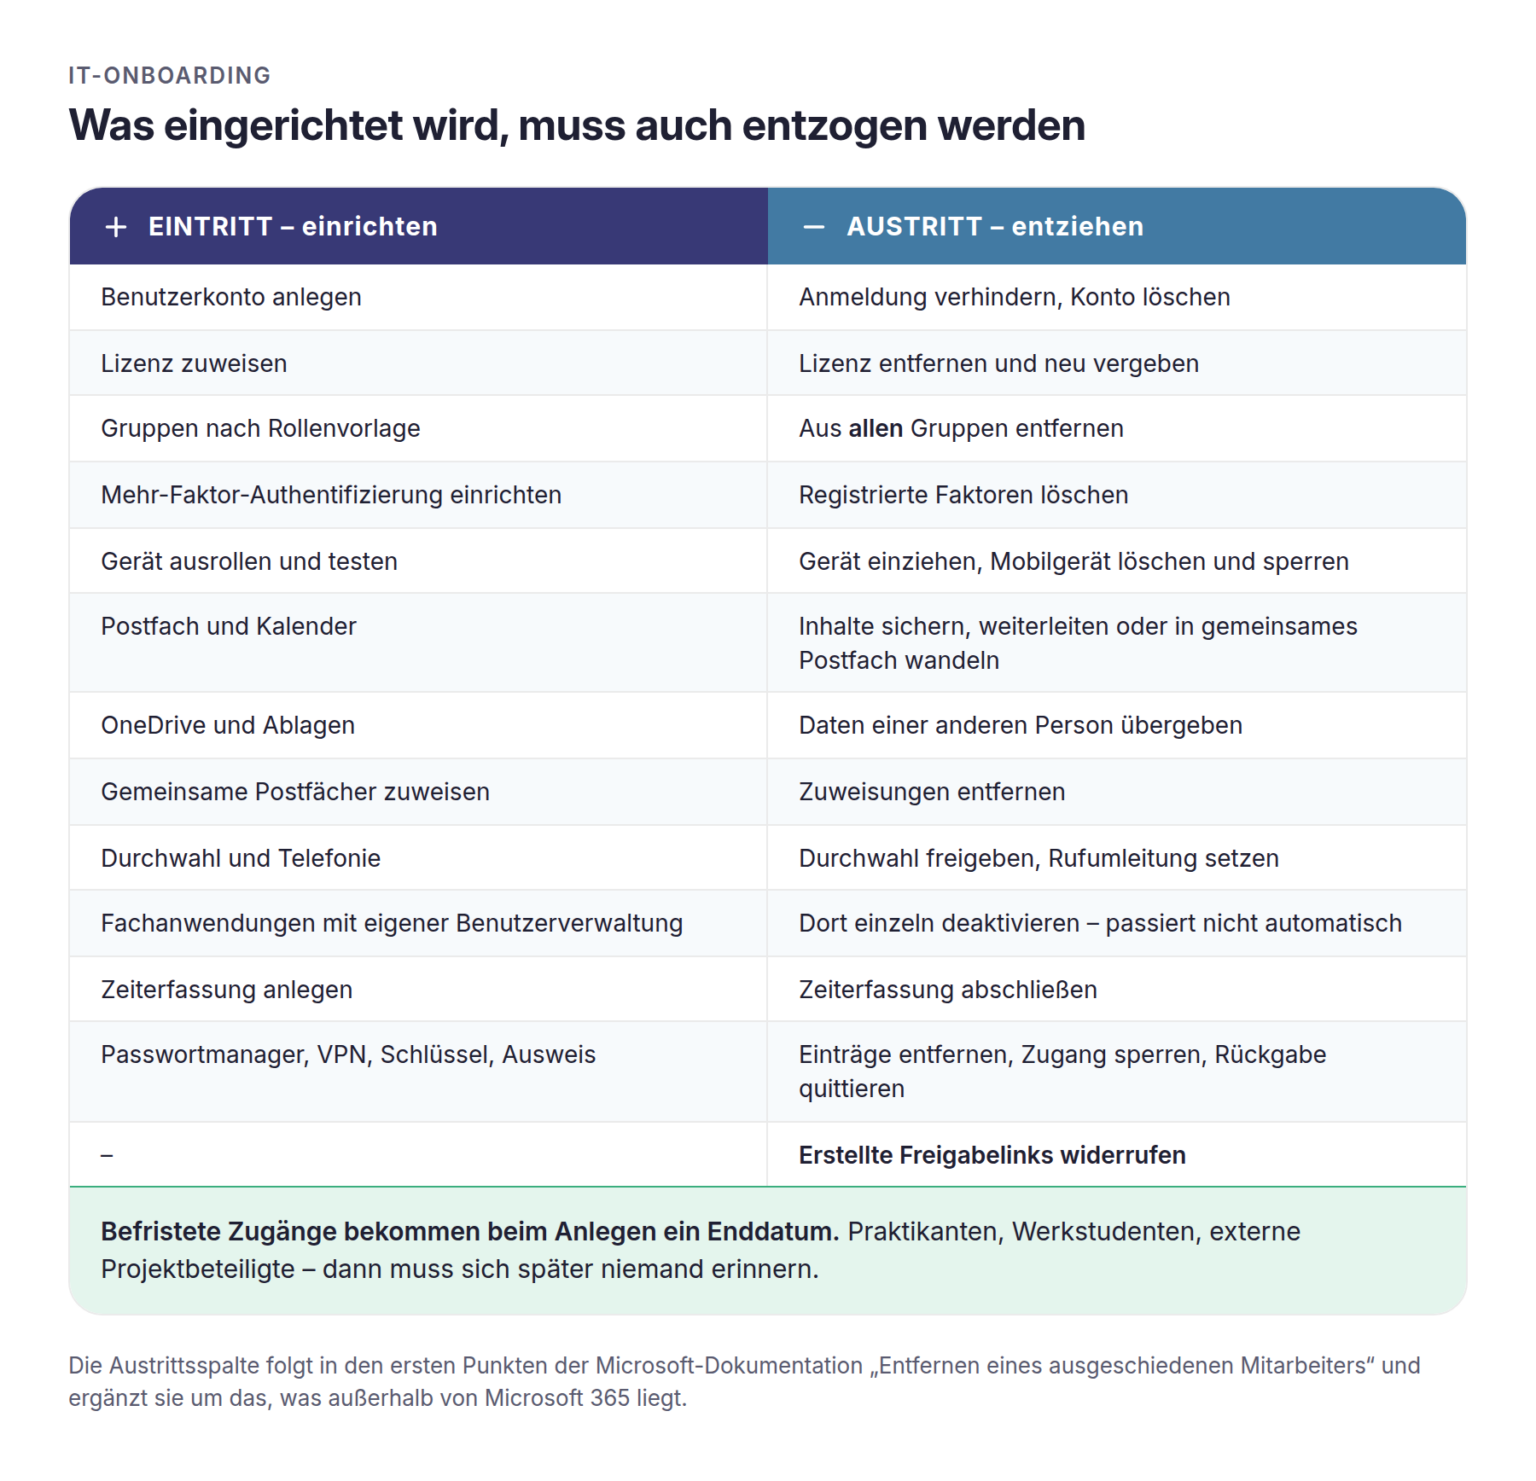
Zwei Spalten, nebeneinander gelesen: Was beim Eintritt eingerichtet wird, wird beim Austritt entzogen. Diese Spiegelung ist der eigentliche Zweck der Darstellung – sie macht sichtbar, was beim Austritt üblicherweise fehlt.
Die Vorlage wird einmal je Rolle ausgefüllt und danach nur noch angepasst. Für ein Unternehmen mit mehreren Rollenprofilen sind das drei bis fünf Vorlagen, nicht dreißig.
Ein Punkt gehört ausdrücklich dazu und fehlt fast immer: ein Enddatum für befristete Zugänge. Praktikanten, Werkstudenten, externe Projektbeteiligte – wer beim Anlegen ein Ablaufdatum setzt, muss sich später nicht erinnern.
Und der Rollenwechsel dazwischen
Zwischen Eintritt und Austritt liegt der Vorgang, der am wenigsten Aufmerksamkeit bekommt und die meisten Altlasten erzeugt. Wer aus der Buchhaltung in die Projektleitung wechselt, bekommt die neuen Zugänge – und behält die alten, weil niemand danach fragt. Nach drei Jahren und zwei Wechseln hat diese Person Zugriff auf drei Bereiche, obwohl sie in einem arbeitet.
Die Regel dagegen ist einfach und kostet nichts: Ein Rollenwechsel wird wie ein Austritt aus der alten Rolle und ein Eintritt in die neue behandelt. Beide Vorlagen werden angewendet, die alte rückwärts, die neue vorwärts. Wo das aus fachlichen Gründen nicht geht – etwa während einer Übergabefrist –, wird ein Datum gesetzt, an dem die alten Rechte enden.
Wie novotec das aufsetzt
Für Unternehmen ohne eigene IT-Abteilung liegt der Engpass fast nie in der Technik, sondern in der Übergabe zwischen Personalstelle und IT. Als Hamburger IT-Systemhaus setzen wir deshalb an drei Punkten an.
Rollenvorlagen: Wir halten je Rolle fest, welche Zugänge, Lizenzen, Gruppen, Geräte und Anwendungen dazugehören – abgestimmt mit den Fachbereichen, nicht am Schreibtisch erfunden. Das Ergebnis ist eine Vorlage, die auch eine Vertretung anwenden kann.
Ein geregelter Ablauf: Eintritt, Rollenwechsel und Austritt bekommen denselben Weg, dieselbe Vorlaufzeit und dieselbe Dokumentation. Für den Austritt heißt das: die vollständige Liste, nicht nur die Kontosperre.
Laufender Betrieb: Im Rahmen unserer Managed Services führen wir die Schritte aus und halten sie in der elektronischen IT-Dokumentation nach. Damit ist zu jedem Zeitpunkt nachvollziehbar, wer welche Zugänge hat und wann sie vergeben wurden – die Grundlage für jede spätere Prüfung.
Für die Telefonie richten wir Durchwahlen und Rufumleitungen mit ein, für die Zeiterfassung die Anlage im System. Das sind die beiden Punkte, die in reinen IT-Checklisten regelmäßig fehlen, weil sie organisatorisch woanders hängen.
Fazit: Der erste Arbeitstag ist das Ergebnis, nicht der Anlass
Ein gelungener erster Arbeitstag ist kein Verdienst des ersten Arbeitstages. Er ist das Ergebnis einer Meldung fünf Tage vorher, einer Rollenvorlage und eines Tests am Vortag.
Und er hat ein Gegenstück, das dieselbe Sorgfalt verdient: Beim Austritt entscheidet nicht die Kontosperre über das Risiko, sondern alles, was danach kommt. Die europäischen Zahlen zu internen Akteuren legen nahe, dass hier mehr liegt, als die meisten Unternehmen vermuten.
Wer beide Richtungen als denselben Vorgang behandelt – einmal einrichten, einmal entziehen, beides nach derselben Liste –, löst zwei Probleme mit einer Vorlage.
FAQ
Sie möchten, dass der nächste erste Arbeitstag ohne Nachfragen abläuft? Sprechen Sie mit novotec über Rollenvorlagen und einen geregelten Ablauf für Eintritt, Wechsel und Austritt.
Ein Kommentar