Cyberangriff: Wer entscheidet in den ersten 60 Minuten?
Bei einem Ransomware-Vorfall entscheidet nicht die Technik über den Schaden, sondern die Frage, wer handeln darf. Ein Ablauf für die erste Stunde – inklusive der Schritte, die fast alle Ratgeber auslassen.
Dienstag, 6:52 Uhr. Ein Großhändler mit 60 Beschäftigten. Der Lagerleiter kommt als Erster, fährt den Rechner hoch und findet auf dem Desktop eine Textdatei, die dort gestern noch nicht war. Die Warenwirtschaft startet nicht. Die Dateinamen auf dem Netzlaufwerk enden auf eine Endung, die niemand kennt.
Um 6:58 Uhr ruft er den Kollegen an, der „sich mit IT auskennt“. Um 7:10 Uhr stehen vier Leute vor demselben Bildschirm. Um 7:20 Uhr hat jemand den Server neu gestartet, weil das sonst auch immer hilft. Um 7:40 Uhr ist die Geschäftsführerin erreicht, die auf dem Weg zu einem Termin ist und fragt, ob sie umkehren soll.
Bis hierhin ist keine einzige Entscheidung getroffen worden. Aber es ist bereits etwas verloren gegangen: Der Neustart um 7:20 Uhr hat Spuren gelöscht, die später gebraucht werden.
Genau das ist das Muster. In der ersten Stunde nach einem Angriff scheitert es selten an fehlender Technik. Es scheitert daran, dass niemand weiß, wer was entscheiden darf – und dass gut gemeinte Reflexe Schaden anrichten.
In drei Sätzen
Ein Cyberangriff ist in der ersten Stunde vor allem ein Entscheidungsproblem, kein technisches. Wer vorher festlegt, wer isolieren darf, wer meldet und wer nach außen spricht, gewinnt die Zeit, die sonst in Rückfragen verstreicht. Und zwei Dinge, die instinktiv richtig wirken – neu starten und aufräumen – zerstören genau die Informationen, die für Versicherung, Behörden und Wiederanlauf gebraucht werden.
- Der Verizon Data Breach Investigations Report 2025 weist für kleinere und mittlere Unternehmen aus, dass 88 Prozent der untersuchten Sicherheitsvorfälle mit Ransomware zu tun hatten – bei großen Organisationen waren es 39 Prozent.
- Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz mit einer gestuften Meldepflicht: Erstmeldung binnen 24 Stunden, Folgemeldung binnen 72 Stunden, Abschlussbericht binnen eines Monats.
Die erste Stunde, Minute für Minute
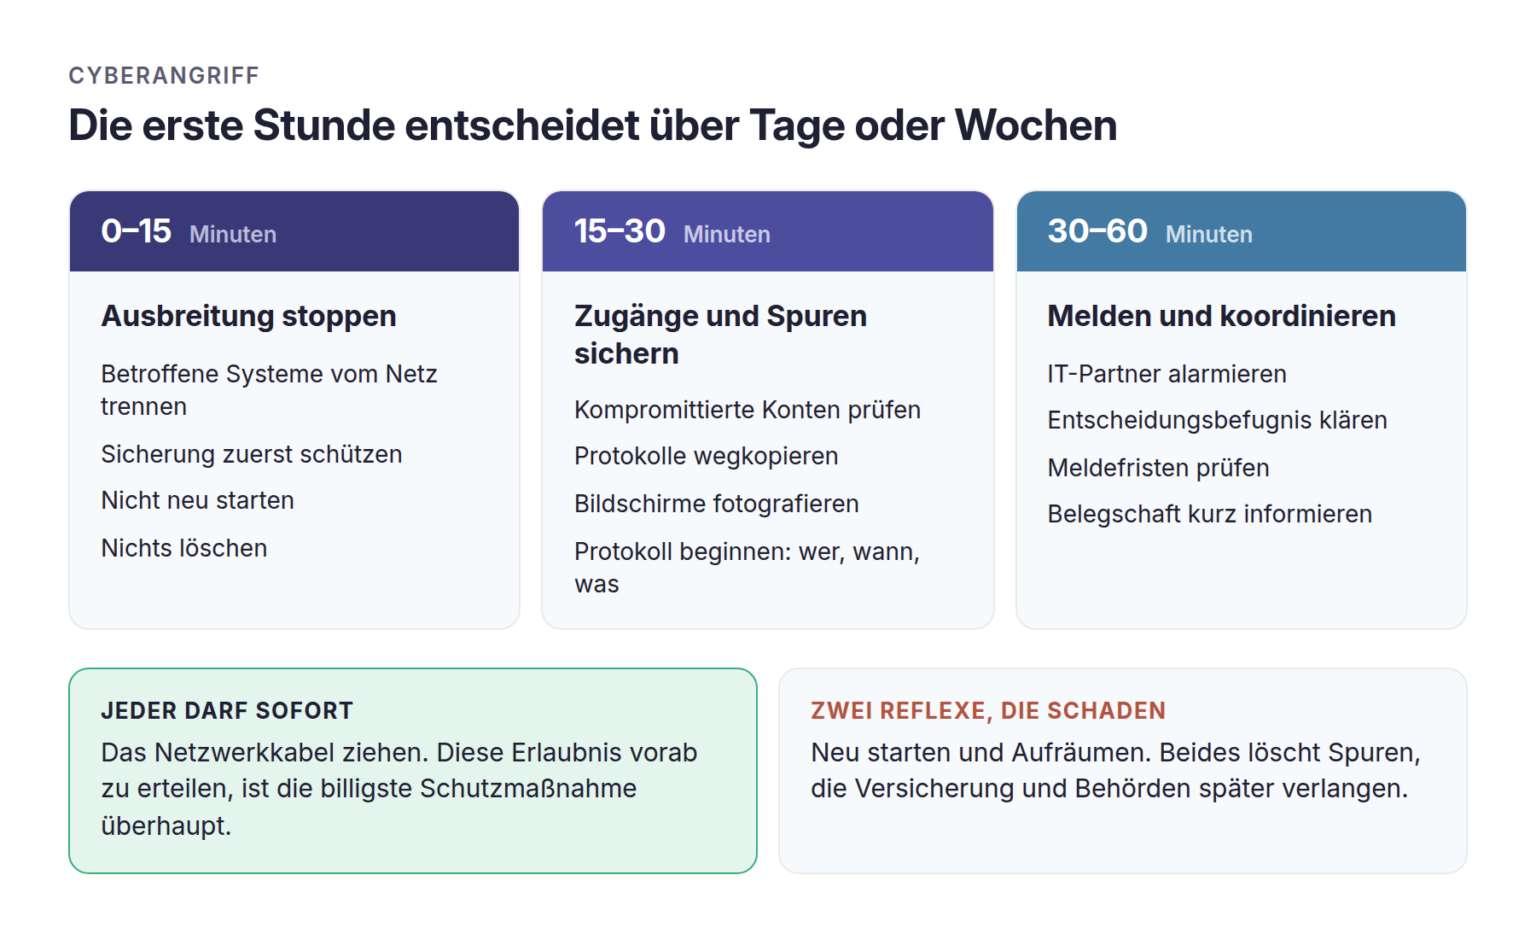
Minute 0 bis 15: Ausbreitung stoppen
Das Ziel ist eng: verhindern, dass sich die Verschlüsselung weiter ausbreitet. Alles andere wartet.
Betroffene Systeme vom Netz trennen – Netzwerkkabel ziehen, WLAN deaktivieren. Bei virtuellen Maschinen die Netzwerkkarte trennen.
Sicherungssysteme als Erstes schützen. Wenn die Sicherung erreichbar bleibt, ist sie das nächste Ziel. Getrennte oder nicht überschreibbare Kopien sind jetzt der wichtigste Besitz des Unternehmens.
Nicht neu starten, nicht herunterfahren. Ein laufendes System hält Informationen im Arbeitsspeicher, die bei einer späteren Analyse den Unterschied machen – teils sogar Schlüsselmaterial. Die Ausnahme: Wenn erkennbar ist, dass gerade aktiv verschlüsselt wird, wiegt das Stoppen schwerer als die Spurensicherung. Diese Abwägung sollte vorher mit dem IT-Partner besprochen sein, nicht im Moment der Entscheidung.
Nichts löschen. Keine verdächtigen Dateien entfernen, keine Protokolle bereinigen, keine Mails wegräumen.
Minute 15 bis 30: Zugänge sichern und Spuren erhalten
Verdacht auf kompromittierte Konten prüfen. Administratorkonten, Fernzugänge, Cloud-Zugänge. Zurückgesetzt wird koordiniert – ein hektischer Reihenwechsel warnt den Angreifer, bevor die Eindämmung steht.
Protokolle sichern. Firewall, Server, Cloud-Anmeldungen, Mailsystem. Diese Daten überschreiben sich nach Tagen oder Wochen selbst. Wer sie jetzt nicht wegkopiert, hat sie später nicht mehr.
Fotografieren. Bildschirme mit Lösegeldforderung, Fehlermeldungen, Uhrzeiten. Ein Handyfoto ist ein vollwertiges Beweismittel und kostet zehn Sekunden.
Protokoll führen. Wer hat wann was getan? Diese Liste wird von Versicherung, Behörden und dem forensischen Dienstleister gleichermaßen verlangt – und sie lässt sich nachträglich nicht rekonstruieren.
Dieser Punkt fehlt in den meisten Ratgebern. Er entscheidet aber darüber, ob eine Cyberversicherung leistet, ob eine Anzeige Substanz hat und ob überhaupt geklärt werden kann, welche Daten abgeflossen sind. Ohne diese Klärung ist auch die Datenschutzmeldung nicht belastbar.
Minute 30 bis 60: Melden, informieren, koordinieren
IT-Dienstleister alarmieren – über eine Nummer, die auf Papier vorliegt. Wenn Mail und Telefonanlage betroffen sind, nützt ein Kontakt im Postfach nichts.
Geschäftsführung informieren und Entscheidungsbefugnis klären. Wer darf Systeme abschalten? Wer darf einen externen Dienstleister beauftragen? Wer spricht mit Kunden?
Meldewege prüfen. Datenschutzaufsicht, gegebenenfalls BSI, Polizei über die Zentrale Ansprechstelle Cybercrime des jeweiligen Landes, Cyberversicherung. Die Fristen laufen ab Kenntnis, nicht ab Behebung.
Intern informieren. Ein kurzer, klarer Satz an alle Beschäftigten verhindert, dass jemand aus Hilfsbereitschaft Geräte einschaltet oder Daten verschiebt.
Wer entscheidet was – und wer nicht
Die folgende Zuordnung lässt sich in zehn Minuten festlegen und spart im Ernstfall eine halbe Stunde.
Aufgabe | Entscheidet | Handelt |
|---|---|---|
Systeme vom Netz trennen | niemand – jeder darf | wer zuerst da ist |
Systeme abschalten | Geschäftsführung oder IT-Partner | IT-Partner |
Externen Dienstleister beauftragen | Geschäftsführung | Benannte Vertretung |
Meldung an Behörden | Geschäftsführung | Datenschutzbeauftragter oder Rechtsberatung |
Kommunikation nach außen | Geschäftsführung | eine benannte Person |
Lösegeldfrage | Geschäftsführung | – |
Die erste Zeile ist die wichtigste. In vielen Unternehmen traut sich niemand, ein Kabel zu ziehen, weil unklar ist, ob das erlaubt ist. Diese Erlaubnis vorab und ausdrücklich zu erteilen, ist die billigste Schutzmaßnahme dieses gesamten Artikels.
Der zweite Punkt, an dem es regelmäßig klemmt, ist die Vertretung. Angriffe finden bevorzugt nachts, am Wochenende und in Ferienzeiten statt – also genau dann, wenn die Geschäftsführung schlecht erreichbar ist. Für jede Zeile der Tabelle braucht es deshalb eine benannte zweite Person mit derselben Befugnis, und diese Person muss wissen, dass sie sie hat. Eine Vertretungsregel, von der die Vertretung nichts weiß, ist keine.
Ebenfalls vorher zu klären: ab welchem Betrag ein externer Notfalldienstleister ohne Rückfrage beauftragt werden darf. Wer diese Grenze erst im Vorfall diskutiert, verliert Stunden an einer Frage, die sich in einem ruhigen Moment in zwei Minuten beantworten lässt.
Aus der Praxis
„Wenn wir zu einem Vorfall gerufen werden, ist die erste Frage nie, welche Schadsoftware es war. Die erste Frage ist, wer im Unternehmen gerade entscheiden darf – und wie oft wir in den ersten Minuten hören, dass man erst jemanden erreichen müsse.“
Martin Osterhof, Geschäftsführer novotec GmbH
Melden: was das Gesetz verlangt
Zwei Regelwerke greifen unabhängig voneinander. Beide knüpfen an den Zeitpunkt der Kenntnis an, nicht an die Behebung.
Datenschutz-Grundverordnung | NIS-2-Umsetzungsgesetz | |
|---|---|---|
Gilt für | jedes Unternehmen, sobald personenbezogene Daten betroffen sein könnten | Unternehmen ab 50 Beschäftigten und 10 Millionen Euro Umsatz in bestimmten Sektoren |
Seit | 2018 | 6. Dezember 2025 |
Frist | 72 Stunden ab Kenntnis, Meldung an die zuständige Aufsichtsbehörde (Artikel 33) | 24 Stunden Erstmeldung, 72 Stunden Folgemeldung, ein Monat Abschlussbericht |
Betroffene in Deutschland | praktisch alle | rund 30.000 Unternehmen |
Für viele Betriebe der hier beschriebenen Größe gilt NIS-2 nicht unmittelbar. Zwei Gründe, sich trotzdem damit zu befassen: Die Datenschutzfrist von 72 Stunden gilt ohnehin, und Unternehmen, die unter NIS-2 fallen, geben ihre Anforderungen zunehmend an Lieferanten und Dienstleister weiter – vertraglich.
Die Notfallkarte
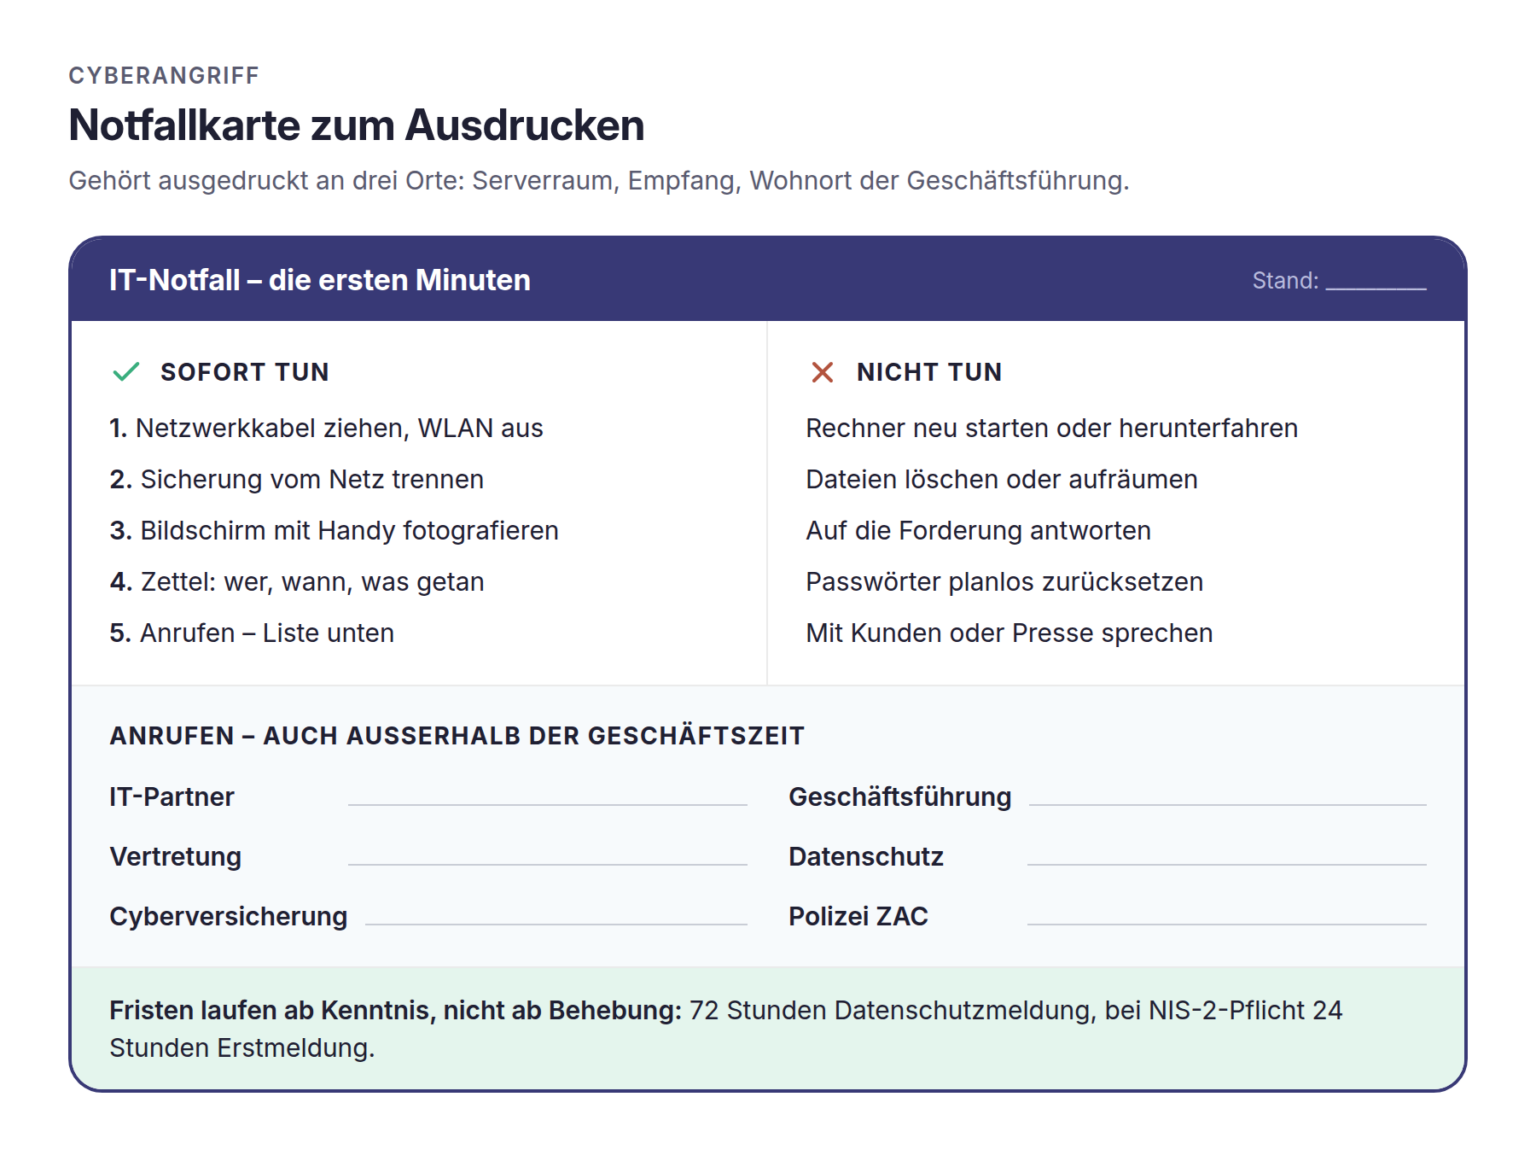
Der einzige Zettel, der im Ernstfall funktioniert, ist der, den man in der Hand hält. Eine Notfallkarte gehört ausgedruckt an drei Orte: Serverraum, Empfang, Wohnort der Geschäftsführung.
Darauf gehören, kurz und ohne Fachsprache:
- Sofort tun: Netzwerk trennen. Sicherung schützen. Fotografieren. Protokoll beginnen.
- Nicht tun: Neu starten. Löschen. Aufräumen. Auf eigene Faust antworten.
- Anrufen: IT-Partner, Geschäftsführung, Datenschutzbeauftragter, Versicherung – mit vollständigen Nummern, auch außerhalb der Geschäftszeit.
- Wer darf was: die drei Zeilen aus der Tabelle oben, die im eigenen Haus am häufigsten gebraucht werden.
- Stand: Datum der letzten Prüfung.
Diese Karte wird einmal im Jahr überprüft. Sie ist wertlos, wenn die Nummern veraltet sind.
Wie novotec im Ernstfall arbeitet
Für Unternehmen ohne eigene IT-Abteilung entscheidet im Vorfall vor allem eines: ob der Partner die Umgebung bereits kennt. Als Hamburger IT-Systemhaus pflegen wir für betreute Kunden eine lückenlose elektronische Systemdokumentation – welche Systeme geschäftskritisch sind, wie sie zusammenhängen, wer welche Zugänge hat. Im Ernstfall ersetzt diese Dokumentation die Recherchezeit, die sonst am Anfang steht.
Dazu kommt die Vorsorge: Unser Monitoring meldet Auffälligkeiten, bevor daraus ein Stillstand wird. Mit dem CyberRisikoCheck nach DIN SPEC 27076 prüfen wir strukturiert, ob Notfallabläufe, Zuständigkeiten und Sicherungen belastbar sind. Und wir helfen dabei, die Notfallkarte so zu füllen, dass sie auch um 6:52 Uhr trägt.
Aus der Praxis
„Der Unterschied zwischen zwei Tagen und zwei Wochen Stillstand liegt fast nie in der Technik. Er liegt darin, ob wir bei Ankunft eine aktuelle Dokumentation vorfinden oder erst herausfinden müssen, wie das Netz überhaupt aufgebaut ist.“
Marvin Osterhof, Geschäftsführer novotec GmbH
FAQ
Fazit: Vorbereitung ist eine Liste, kein Projekt
Die erste Stunde nach einem Angriff verläuft in fast jedem Unternehmen gleich: Leute stehen vor einem Bildschirm, jemand versucht etwas zu reparieren, und die eigentliche Frage – wer darf jetzt entscheiden – bleibt offen, bis sie jemand von außen stellt.
Das lässt sich ändern, und zwar ohne Projekt. Es braucht eine Zuordnung, wer was entscheiden darf, eine ausdrückliche Erlaubnis, im Zweifel ein Kabel zu ziehen, eine ausgedruckte Karte mit aktuellen Nummern und das Wissen, dass Neustarten und Aufräumen schaden statt zu helfen.
Für den Großhändler aus dem Einstieg hätte das bedeutet: Um 6:58 Uhr wäre das Netz getrennt gewesen, um 7:05 Uhr hätte der IT-Partner die Meldung gehabt, und um 7:20 Uhr hätte niemand den Server neu gestartet.
Ein Kommentar