Backup ist nicht gleich Wiederherstellung: Können Sie morgen wirklich weiterarbeiten?
Eine laufende Datensicherung beantwortet nicht die entscheidende Frage. Warum RTO und RPO wichtiger sind als der grüne Haken im Backup-Protokoll – und wie ein realistischer Wiederanlauf aussieht.
„Wir haben ein Backup.“
Dieser Satz stimmt in den allermeisten Unternehmen. Es läuft eine Sicherung, sie läuft nachts, und morgens steht im Protokoll, dass sie erfolgreich war. Das ist keine Nachlässigkeit, das ist solide Grundarbeit.
Nur beantwortet dieser Satz eine andere Frage als die, die im Ernstfall gestellt wird. Im Ernstfall lautet sie: Wie lange dauert es, bis wir wieder arbeiten können – und mit welchem Datenstand?
Die Lücke zwischen beidem ist erstaunlich gut vermessen. Im Veeam Data Trust and Resilience Report vom April 2026, für den weltweit über 900 IT-, Sicherheits- und Risikoverantwortliche befragt wurden, äußerten 90 Prozent Vertrauen in ihre Wiederherstellungsfähigkeit. Von den Unternehmen, die tatsächlich einen Ransomware-Angriff erlebt hatten, konnten aber nur 28 Prozent sämtliche Daten vollständig wiederherstellen. Im Schnitt kamen 72 Prozent der Daten zurück; 44 Prozent der Betroffenen erreichten weniger als drei Viertel.
Zwischen dem Vertrauen und dem Ergebnis liegen also rund 60 Prozentpunkte. Diese Lücke schließt man nicht mit einer besseren Sicherung, sondern mit einem geprüften Wiederanlauf.
Die Kurzfassung
- Eine erfolgreiche Sicherung ist ein Zwischenergebnis, kein Nachweis. Nachgewiesen ist die Wiederherstellbarkeit erst, wenn sie unter realistischen Bedingungen getestet wurde – mit Zeitmessung und protokolliertem Ergebnis.
- Zwei Kennzahlen ersetzen das Bauchgefühl: Wie lange darf ein System ausfallen (Recovery Time Objective) und wie viel Datenverlust ist verkraftbar (Recovery Point Objective). Beide werden vom Geschäft festgelegt, nicht von der Technik.
- Moderne Angriffe zielen auf die Sicherung selbst. Wer Backups nur online und im selben Netz vorhält, verliert im Ernstfall beides gleichzeitig – Produktivdaten und Rettungsanker.
Vier Sätze, die im Ernstfall nicht tragen
Die folgenden Aussagen fallen in fast jedem Erstgespräch. Keine davon ist falsch. Jede lässt aber genau die Frage offen, auf die es ankommt.
Häufige Aussage | Was sie offenlässt |
|---|---|
„Die Sicherung läuft jede Nacht durch.“ | Was gesichert wird – und was nicht. Cloud-Postfächer, Fachanwendungen mit eigener Datenbank, lokal abgelegte Dateien und Konfigurationen von Firewall oder Telefonanlage fehlen häufig |
„Das Protokoll ist grün.“ | Ob die gesicherten Daten lesbar und konsistent sind. Eine Sicherung kann formal erfolgreich sein und trotzdem einen Datenstand enthalten, der sich nicht sauber zurückspielen lässt |
„Wir haben alles in der Cloud.“ | Wer dort eigentlich sichert. Für Daten in Microsoft 365 gilt ein Modell geteilter Verantwortung: Der Anbieter sichert die Plattform, für die Wiederherstellbarkeit der eigenen Inhalte bleibt das Unternehmen zuständig |
„Im Notfall spielen wir das eben zurück.“ | Wie lange das dauert und in welcher Reihenfolge. Ohne festgelegte Reihenfolge beginnt der Wiederanlauf mit einer Diskussion statt mit einer Maßnahme |
Die zwei Zahlen, die zählen
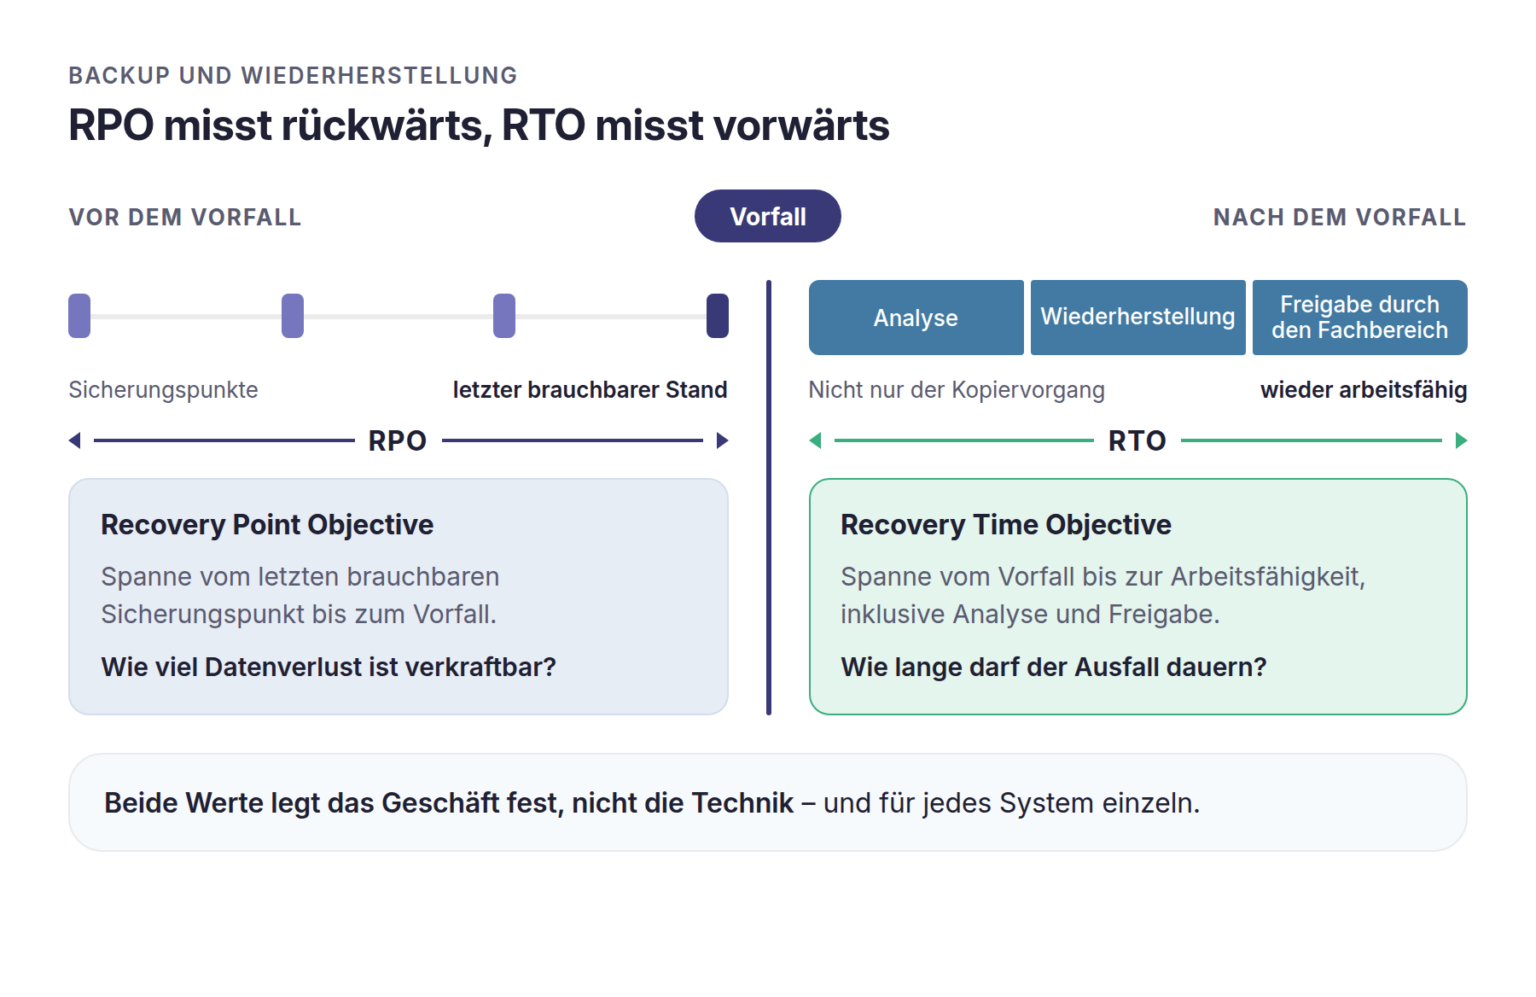
Recovery Time Objective (RTO) ist die Zeit, die ein System maximal ausfallen darf, bevor der Schaden inakzeptabel wird. Recovery Point Objective (RPO) ist der maximal hinnehmbare Datenverlust, gemessen in Zeit – also die Spanne zwischen dem letzten brauchbaren Sicherungspunkt und dem Vorfall.
Beide Werte sind keine technischen Größen. Sie sind Geschäftsentscheidungen, die anschließend technisch umgesetzt werden. Und sie fallen je nach System sehr unterschiedlich aus.
System | Realistische RTO | Realistische RPO |
|---|---|---|
Warenwirtschaft oder ERP | 4 bis 8 Stunden | 1 Stunde |
E-Mail und Kalender | 2 bis 4 Stunden | 15 Minuten |
Dateiablage der Fachbereiche | 8 bis 24 Stunden | 4 Stunden |
Telefonanlage | 1 bis 2 Stunden | – |
Archivdaten | mehrere Tage | 24 Stunden |
Die Zahlen in dieser Tabelle sind Orientierungswerte, keine Vorgaben. Ihr Zweck ist ein anderer: Sie zeigen, dass die Frage „Wie schnell brauchen wir das zurück?“ für jedes System einzeln beantwortet werden muss – und dass die Antwort aus dem Fachbereich kommt, nicht aus der IT.
Ein Dienstagmorgen im Wiederanlauf
Ein Logistikunternehmen mit rund 40 Beschäftigten stellt um 6:40 Uhr fest, dass die Disposition nicht startet. Kurz darauf zeigt sich das Muster: Dateien sind verschlüsselt, auf mehreren Systemen liegt eine Lösegeldforderung.
Der Wiederanlauf entscheidet sich nun an vier Punkten:
Ist die Sicherung selbst noch intakt? Angreifer suchen gezielt nach Sicherungssystemen und löschen oder verschlüsseln sie, bevor sie die Produktivdaten angehen. Was hier zählt, ist eine Kopie, die vom produktiven Netz getrennt und nicht überschreibbar ist.
Wie weit reicht der letzte brauchbare Stand zurück? Nicht der letzte Sicherungspunkt ist relevant, sondern der letzte, der nachweislich vor der Kompromittierung liegt. Wenn ein Angreifer bereits zwei Wochen im Netz war, sind die jüngsten Sicherungen möglicherweise unbrauchbar.
In welcher Reihenfolge wird zurückgeholt? Zuerst die Systeme, ohne die nichts anderes funktioniert: Verzeichnisdienst, Netzwerk, dann die Fachanwendung, dann die Dateiablage. Diese Reihenfolge im Vorfeld festzulegen spart im Ernstfall Stunden.
Wohin wird zurückgeholt? Wenn die vorhandene Hardware Teil des Vorfalls ist, braucht der Wiederanlauf ein Ziel – Ersatzhardware, eine virtualisierte Umgebung oder eine Cloud-Instanz. Ohne dieses Ziel ist auch eine intakte Sicherung zunächst nur ein Datenträger.
Für die Tourenplanung des Dienstags bedeutet das: Nicht die Frage, ob Daten vorhanden sind, entscheidet über den Tag. Sondern die Frage, ob sie in wenigen Stunden auf einem funktionsfähigen System liegen.
Aus der Praxis
„Fast alle unsere Neukunden haben eine laufende Sicherung. Was fast keiner hat, ist ein protokollierter Wiederherstellungstest mit Zeitmessung. Wir fragen im Erstgespräch deshalb nicht, ob gesichert wird, sondern wann zuletzt jemand etwas zurückgeholt hat – und wie lange das gedauert hat.“
Marvin Osterhof, Geschäftsführer novotec GmbH
Vier Stufen der Wiederherstellbarkeit
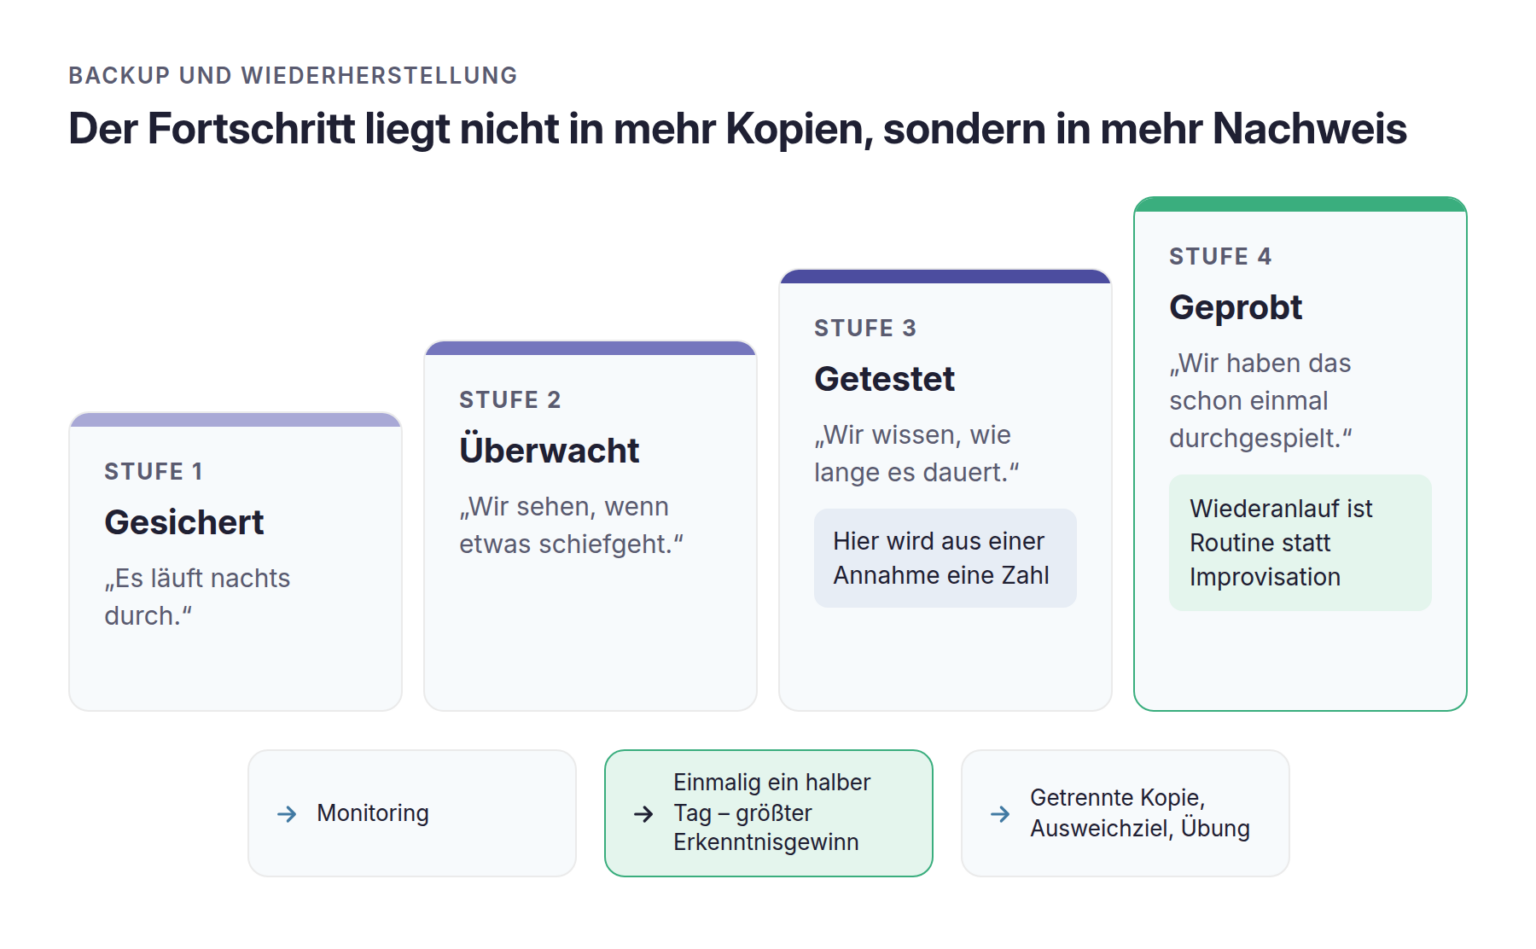
Das folgende Modell hilft bei der Selbsteinordnung. Die meisten Unternehmen ohne eigene IT-Abteilung finden sich auf Stufe 1 oder 2 wieder – was kein Versäumnis ist, solange es eine bewusste Entscheidung bleibt.
Stufe | Merkmale | Typische Aussage |
|---|---|---|
1 – Gesichert | Sicherung läuft, Protokoll wird nicht regelmäßig geprüft, kein Test | „Es läuft nachts durch.“ |
2 – Überwacht | Sicherungsstatus wird aktiv überwacht, Fehler werden gemeldet und behoben | „Wir sehen, wenn etwas schiefgeht.“ |
3 – Getestet | Regelmäßige Wiederherstellungstests mit Protokoll, definierte RTO und RPO je System, Reihenfolge festgelegt | „Wir wissen, wie lange es dauert.“ |
4 – Geprobt | Zusätzlich unveränderliche oder getrennte Kopien, Ausweichziel für den Wiederanlauf, Ernstfallübung mit Beteiligung der Fachbereiche | „Wir haben das schon einmal durchgespielt.“ |
Der Sprung von Stufe 1 auf Stufe 2 ist überwiegend eine Frage des Monitorings. Der Sprung von 2 auf 3 kostet einmalig Zeit und bringt den größten Erkenntnisgewinn: Erst hier wird aus einer Annahme eine Zahl.
Was ein Wiederherstellungstest beantworten muss
Ein brauchbarer Test prüft nicht, ob eine Datei zurückkommt. Er beantwortet fünf Fragen, und zwar schriftlich:
- Wie lange hat es gedauert? Gemessen vom Startsignal bis zum Zeitpunkt, an dem ein Fachbereich tatsächlich wieder arbeiten konnte – nicht bis zum Ende des Kopiervorgangs.
- Welcher Datenstand kam zurück? Und wie groß war die Lücke zum Zeitpunkt des simulierten Vorfalls?
- War die Anwendung danach benutzbar? Eine zurückgespielte Datenbank, die von der Fachanwendung nicht geöffnet wird, ist kein erfolgreicher Test.
- Was hat gefehlt? Lizenzschlüssel, Konfigurationen, Zertifikate, Schnittstellen zu Dritten – hier zeigen sich die Lücken, die im Sicherungsplan nie aufgetaucht sind.
- Wer musste eingebunden werden? Wenn der Test ohne eine bestimmte Person nicht funktioniert hätte, ist das ein eigenes Ergebnis.
Der Aufwand liegt bei den meisten Unternehmen dieser Größe im Bereich eines halben Tages pro Jahr. Das Ergebnis ersetzt eine Annahme, die sonst erst im Ernstfall geprüft wird.
Wie novotec das absichert
Für Unternehmen ohne eigene IT-Abteilung ist der entscheidende Punkt nicht die Auswahl einer Sicherungssoftware, sondern die Frage, wer den Status im Blick behält und wer im Ernstfall den Wiederanlauf steuert.
Als Hamburger IT-Systemhaus überwachen wir den Sicherungsstatus im Rahmen unserer Managed Services rund um die Uhr – gemeldet wird nicht erst der Ausfall, sondern schon die Abweichung. Grundlage jeder Betreuung ist eine lückenlose elektronische IT-Dokumentation: Sie hält fest, welche Systeme geschäftskritisch sind, in welcher Reihenfolge sie zurückgeholt werden und wer welche Entscheidung trifft. Genau diese Dokumentation ist es, die im Ernstfall die Recherchezeit ersetzt.
Als Veeam Silver Partner setzen wir dabei auf etablierte Sicherungstechnik und ergänzen sie um das, was den Unterschied macht: definierte RTO- und RPO-Werte je System, dokumentierte Wiederherstellungstests und ein festgelegtes Ausweichziel für den Wiederanlauf. Für Umgebungen, die wir übernehmen, beginnt das mit einer Ist-Aufnahme – auch dann, wenn die Systeme ursprünglich nicht von uns eingerichtet wurden.
FAQ
Fazit
Eine Sicherung, die noch nie zurückgespielt wurde, ist eine Vermutung.
Der Unterschied zwischen einem beherrschbaren Zwischenfall und einem Betriebsstillstand liegt selten in der Sicherungssoftware. Er liegt in drei Festlegungen, die vorher getroffen wurden: Wie lange darf welches System ausfallen, wie viel Datenverlust ist tragbar, und in welcher Reihenfolge wird zurückgeholt.
Wer diese drei Fragen beantwortet und die Antworten einmal im Jahr überprüft, verlässt das Feld der Vermutung. Das ist deutlich weniger Aufwand, als die Zahlen aus dem Ernstfall vermuten lassen – und deutlich wirksamer als jede zusätzliche Kopie.
Sie möchten wissen, wie lange Ihr Wiederanlauf tatsächlich dauern würde? Sprechen Sie mit novotec über einen dokumentierten Wiederherstellungstest und die Festlegung realistischer RTO- und RPO-Werte für Ihre geschäftskritischen Systeme.
Ein Kommentar
Die Kommentare sind geschlossen.