Microsoft 365 im Unternehmen: Wer sieht eigentlich welche Daten?
In der Standardeinstellung darf jede Person im Unternehmen neue Teams und SharePoint-Websites anlegen. So entstehen Zugriffe, die niemand beschlossen hat – und die beim Austritt von Mitarbeitenden niemand zurücknimmt.
Eine Steuerberatungskanzlei mit 35 Beschäftigten prüft im Rahmen einer Bestandsaufnahme, wer auf den Ordner mit den Mandantenunterlagen zugreifen kann. Erwartet werden acht Personen: das zuständige Team.
Gefunden werden 26. Darunter zwei ehemalige Mitarbeitende, deren Konten deaktiviert, aber nicht aus den Gruppen entfernt wurden. Ein externer Berater, der vor zwei Jahren für ein Projekt eingeladen wurde. Und ein Team, das jemand einmal für eine Abstimmung angelegt hat und das seither niemand mehr geöffnet hat – mit einer SharePoint-Website, auf die dieselbe Unterlagenstruktur gespiegelt wurde.
Niemand hat hier etwas falsch gemacht. Jeder einzelne Zugriff wurde irgendwann bewusst erteilt, aus einem nachvollziehbaren Grund. Was fehlt, ist der Gegenvorgang: die Stelle, an der ein Zugriff wieder verschwindet, wenn sein Anlass entfallen ist.
Das Wichtigste in Kürze
- In der Standardeinstellung von Microsoft 365 darf jede Person im Unternehmen neue Gruppen anlegen – und damit Teams, SharePoint-Websites und Postfächer.
- Berechtigungen wachsen durch normale Zusammenarbeit. Ohne einen festen Rückbau wächst ihre Zahl nur in eine Richtung.
- Die kritischsten Zugriffe stammen selten von aktiven Mitarbeitenden, sondern von Gastkonten, verwaisten Gruppen und Links, die „für jeden mit dem Link“ gelten.
- Ein Berechtigungscheck braucht kein Werkzeug für 50.000 Euro. Er braucht eine Reihenfolge: Wo liegen die sensibelsten Daten, und wer erreicht sie?
- Der wirksamste Einzelschritt ist ein sauberes Offboarding – nicht das Deaktivieren des Kontos, sondern das Entfernen aus allem, woran es hängt.
Wie Zugriffe wachsen, ohne dass jemand etwas falsch macht
Der Ausgangspunkt ist eine Voreinstellung, die die meisten Unternehmen nie bewusst getroffen haben. Microsoft dokumentiert sie so: „By default, all users can create Microsoft 365 groups.“ Jede Person mit einer Lizenz darf also eine neue Gruppe anlegen – und das ist ausdrücklich als Empfehlung gemeint, damit Zusammenarbeit nicht an der IT hängenbleibt.
Für die Zusammenarbeit ist das sinnvoll. Für die Übersicht ist es folgenreich, denn eine Gruppe ist kein einzelnes Objekt. Sie bringt mit, was der Dienst dafür braucht: ein Team mit Kanälen, eine SharePoint-Website mit Dokumentbibliothek, ein gemeinsames Postfach, einen Kalender, einen Planner. Microsoft nennt als abhängige Dienste unter anderem Outlook, SharePoint, Teams, Planner und Viva Engage.
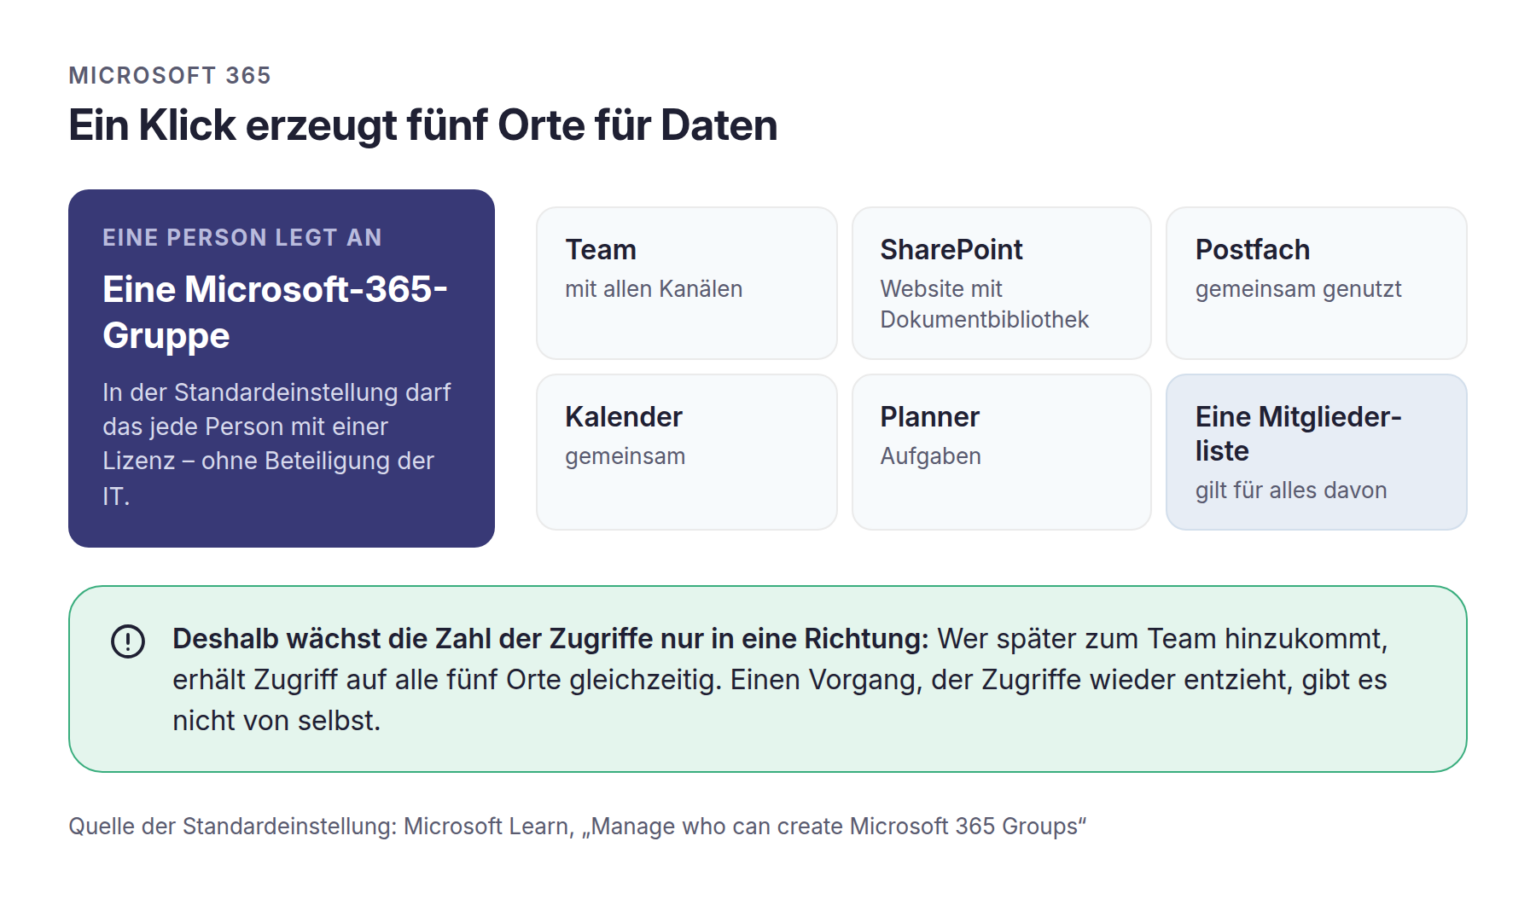
Wer also ein Team für ein Projekt anlegt, erzeugt in diesem Moment fünf Orte, an denen Daten liegen können – und eine Mitgliederliste, die für alle fünf gleichzeitig gilt. Wird jemand später zum Team hinzugefügt, erhält diese Person Zugriff auf alles davon.
Das ist kein Fehler im Produkt. Es ist der Grund, warum Berechtigungen ohne einen eigenen Prozess nur in eine Richtung wachsen.
Objekt für Objekt: wo Zugriffe tatsächlich entstehen
Objekt | Wer bekommt typischerweise Zugriff | Was übersehen wird |
|---|---|---|
Team | Alle Mitglieder, über die Gruppenmitgliedschaft | Ein Team gibt zugleich Zugriff auf SharePoint-Website, Postfach und Planner |
Privater Kanal | Nur die Kanalmitglieder | Erzeugt eine eigene SharePoint-Website, die in der normalen Übersicht nicht mitläuft |
SharePoint-Website | Gruppenmitglieder plus einzeln vergebene Rechte | Direkt vergebene Rechte umgehen das Gruppenmodell und fallen bei Prüfungen durch das Raster |
Freigabelink | Je nach Einstellung: Team, Organisation oder jeder mit dem Link | Links überdauern Projekte, Beschäftigungsverhältnisse und Zuständigkeiten |
OneDrive | Nur die Person selbst – bis sie teilt | Geschäftliche Ablagen im persönlichen OneDrive sind beim Austritt schwer zu übernehmen |
Gemeinsames Postfach | Zugewiesene Personen | Wird beim Rollenwechsel selten angepasst |
Gastkonto | Der eingeladene Externe | Bleibt bestehen, bis jemand es entfernt. Niemand fühlt sich zuständig |
Zwei dieser Zeilen verdienen besondere Aufmerksamkeit.
Freigabelinks sind der häufigste Weg, auf dem Daten das beabsichtigte Publikum verlassen. Ein Link mit der Einstellung „Jeder mit dem Link“ funktioniert ohne Anmeldung, lässt sich weiterleiten und verfällt nur, wenn beim Erstellen ein Ablaufdatum gesetzt wurde. Genau diese Voreinstellung lohnt eine bewusste Entscheidung.
Gastkonten sind der blinde Fleck fast jeder Umgebung. Der Verizon Data Breach Investigations Report 2025 weist aus, dass sich der Anteil der Sicherheitsvorfälle mit Beteiligung von Dritten von 15 auf 30 Prozent verdoppelt hat. Ein Gastzugang, der nach Projektende bestehen bleibt, ist ein Zugang, dessen Sicherheit von einem fremden Unternehmen abhängt.
Aus der Praxis
„Wir fragen bei der Bestandsaufnahme nicht, wie viele Teams es gibt, sondern wie viele davon in den letzten sechs Monaten benutzt wurden. Die Differenz ist meistens der eigentliche Befund – und sie überrascht die Geschäftsführung regelmäßig.“
Martin Osterhof, Geschäftsführer novotec GmbH
Womit anfangen: eine Reihenfolge statt einer Vollprüfung
Eine vollständige Berechtigungsprüfung ist in einer gewachsenen Umgebung ein Projekt. Eine wirksame ist es nicht. Entscheidend sind zwei Größen: wie sensibel die Daten sind und wie weit der Zugriff reicht.
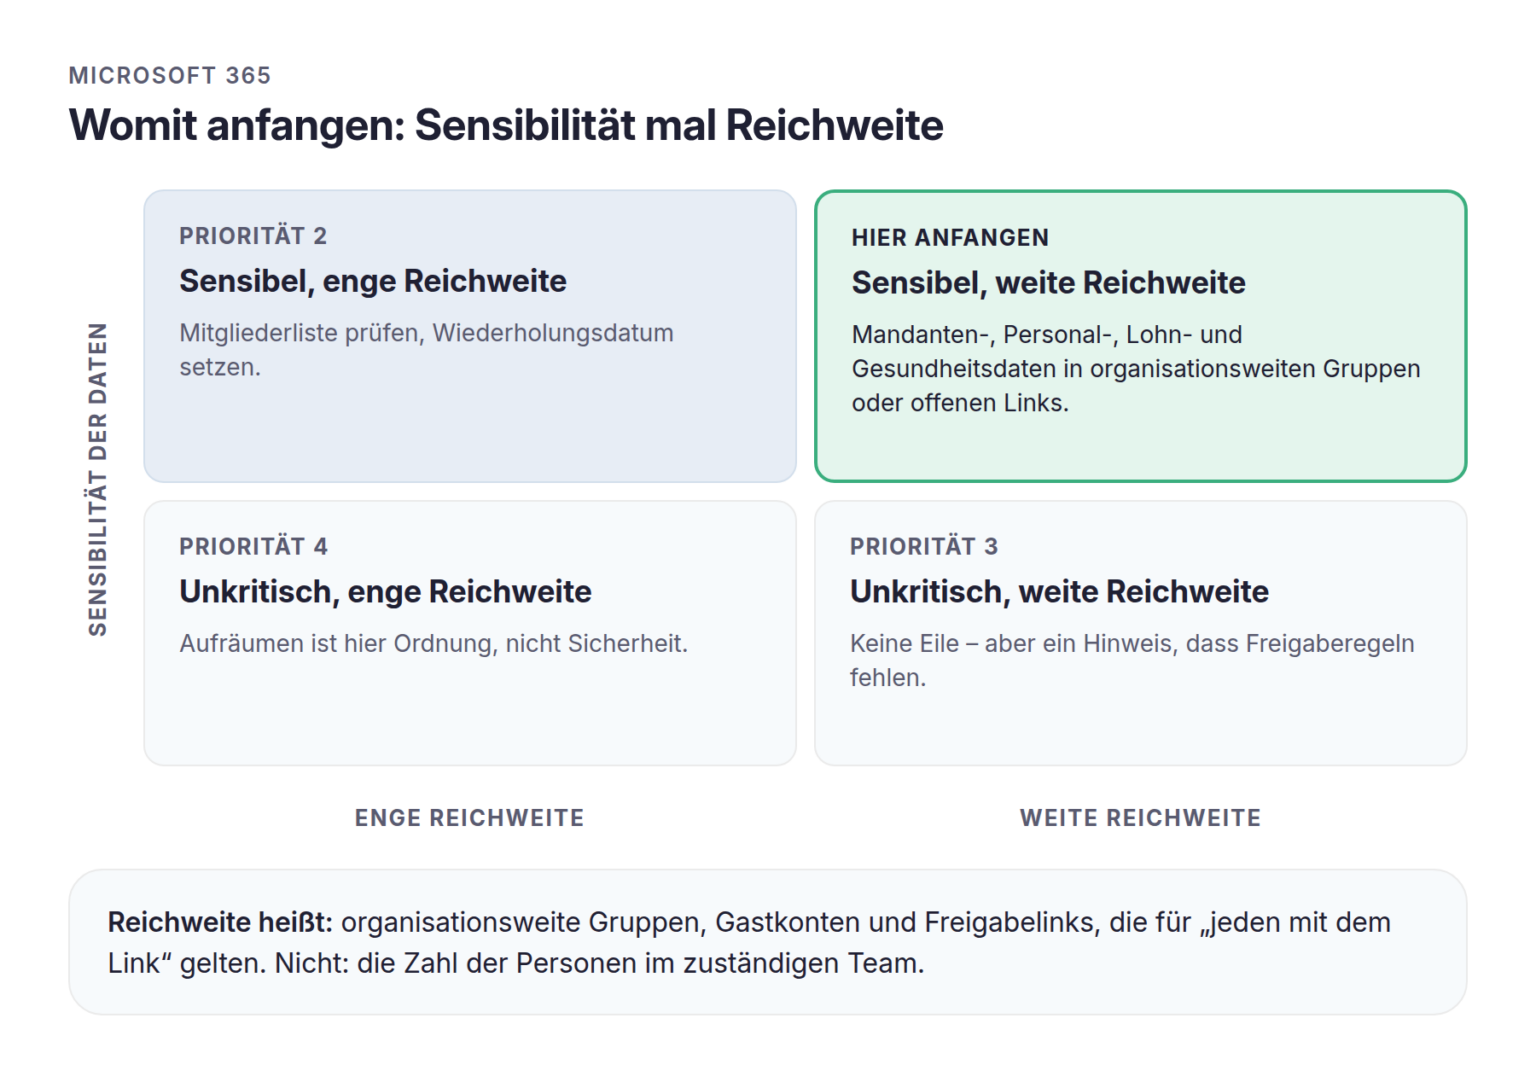
Zuerst: sensible Daten mit weiter Reichweite. Mandanten-, Personal-, Lohn- und Gesundheitsdaten, auf die organisationsweite Gruppen oder offene Links zugreifen. Hier liegt das Risiko, und hier ist der Aufwand am kleinsten, weil es meist um wenige Ablagen geht.
Danach: sensible Daten mit enger Reichweite. Prüfen, ob die Mitgliederliste noch stimmt, und ein Wiederholungsdatum setzen.
Parallel: unkritische Daten mit weiter Reichweite. Keine Eile, aber ein Hinweis darauf, dass Freigaberegeln fehlen.
Zuletzt: alles Übrige. Aufräumen ist hier Ordnung, nicht Sicherheit.
Konkret bedeutet der erste Durchgang: Liste aller Gruppen und Websites, Kennzeichnung der drei bis fünf sensibelsten Ablagen, Prüfung ihrer Mitglieder und Links, Entzug alles Überflüssigen. Für ein Unternehmen dieser Größe ist das ein Tag Arbeit, nicht ein Quartal.
Vier Fragen führen dabei am schnellsten zum Ergebnis:
- Welche Gruppen wurden in den letzten sechs Monaten nicht benutzt? Ungenutzte Teams sind selten harmlos – sie enthalten meist Kopien von Unterlagen, die anderswo gepflegt werden.
- Welche Gastkonten existieren, und wer hat sie eingeladen? Jedes Gastkonto ohne erkennbaren aktuellen Anlass wird entfernt, nicht „vorsichtshalber belassen“.
- Welche Freigabelinks gelten für „jeden mit dem Link“? Und welche davon haben kein Ablaufdatum?
- Welche Konten sind deaktiviert, stehen aber noch in Gruppen? Das ist die Liste, die das Offboarding rückwirkend korrigiert.
Eintritt, Wechsel, Austritt
Der Grund, warum Berechtigungen auseinanderlaufen, liegt fast immer in der Mitte dieser drei Ereignisse. Eintritte werden gut organisiert, weil jemand wartet. Austritte werden technisch vollzogen, weil das Konto gesperrt werden muss. Der Rollenwechsel wird meist gar nicht bearbeitet – die neue Zuständigkeit kommt hinzu, die alte bleibt bestehen.
Ereignis | Was üblich passiert | Was fehlt |
|---|---|---|
Eintritt | Konto, Lizenz, Gruppen nach Vorlage | Eine dokumentierte Vorlage je Rolle, statt „wie bei der Kollegin“ |
Rollenwechsel | Neue Rechte kommen hinzu | Die Rechte der alten Rolle werden entzogen |
Austritt | Konto wird deaktiviert | Entfernung aus Gruppen, Teams, geteilten Postfächern; Übernahme des OneDrive; Widerruf erteilter Freigabelinks |
Beim Austritt ist die Deaktivierung des Kontos der sichtbare Teil und der kleinere. Ein deaktiviertes Konto kann sich nicht mehr anmelden – es steht aber weiterhin in jeder Gruppe, in der es war. Spätestens bei der nächsten Prüfung taucht es als Zugriffsberechtigter auf, und in der Zwischenzeit verfälscht es jede Aussage darüber, wer Zugriff hat.
Die Datenschutz-Grundverordnung verlangt in Artikel 32 angemessene technische und organisatorische Maßnahmen, ausdrücklich einschließlich der Zugriffskontrolle. Eine Berechtigungsstruktur, die niemand überblickt, erfüllt diese Anforderung nicht – unabhängig davon, ob je etwas passiert ist.
Wie relevant der Datenabfluss praktisch ist, zeigt die Bitkom-Studie „Wirtschaftsschutz 2025“: 66 Prozent der befragten Unternehmen berichteten von Datendiebstahl. Nicht jeder dieser Fälle geht auf eine zu weite Berechtigung zurück – aber jede zu weite Berechtigung vergrößert, was im Fall der Fälle erreichbar ist.
Ein Grund mehr, der bald hinzukommt
Wer über den Einsatz von KI-Assistenten in Microsoft 365 nachdenkt, sollte die Berechtigungen vorher in Ordnung bringen. Solche Assistenten durchsuchen genau das, worauf die anfragende Person zugreifen darf – und legen damit offen, was bislang nur theoretisch erreichbar war. Eine Datei, die seit drei Jahren in einer zu weit geteilten Ablage liegt, findet heute niemand. Ein Assistent findet sie auf Zuruf. Berechtigungen zu klären ist deshalb keine Vorbereitung auf KI, sondern deren Voraussetzung.
Wie novotec dabei unterstützt
Als Microsoft-Partner betreuen wir Microsoft-365-Umgebungen für Unternehmen in Hamburg und der Region, die keine eigene IT-Abteilung haben. Beim Thema Berechtigungen heißt das dreierlei.
Bestandsaufnahme: Wir erfassen, welche Gruppen, Teams, Websites und Gastkonten existieren, welche davon tatsächlich genutzt werden und wo sensible Ablagen weiter reichen als beabsichtigt. Das Ergebnis ist eine Liste mit Priorität, keine Datenbank.
Rollenmodell und Prozesse: Wir hinterlegen je Rolle, welche Zugänge dazugehören, und verankern Eintritt, Wechsel und Austritt als festen Ablauf mit dokumentierten Schritten – inklusive der Punkte, die beim Austritt üblicherweise fehlen.
Laufender Betrieb: Im Rahmen unserer Managed Services bleibt die Struktur gepflegt, statt einmalig aufgeräumt zu werden. Grundlage ist unsere elektronische IT-Dokumentation, in der Zuständigkeiten und Zugänge nachvollziehbar festgehalten sind.
FAQ
Die Frage im Titel lässt sich in einer gepflegten Umgebung in wenigen Minuten beantworten. Dass sie in vielen Unternehmen unbeantwortbar ist, ist der eigentliche Befund.
Fazit
Berechtigungen laufen nicht auseinander, weil jemand nachlässig ist, sondern weil das Erteilen einen Anlass hat und das Entziehen keinen. Wer Eintritt, Rollenwechsel und Austritt als drei gleichwertige Vorgänge behandelt und die sensibelsten Ablagen einmal jährlich prüft, hat den größten Teil des Problems gelöst.