Phishing im Unternehmen: Warum eine täuschend echte E-Mail heute für einen Ausfall reichen kann
Gefälschte Lieferanten-, Microsoft-365- und Geschäftsführungs-Mails sind kaum noch an Rechtschreibfehlern zu erkennen. Wie Unternehmen ihre Abwehr auf mehrere Ebenen verteilen – statt sie einer einzelnen Person aufzubürden.
Betreff: Rechnung R-2024-8871 – Zahlungsziel überschritten
Sehr geehrte Frau Behnke,
bei der Prüfung unserer offenen Posten ist uns aufgefallen, dass die untenstehende Rechnung noch nicht ausgeglichen wurde. Bitte beachten Sie, dass sich unsere Bankverbindung zum 01. des Monats geändert hat. Die aktualisierten Daten finden Sie im angehängten Dokument.
Für Rückfragen stehe ich Ihnen gern zur Verfügung.
Mit freundlichen Grüßen
M. Kruse, Debitorenbuchhaltung
Keine Rechtschreibfehler. Korrekte Anrede mit dem Namen der Buchhalterin. Ein Lieferant, mit dem tatsächlich eine Geschäftsbeziehung besteht. Eine Rechnungsnummer im richtigen Format. Und ein Anliegen, das in jeder Buchhaltung mehrmals pro Woche vorkommt.
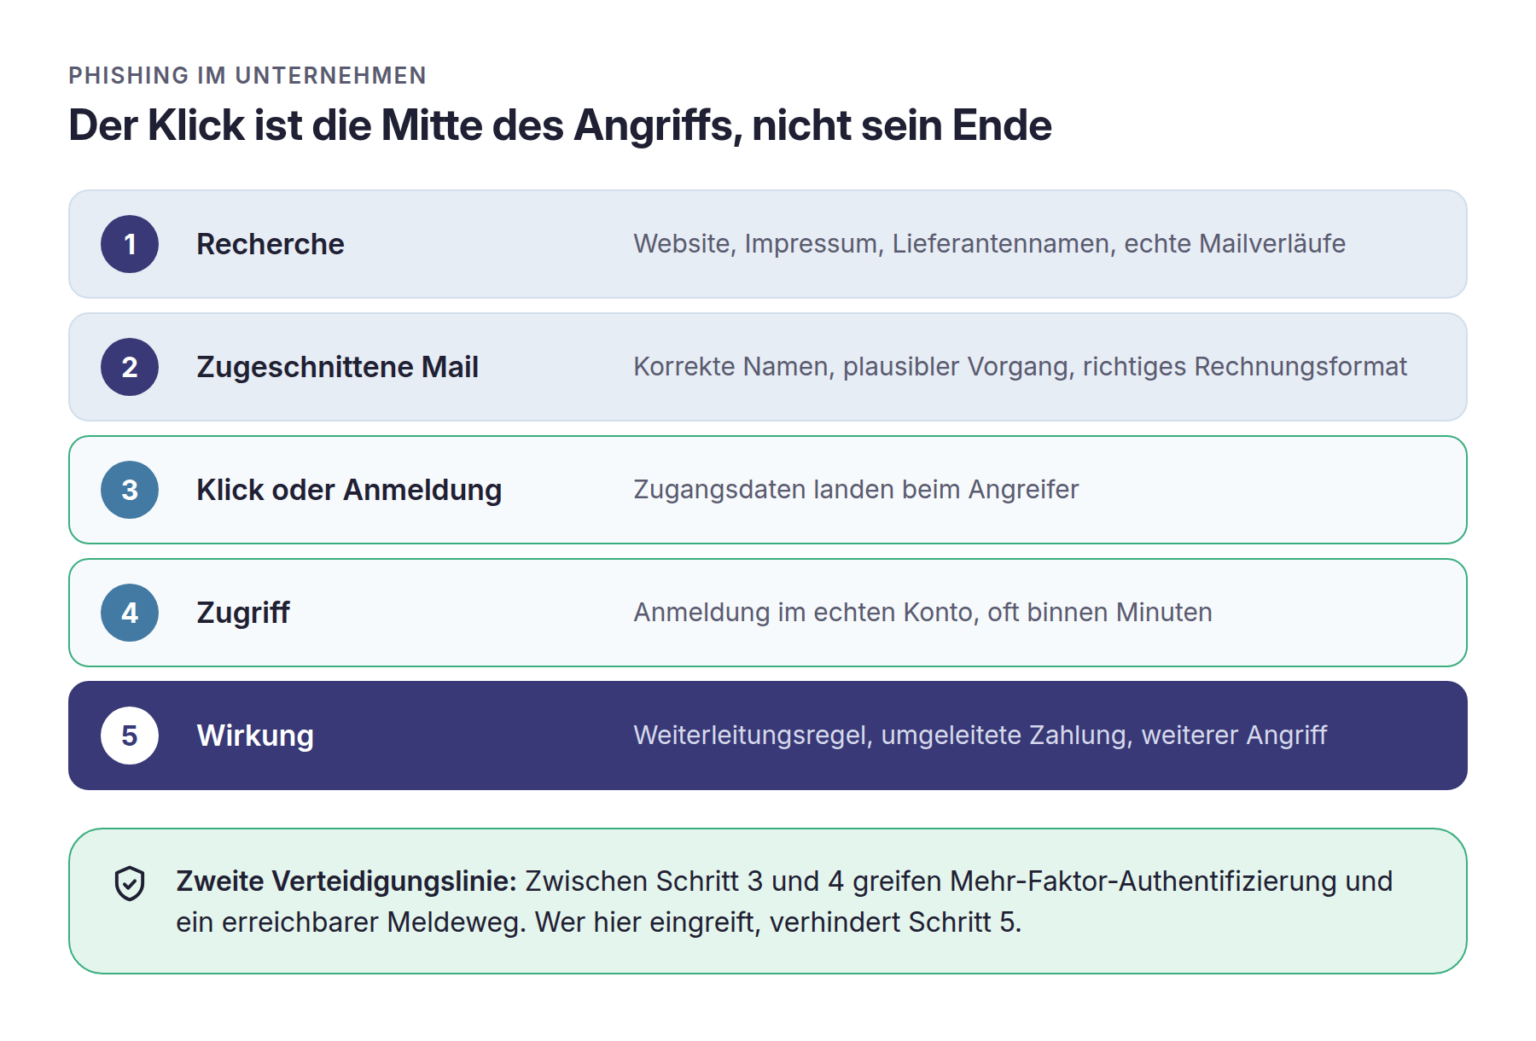
Solche Mails entstehen nicht mehr im Massenversand. Angreifer recherchieren vorher: Wer arbeitet dort? Wer zeichnet Rechnungen ab? Welche Lieferanten sind auf der Website genannt? Wie sieht eine echte Mail dieses Absenders aus? Häufig stammt das Material aus einem bereits kompromittierten Postfach – manchmal beim Lieferanten selbst.
Damit verschiebt sich die entscheidende Frage. Sie lautet nicht mehr, ob jemand im Unternehmen irgendwann auf eine solche Mail hereinfällt. Sie lautet, was danach passiert – und ob der Klick dann noch Schaden anrichten kann.
Worauf es ankommt
Verbreitete Annahme | Was tatsächlich gilt |
|---|---|
„Unsere Leute erkennen so etwas.“ | Professionell gemachte Mails sind am Inhalt kaum noch zu erkennen. Erkennung ist eine Hilfslinie, keine Verteidigung |
„Wir haben einen Spamfilter.“ | Filter fangen den Großteil ab. Genau die gezielten Mails auf ein einzelnes Unternehmen kommen häufig durch |
„Passwort geändert, Sache erledigt.“ | Angreifer melden sich oft binnen Minuten an, richten Weiterleitungen ein und bleiben unbemerkt im Postfach |
„Wer klickt, hat einen Fehler gemacht.“ | Wer klickt, hat die erste Linie passiert. Ob daraus ein Vorfall wird, entscheidet die zweite |
„Wir sind zu klein und zu unbekannt.“ | Angriffe laufen automatisiert und branchenbreit. Ausgewählt wird nach Erreichbarkeit, nicht nach Bekanntheit |
Was Phishing heute ist – und was es nicht mehr ist
Phishing bedeutet, dass ein Angreifer sich als vertrauenswürdiger Absender ausgibt, um an Zugangsdaten, Geld oder einen Einstiegspunkt ins Netzwerk zu kommen. Der Begriff umfasst inzwischen sehr unterschiedliche Qualitätsstufen: von der breit gestreuten Paketbenachrichtigung bis zum gezielten Angriff auf eine einzelne Buchhaltung, für den vorher tagelang recherchiert wurde.
Die Zahlen zeigen, wie relevant der Weg über den Menschen geblieben ist. In der Bitkom-Studie „Wirtschaftsschutz 2025″ berichteten 22 Prozent der befragten Unternehmen von Phishing-Angriffen; der Gesamtschaden durch Datendiebstahl, Spionage und Sabotage lag bei 289,2 Milliarden Euro, ein Plus von acht Prozent gegenüber dem Vorjahr. Der Verizon Data Breach Investigations Report 2025 beziffert den Anteil der Sicherheitsvorfälle, an denen der Faktor Mensch beteiligt war, auf rund 60 Prozent. Und bei kleineren und mittleren Unternehmen war die Verwendung gestohlener Zugangsdaten mit 33 Prozent die häufigste eingesetzte Angriffsmethode.
Bemerkenswert ist die Reihenfolge in dieser letzten Zahl: Nicht eine Schwachstelle in einer Software steht am Anfang, sondern ein gültiger Login. Der Angreifer bricht nicht ein. Er meldet sich an.
Woran Sie eine Phishing-Mail noch erkennen – und woran nicht mehr
Die klassischen Erkennungsmerkmale sind größtenteils verbraucht. Rechtschreibfehler, unpersönliche Anreden und krude Absenderadressen gibt es weiterhin, aber sie kennzeichnen die schlechte Hälfte. Belastbarer sind Merkmale, die mit dem Vorgang selbst zu tun haben.
Signal | Warum es trägt |
|---|---|
Änderung einer Bankverbindung, Kontonummer oder Zahlungsadresse | Der häufigste Zweck gezielter Angriffe auf Unternehmen. Rechtfertigt immer einen Rückruf über eine bekannte Nummer |
Zeitdruck oder Vertraulichkeit im Text | „Bis heute Abend“, „nur mit mir besprechen“ – der Versuch, den normalen Freigabeweg zu umgehen |
Anmeldeaufforderung nach einem Link | Jede Anmeldemaske, die aus einer Mail heraus erscheint, ist prüfwürdig. Auch wenn sie exakt aussieht wie gewohnt |
Ein Vorgang, der nicht zum Ablauf passt | Eine Rechnung ohne Bestellung, eine Freigabeanfrage außerhalb des üblichen Weges, eine Datei ohne Anlass |
Antwortadresse weicht vom Absender ab | Technisch leicht zu prüfen, in vielen Mailprogrammen aber nur auf den zweiten Blick sichtbar |
Unerwartete Mehr-Faktor-Abfrage | Ein Anmeldeversuch, den niemand ausgelöst hat, bedeutet: Das Passwort ist bereits bekannt |
Der letzte Punkt verdient besondere Aufmerksamkeit. Eine Push-Benachrichtigung, die scheinbar grundlos erscheint, ist kein Fehler der App. Sie ist ein Alarm.
Drei Ebenen, die zusammen wirken müssen
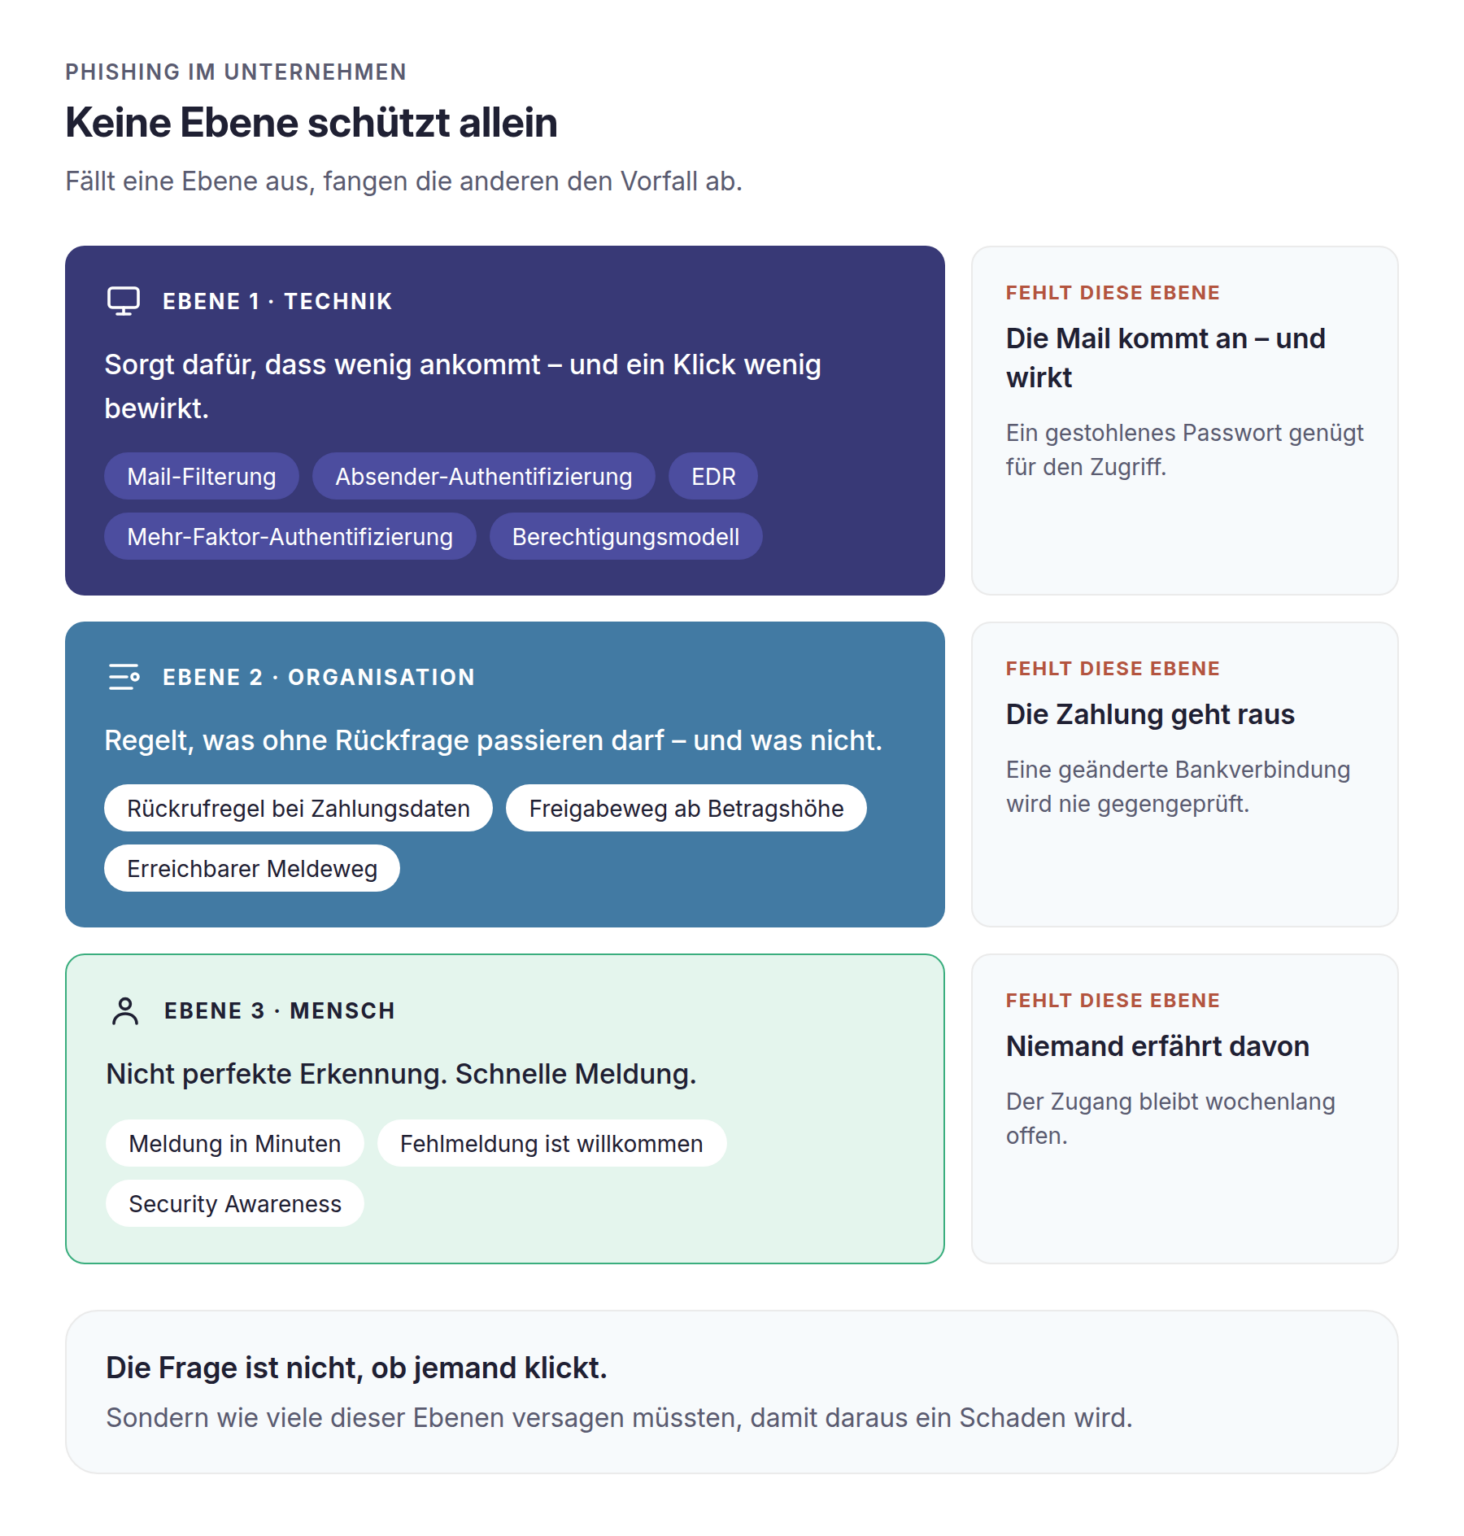
Wer Phishing allein über Aufmerksamkeit lösen will, verlagert ein technisch-organisatorisches Problem auf einzelne Beschäftigte – und macht sie im Schadensfall zusätzlich zu Schuldigen. Tragfähig ist eine Abwehr, die auf drei Ebenen gleichzeitig arbeitet.
Ebene 1: Technik
Sie soll dafür sorgen, dass möglichst wenig ankommt und ein erfolgreicher Klick möglichst wenig bewirkt. Dazu gehören Mail-Filterung samt Prüfung der Absender-Authentifizierung, Endpoint Detection and Response auf Servern und Arbeitsplätzen, konsequente Mehr-Faktor-Authentifizierung für alle Cloud-Zugänge und ein Berechtigungsmodell, das Konten nur die Rechte gibt, die sie tatsächlich brauchen.
Ein Detail wird dabei häufig übersehen: Nach einem bestätigten Vorfall reicht das Zurücksetzen des Passworts nicht aus. Aktive Sitzungen müssen ebenfalls beendet werden, sonst bleibt der Angreifer angemeldet.
Ebene 2: Organisation
Sie regelt, was ohne Rückfrage passieren darf und was nicht. Der wirksamste Einzelbaustein gegen finanzielle Schäden ist eine feste Regel für Zahlungsdaten: Eine Änderung von Bankverbindungen wird ausschließlich über einen Rückruf an eine bereits bekannte Nummer bestätigt – nie über Kontaktdaten aus der auslösenden Mail. Dazu kommen ein geregelter Freigabeweg für Zahlungen ab einer definierten Höhe und ein Meldeweg, der in Sekunden erreichbar ist.
Ebene 3: Mensch
Ihre Aufgabe ist nicht die perfekte Erkennung, sondern die schnelle Meldung. Entscheidend ist die Zeitspanne zwischen Klick und Meldung. Wer nach einem Klick zwanzig Minuten überlegt, ob er sich blamiert, verschenkt genau die Zeit, in der ein Zugang noch folgenlos gesperrt werden kann.
Deshalb ist die Meldekultur wichtiger als die Schulungsquote. Ein Unternehmen, in dem eine Fehlmeldung ausdrücklich willkommen ist, erfährt früher von Vorfällen als eines, in dem Klicken als peinlich gilt.
Aus der Praxis
„Wenn wir nach einem Vorfall die Postfächer prüfen, finden wir regelmäßig Weiterleitungsregeln, die niemand im Unternehmen eingerichtet hat – oft schon Wochen alt. Der Klick selbst ist selten das Problem. Das Problem ist die Zeit, in der niemand davon wusste.“
Marvin Osterhof, Geschäftsführer novotec GmbH
Die 30-Sekunden-Prüfung
Diese sechs Fragen lassen sich vor jedem Klick beantworten, ohne den Arbeitsfluss zu unterbrechen. Sie eignen sich als Aushang neben dem Bildschirm oder als Kurzregel im Intranet.
- Habe ich das erwartet? Passt die Mail zu einem laufenden Vorgang, einer Bestellung, einem Termin?
- Was soll ich tun? Geht es um Geld, Zugangsdaten oder eine Datei? Dann gilt die höchste Aufmerksamkeitsstufe.
- Wird Druck aufgebaut? Frist, Vertraulichkeit, Drohung – jedes dieser Elemente senkt die Glaubwürdigkeit, statt sie zu erhöhen.
- Wohin führt der Link wirklich? Mauszeiger darüber halten, Ziel lesen, nicht klicken.
- Betrifft es Zahlungsdaten? Dann Rückruf an eine bekannte Nummer. Immer. Ohne Ausnahme.
- Wenn unsicher: Wen frage ich? Der Meldeweg muss ohne Nachdenken abrufbar sein.
Und danach die wichtigste Regel überhaupt: Wer geklickt hat, meldet sofort. Nicht nach der Mittagspause, nicht nach dem Selbstversuch, das Problem allein zu lösen.
Prüfen, ob die Abwehr trägt
Ob diese drei Ebenen im eigenen Haus tatsächlich greifen, lässt sich strukturiert feststellen. Für kleinere und mittlere Unternehmen bietet sich der CyberRisikoCheck nach DIN SPEC 27076 an: In einem geführten Interview werden 27 Kernanforderungen aus sechs Themenbereichen bewertet, das Ergebnis ist eine belastbare Standortbestimmung mit priorisierten Handlungsempfehlungen.
Ergänzend zeigen simulierte Phishing-Kampagnen, wie eine Belegschaft im Alltag tatsächlich reagiert – wobei die aussagekräftigere Kennzahl nicht die Klickrate ist, sondern die Meldequote und die Zeit bis zur ersten Meldung.
Wie novotec dabei unterstützt
Als Hamburger IT-Systemhaus betreuen wir Unternehmen, die keine eigene IT-Abteilung haben und deren Abwehr deshalb ohne internen Spezialisten funktionieren muss. Für den Bereich Phishing heißt das konkret: Endpoint Detection and Response auf Enterprise-Niveau statt eines klassischen Virenscanners, durchgesetzte Zwei- und Mehr-Faktor-Authentifizierung, Verschlüsselung der Daten im Ruhezustand und bei der Übertragung sowie Security-Awareness-Schulungen mit simulierten Phishing-Tests.
Dazu kommt die laufende Überwachung: Auffälligkeiten an Endpunkten werden erkannt und eingedämmt, bevor daraus ein Betriebsstillstand wird. Den CyberRisikoCheck nach DIN SPEC 27076 führen wir als strukturierte Standortbestimmung durch – auch für Systeme, die ursprünglich nicht von uns eingerichtet wurden.
Fazit: Zurück zur Rechnung vom Monatsanfang
Die Mail aus dem Einstieg ist nicht deshalb gefährlich, weil sie besonders raffiniert wäre. Sie ist gefährlich, weil sie einen normalen Vorgang imitiert und weil ihre einzige Anforderung – überweisen Sie bitte auf ein neues Konto – in vielen Unternehmen ohne zweite Bestätigung ausgeführt werden kann.
Genau dort liegt der Hebel. Ein Unternehmen, das Zahlungsdatenänderungen grundsätzlich telefonisch gegenprüft, Cloud-Zugänge mit einem zweiten Faktor absichert und in dem eine Meldung nach einem Klick binnen Minuten erfolgt, übersteht diese Mail folgenlos – auch dann, wenn jemand darauf hereinfällt.
Die Frage ist also nicht, ob Ihre Belegschaft gut genug aufpasst. Die Frage ist, wie viele Ihrer Schutzebenen versagen müssten, damit aus einem Klick ein Schaden wird.
FAQ
Sie möchten wissen, wie belastbar Ihre Abwehr gegen gezielte Phishing-Angriffe tatsächlich ist? Sprechen Sie mit novotec über einen CyberRisikoCheck nach DIN SPEC 27076 oder über eine Security-Awareness-Kampagne mit simulierten Tests für Ihr Team.