RTO und RPO: Wie lange darf Ihre IT ausfallen – und wie viele Daten dürfen verloren gehen?
RTO und RPO einfach erklärt: was die beiden Kennzahlen für Backup und Wiederherstellung bedeuten, welche Werte für kleine und mittlere Unternehmen realistisch sind und warum erst ein Wiederherstellungstest zeigt, ob sie erreicht werden.
„Wir haben ein Backup.“
Dieser Satz stimmt in den allermeisten Unternehmen. Eine Sicherung läuft nachts, und morgens steht im Protokoll, dass sie erfolgreich war. Das ist solide Grundarbeit. Nur beantwortet der Satz eine andere Frage als die, die im Ernstfall gestellt wird: Wie lange dauert es, bis wir wieder arbeiten können – und mit welchem Datenstand?
Wie groß die Lücke zwischen beidem ist, zeigt der Veeam Data Trust and Resilience Report vom April 2026, über den das Magazin sectank berichtet: 90 Prozent der über 900 befragten IT- und Sicherheitsverantwortlichen vertrauten auf ihre Wiederherstellungsfähigkeit. Von den Unternehmen, die tatsächlich einen Ransomware-Angriff erlebt hatten, konnten aber nur 28 Prozent sämtliche Daten wiederherstellen. Im Schnitt kamen 72 Prozent zurück.
Diese Lücke schließt man nicht mit einer besseren Sicherung. Man schließt sie mit zwei Zahlen, die vorher festgelegt werden – RTO und RPO – und mit einem Test, der zeigt, ob sie erreicht werden.
Die Kurzfassung
- RTO und RPO sind Geschäftsentscheidungen, keine Technik. Das RTO legt fest, wie lange ein System ausfallen darf, das RPO, wie viele Daten verloren gehen dürfen. Beide bestimmt der Fachbereich; die IT setzt sie um.
- Eine erfolgreiche Sicherung ist ein Zwischenergebnis, kein Nachweis. Ob die Werte erreicht werden, zeigt erst ein Wiederherstellungstest mit Zeitmessung.
- Moderne Angriffe zielen auf die Sicherung selbst. Wer Backups nur im selben Netz vorhält, verliert im Ernstfall Produktivdaten und Rettungsanker gleichzeitig.
RTO und RPO: Was die beiden Kennzahlen bedeuten
Recovery Time Objective (RTO) bedeutet: die Zeit, die ein System nach einem Ausfall höchstens stillstehen darf, bevor der Schaden nicht mehr hinnehmbar ist. Die Frage dahinter lautet: Wie schnell muss es wieder laufen?
Recovery Point Objective (RPO) bedeutet: der höchstens hinnehmbare Datenverlust, gemessen als Zeitspanne zwischen dem letzten brauchbaren Sicherungspunkt und dem Ausfall. Die Frage dahinter: Wie viel Arbeit darf verloren sein?
Der Unterschied zwischen RTO und RPO ist die Blickrichtung. Das RPO schaut vom Ausfall aus zurück, das RTO nach vorn.
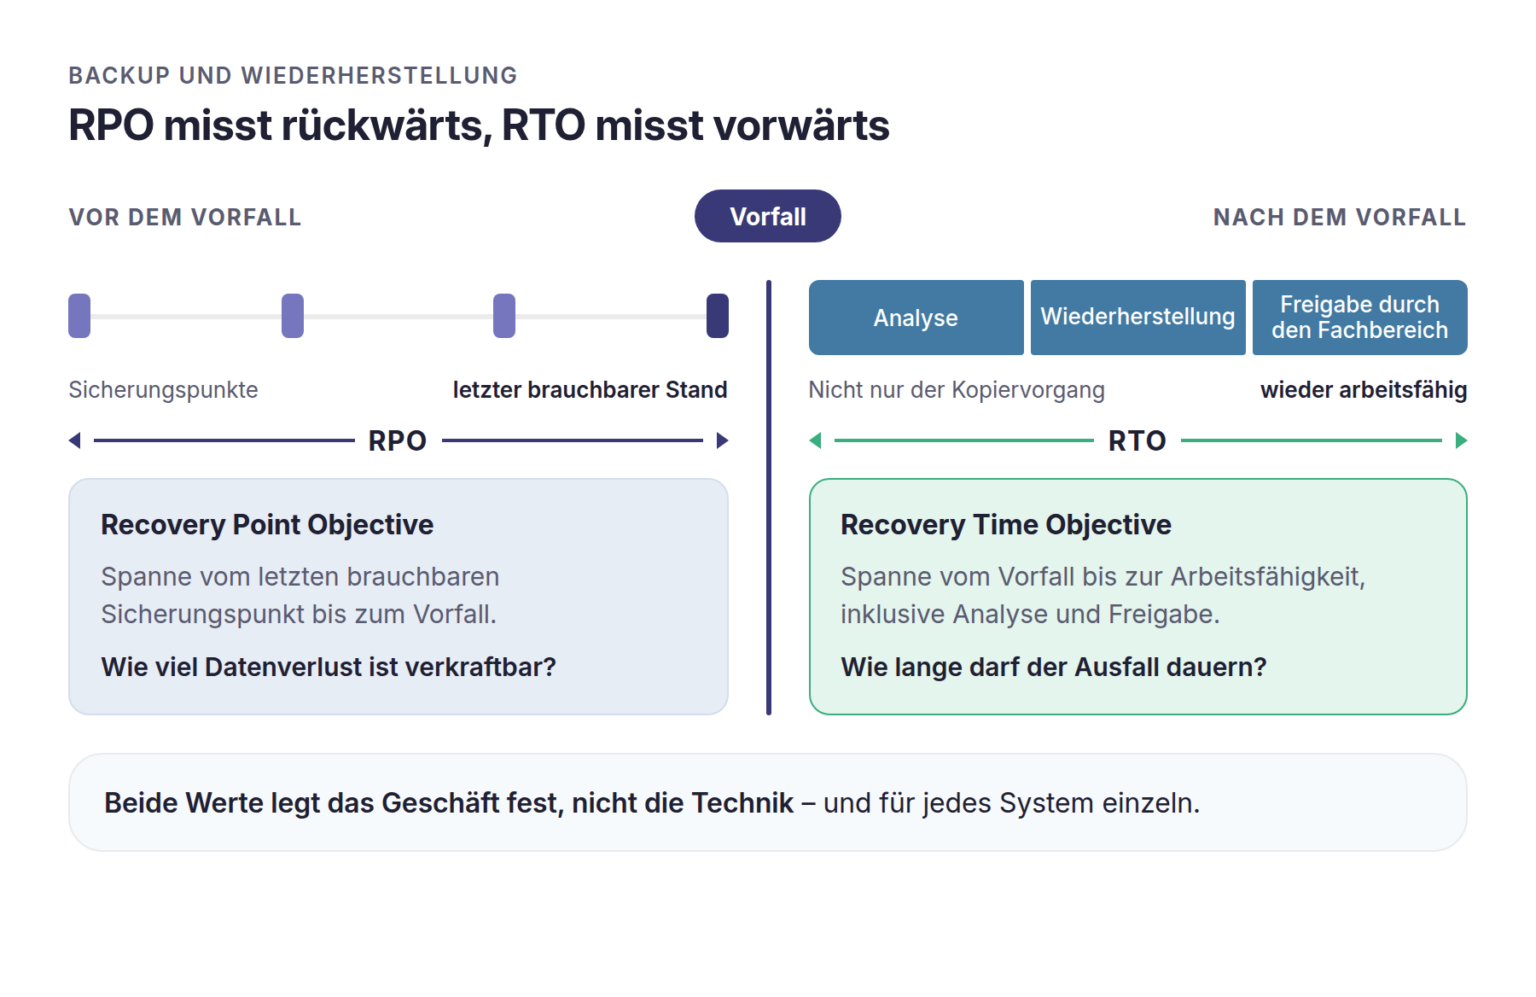
Ein Beispiel: Die Warenwirtschaft fällt um 10:00 Uhr aus. Bei einem RPO von vier Stunden dürfen die Daten ab 6:00 Uhr fehlen; sie müssen dann nachgetragen werden. Bei einem RTO von zwei Stunden muss das System um 12:00 Uhr wieder laufen. Wird nur nachts um 2:00 Uhr gesichert, ist das RPO von vier Stunden schon rechnerisch nicht erreichbar – im schlimmsten Fall fehlen acht Stunden.
Ein dritter Begriff gehört dazu, auch wenn er seltener fällt: die Recovery Time Actual (RTA), also die Zeit, die eine Wiederherstellung tatsächlich gedauert hat. RTO und RPO sind Ziele. Die RTA ist die Messung, die zeigt, ob die Ziele halten.
RTO und RPO festlegen: realistische Werte je System
Beide Werte fallen je System sehr unterschiedlich aus. Für Unternehmen mit 10 bis 80 Arbeitsplätzen sind diese Größenordnungen typisch:
System | Realistisches RTO | Realistisches RPO |
|---|---|---|
Warenwirtschaft oder ERP | 4 bis 8 Stunden | 1 Stunde |
E-Mail und Kalender | 2 bis 4 Stunden | 15 Minuten |
Dateiablage der Fachbereiche | 8 bis 24 Stunden | 4 Stunden |
Telefonanlage | 1 bis 2 Stunden | – |
Archivdaten | mehrere Tage | 24 Stunden |
Die Zahlen sind Orientierungswerte, keine Vorgaben. Festgelegt werden sie in drei Schritten:
- Fachbereiche fragen: Wie lange können Sie ohne dieses System arbeiten, und wie viel Arbeit könnten Sie nachtragen?
- Kosten gegenüberstellen: Je kleiner die Werte, desto teurer die Technik. Ein RPO von 24 Stunden erreicht eine nächtliche Sicherung. Für eine Stunde braucht es stündliche Sicherungspunkte, für wenige Minuten eine laufende Replikation. Ein RTO von Stunden statt Tagen verlangt Ersatzhardware oder eine vorbereitete Ausweichumgebung.
- Schriftlich festhalten: Die Werte gehören in den IT-Notfallplan – zusammen mit der Reihenfolge, in der Systeme zurückgeholt werden.
Wichtig ist, dass die Antwort aus dem Fachbereich kommt. Die IT kann sagen, was ein Wert kostet. Ob er das wert ist, entscheidet die Geschäftsführung.
Was in die Sicherung gehört – und was oft fehlt
Als Grundsatz für die Datensicherung hat sich die 3-2-1-Backup-Strategie etabliert: drei Kopien der Daten, auf zwei verschiedenen Speichermedien, davon eine an einem anderen Ort. Heute kommt üblicherweise eine Kopie hinzu, die sich nicht nachträglich verändern lässt – als Schutz gegen Angreifer, die gezielt Sicherungen löschen.
Mindestens so wichtig wie die Zahl der Kopien ist ihr Inhalt. Im Wiederanlauf fehlen erfahrungsgemäß diese Bausteine:
- Konfigurationen von Firewall, Switches und Telefonanlage
- Zertifikate und Lizenzschlüssel
- Fachanwendungen mit eigener Datenbank, die nicht im Dateisystem liegt
- Inhalte aus Cloud-Diensten wie Postfächern und Teams-Ablagen
- Dateien, die lokal auf Arbeitsplätzen statt auf dem Server liegen
Fehlt einer dieser Bausteine, ist das Zurückspielen technisch erfolgreich – und trotzdem kann niemand arbeiten. Welche Geräte und Verbindungen zur Umgebung gehören, hält eine aktuelle Netzwerkdokumentation fest.
Vier Sätze, die im Ernstfall nicht tragen
Diese Aussagen fallen in fast jedem Erstgespräch. Keine davon ist falsch – jede lässt aber die Frage offen, auf die es ankommt.
Häufige Aussage | Was sie offenlässt |
|---|---|
„Die Sicherung läuft jede Nacht durch.“ | Was gesichert wird – und was nicht. Cloud-Postfächer, Fachanwendungen mit eigener Datenbank, lokale Dateien und Konfigurationen von Firewall oder Telefonanlage fehlen häufig. |
„Das Protokoll ist grün.“ | Ob die Daten lesbar und konsistent sind. Eine formal erfolgreiche Sicherung kann einen Stand enthalten, der sich nicht sauber zurückspielen lässt. |
„Wir haben alles in der Cloud.“ | Wer dort sichert. Für Cloud-Dienste gilt laut Microsoft das Modell der gemeinsamen Verantwortung: Der Anbieter verantwortet die Plattform, für Daten und Konten bleibt der Kunde zuständig. |
„Im Notfall spielen wir das eben zurück.“ | Wie lange das dauert und in welcher Reihenfolge – also genau RTO und RPO. |
Ein Dienstagmorgen im Wiederanlauf
Ein Logistikunternehmen mit rund 40 Beschäftigten stellt um 6:40 Uhr fest, dass die Disposition nicht startet. Dateien sind verschlüsselt, auf mehreren Systemen liegt eine Lösegeldforderung. Was in der ersten Stunde zu tun ist, beschreibt der Beitrag Cyberangriff im Unternehmen: Was tun in den ersten 60 Minuten?. Der Wiederanlauf danach entscheidet sich an vier Punkten:
- Ist die Sicherung selbst noch intakt? Angreifer suchen gezielt nach Sicherungssystemen und machen sie zuerst unbrauchbar. Was zählt, ist eine Kopie, die vom Netz getrennt und nicht überschreibbar ist.
- Wie weit reicht der letzte saubere Stand zurück? Nicht der jüngste Sicherungspunkt ist relevant, sondern der letzte, der nachweislich vor der Kompromittierung liegt. War der Angreifer zwei Wochen im Netz, wird aus einem geplanten RPO von einer Stunde schnell eines von vierzehn Tagen.
- In welcher Reihenfolge wird zurückgeholt? Zuerst Verzeichnisdienst und Netzwerk, dann die Fachanwendung, dann die Dateiablage. Diese Reihenfolge vorher festzulegen spart Stunden.
- Wohin wird zurückgeholt? Ist die Hardware Teil des Vorfalls, braucht der Wiederanlauf ein Ziel: Ersatzgeräte, eine virtuelle Umgebung oder die Cloud.
Für die Tourenplanung bedeutet das: Nicht die Frage, ob Daten vorhanden sind, entscheidet über den Tag, sondern ob sie in wenigen Stunden auf einem funktionierenden System liegen.
Aus der Praxis
„Fast alle unsere Neukunden haben eine laufende Sicherung. Was fast keiner hat, ist ein protokollierter Wiederherstellungstest mit Zeitmessung. Wir fragen im Erstgespräch deshalb nicht, ob gesichert wird, sondern wann zuletzt jemand etwas zurückgeholt hat – und wie lange das gedauert hat.“
Marvin Osterhof, Geschäftsführer, novotec GmbH
Vier Stufen der Wiederherstellbarkeit
Die meisten Unternehmen ohne eigene IT-Abteilung finden sich auf Stufe 1 oder 2 wieder. Das ist kein Versäumnis, solange es eine bewusste Entscheidung ist.
Stufe | Merkmale | Typische Aussage |
|---|---|---|
1 – Gesichert | Sicherung läuft, Protokoll wird nicht regelmäßig geprüft, kein Test | „Es läuft nachts durch.“ |
2 – Überwacht | Sicherungsstatus wird aktiv überwacht, Fehler werden gemeldet und behoben | „Wir sehen, wenn etwas schiefgeht.“ |
3 – Getestet | RTO und RPO je System festgelegt, Wiederherstellungstests mit gemessener RTA, Reihenfolge dokumentiert | „Wir wissen, wie lange es dauert.“ |
4 – Geprobt | zusätzlich getrennte oder unveränderliche Kopien, Ausweichziel, Übung mit den Fachbereichen | „Wir haben das schon einmal durchgespielt.“ |
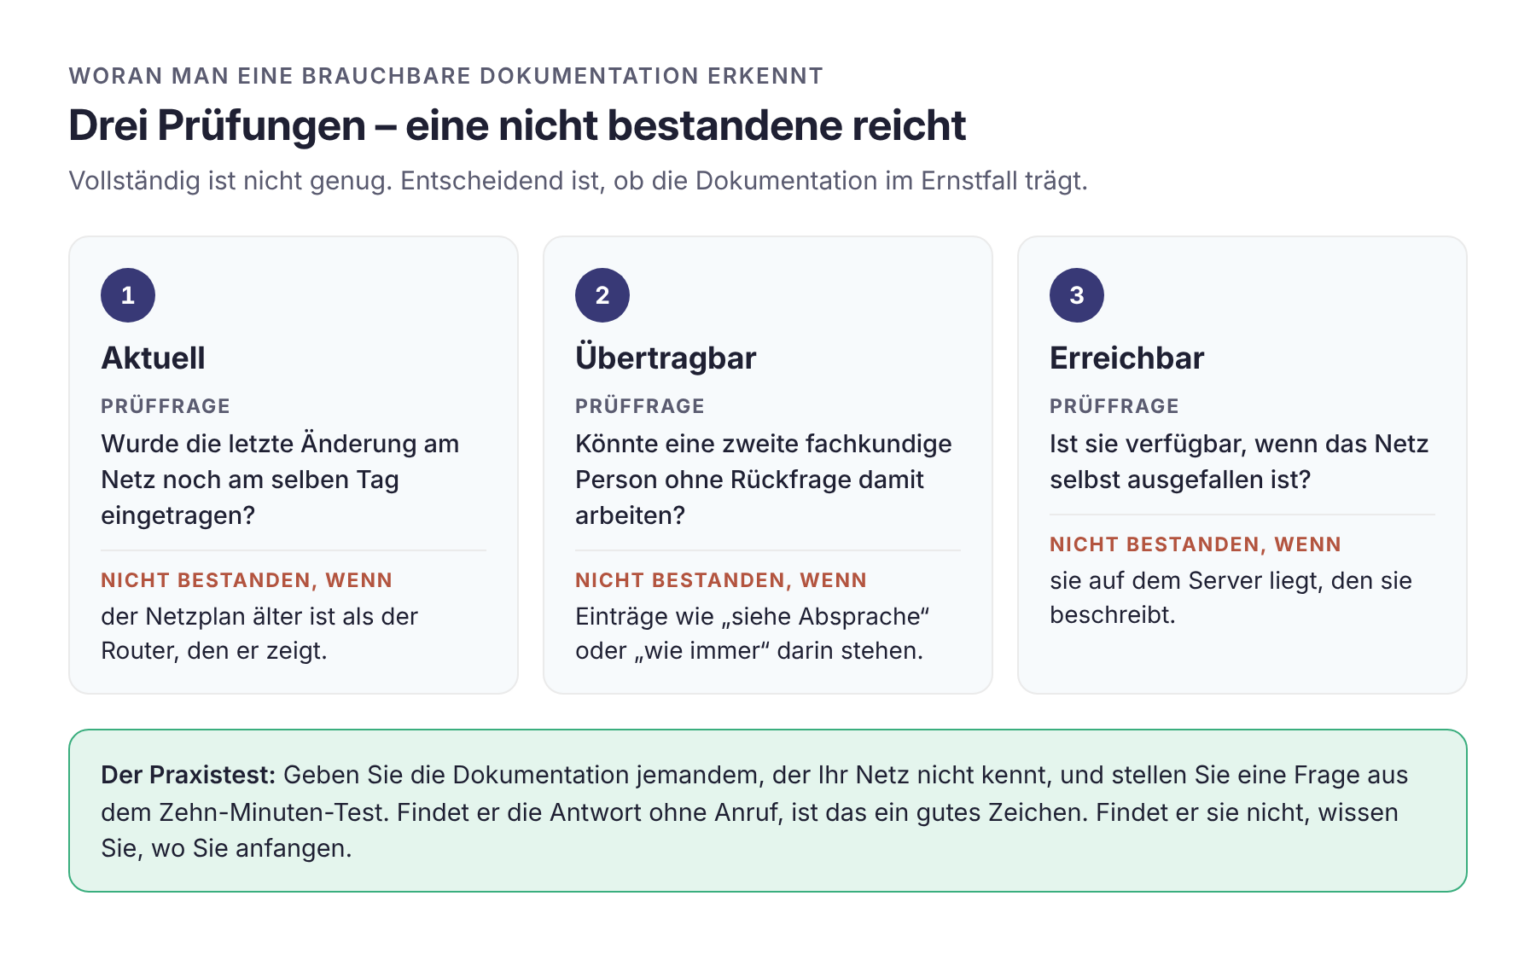
Der Sprung auf Stufe 3 bringt den größten Erkenntnisgewinn. Ein brauchbarer Wiederherstellungstest beantwortet fünf Fragen schriftlich: Wie lange hat es gedauert, bis ein Fachbereich wieder arbeiten konnte? Welcher Datenstand kam zurück? War die Anwendung danach benutzbar? Was hat gefehlt – Lizenzschlüssel, Zertifikate, Schnittstellen? Und welche Person war unverzichtbar? Wenn der Test nur mit einem bestimmten Menschen funktioniert, ist das ein eigenes Ergebnis; wie man solche Abhängigkeiten auflöst, zeigt der Beitrag Wenn der IT-Verantwortliche ausfällt.
Der Aufwand liegt bei Unternehmen dieser Größe meist bei einem halben Tag pro Jahr.
Wie novotec Backup und Wiederherstellung absichert
Für Unternehmen ohne eigene IT-Abteilung ist nicht die Wahl der Sicherungssoftware entscheidend, sondern wer den Status im Blick behält und wer im Ernstfall den Wiederanlauf steuert.
In unserer IT-Betreuung mit Workplace 365 und ServerOps 365 überwachen wir den Sicherungsstatus rund um die Uhr; gemeldet wird nicht erst der Ausfall, sondern die Abweichung. Als Veeam Silver Partner setzen wir auf etablierte Sicherungstechnik und ergänzen sie um das, was den Unterschied macht: festgelegte RTO- und RPO-Werte je System, dokumentierte Wiederherstellungstests und ein vorbereitetes Ausweichziel. Grundlage ist eine elektronische IT-Dokumentation, die festhält, welche Systeme geschäftskritisch sind und in welcher Reihenfolge sie zurückkommen.
Fazit
Eine Sicherung, die noch nie zurückgespielt wurde, ist eine Vermutung.
Der Unterschied zwischen einem beherrschbaren Zwischenfall und einem Betriebsstillstand liegt selten in der Software. Er liegt in drei Festlegungen: RTO, RPO und Reihenfolge – und in einem jährlichen Test, der aus diesen Zielen gemessene Werte macht.
FAQ
Wissen Sie, wie lange Ihr Wiederanlauf tatsächlich dauern würde? Sprechen Sie mit novotec über einen dokumentierten Wiederherstellungstest und realistische RTO- und RPO-Werte für Ihre geschäftskritischen Systeme.
Quellen
- Veeam: Data Trust and Resilience Report, berichtet von sectank, 2026
- ComputerWeekly: 3-2-1-Backup-Strategie, laufend aktualisiert
- Microsoft: Gemeinsame Verantwortung in der Cloud, laufend aktualisiert
Ein Kommentar
Die Kommentare sind geschlossen.