Phishing-Mail erkennen: Woran Sie gefälschte E-Mails im Unternehmen heute noch erkennen
Gefälschte Lieferanten-, Microsoft-365- und Chef-Mails sind kaum noch an Rechtschreibfehlern zu erkennen. Wie Sie eine Phishing-Mail im Unternehmen trotzdem erkennen, was nach einem Klick zu tun ist – und warum die Abwehr nicht an einer einzelnen Person hängen darf.
Betreff: Rechnung R-2024-8871 – Zahlungsziel überschritten
Sehr geehrte Frau Behnke, bei der Prüfung unserer offenen Posten ist uns aufgefallen, dass die untenstehende Rechnung noch nicht ausgeglichen wurde. Bitte beachten Sie, dass sich unsere Bankverbindung zum 01. des Monats geändert hat. Die aktualisierten Daten finden Sie im angehängten Dokument.
Mit freundlichen Grüßen, M. Kruse, Debitorenbuchhaltung
Keine Rechtschreibfehler. Die richtige Anrede mit dem Namen der Buchhalterin. Ein Lieferant, mit dem tatsächlich eine Geschäftsbeziehung besteht, eine Rechnungsnummer im gewohnten Format und ein Anliegen, das in jeder Buchhaltung mehrmals pro Woche vorkommt.
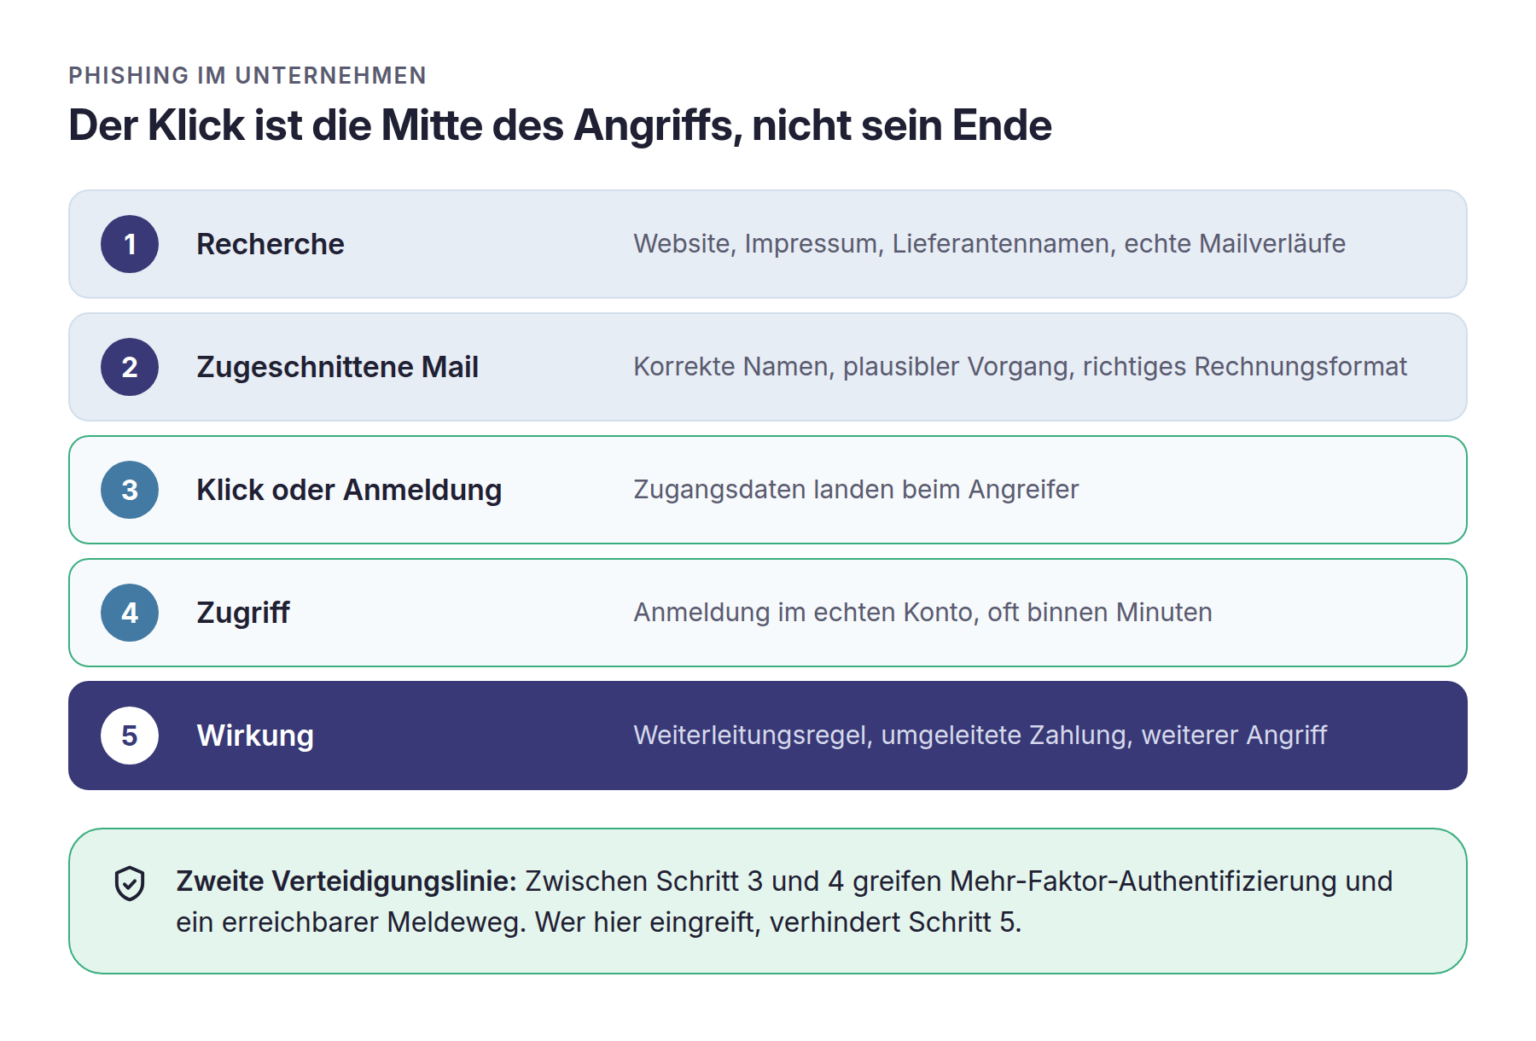
Solche Mails entstehen nicht mehr im Massenversand. Angreifer recherchieren vorher, wer Rechnungen abzeichnet und wie eine echte Mail des Lieferanten aussieht. Häufig stammt das Material aus einem bereits übernommenen Postfach – manchmal beim Lieferanten selbst.
Eine Phishing-Mail zu erkennen, bleibt deshalb wichtig. Aber die alten Merkmale reichen nicht mehr, und die entscheidende Frage hat sich verschoben: nicht mehr, ob jemand irgendwann auf eine solche Mail hereinfällt, sondern ob der Klick dann noch Schaden anrichten kann.
Worauf es ankommt
Verbreitete Annahme | Was tatsächlich gilt |
|---|---|
„Unsere Leute erkennen so etwas.“ | Professionell gemachte Mails sind am Text kaum noch zu erkennen. Erkennen ist eine Hilfslinie, keine Verteidigung. |
„Wir haben einen Spamfilter.“ | Filter fangen den Großteil ab. Gezielte Mails an ein einzelnes Unternehmen kommen häufig durch. |
„Passwort geändert, Sache erledigt.“ | Angreifer bleiben über aktive Sitzungen und Weiterleitungsregeln im Postfach. |
„Wer klickt, hat einen Fehler gemacht.“ | Wer klickt, hat die erste Linie passiert. Ob daraus ein Vorfall wird, entscheidet die zweite. |
Phishing-Mail erkennen: Die Merkmale, die heute noch tragen
Phishing bedeutet, dass sich ein Angreifer als vertrauenswürdiger Absender ausgibt, um an Zugangsdaten, Geld oder einen Einstieg ins Netzwerk zu kommen. Wie verbreitet das ist, zeigt die Bitkom-Studie Wirtschaftsschutz 2025: 22 Prozent der befragten Unternehmen berichteten von Phishing-Angriffen. Laut Verizon Data Breach Investigations Report 2025 war bei kleineren und mittleren Unternehmen die Verwendung gestohlener Zugangsdaten mit 33 Prozent die häufigste Angriffsmethode. Der Angreifer bricht nicht ein. Er meldet sich an.
Die klassischen Merkmale gelten weiterhin für die breit gestreuten Mails. Das BSI nennt unter anderem: dringender Handlungsbedarf, Drohungen, die Aufforderung, vertrauliche Daten einzugeben, und Links oder Formulare in der Mail. Dazu kommen unpersönliche Anreden, Sprachfehler und Anhänge mit Endungen wie .zip, .docm oder .xlsm.
Bei gezielten Angriffen auf Unternehmen tragen diese Merkmale kaum noch. Belastbarer sind Signale, die mit dem Vorgang selbst zu tun haben:
Signal | Warum es trägt |
|---|---|
Änderung von Bankverbindung oder Zahlungsadresse | häufigster Zweck gezielter Angriffe; rechtfertigt immer einen Rückruf über eine bekannte Nummer |
Zeitdruck oder Vertraulichkeit | „bis heute Abend“, „nur mit mir besprechen“ – der Versuch, den Freigabeweg zu umgehen |
Anmeldemaske nach einem Link | jede Anmeldung, die aus einer Mail heraus verlangt wird, ist prüfwürdig – auch wenn sie exakt aussieht wie gewohnt |
Vorgang passt nicht zum Ablauf | Rechnung ohne Bestellung, Freigabe außerhalb des üblichen Wegs, Datei ohne Anlass |
Antwortadresse weicht vom Absender ab | technisch leicht zu prüfen, aber nur auf den zweiten Blick sichtbar |
unerwartete Mehr-Faktor-Abfrage | ein Anmeldeversuch, den niemand ausgelöst hat: Das Passwort ist bereits bekannt |
Die letzte Zeile verdient besondere Aufmerksamkeit. Eine scheinbar grundlose Push-Nachricht der Authenticator-App ist kein Fehler der App, sondern ein Alarm.
Vier Maschen, die Unternehmen immer wieder treffen
Die Verpackung wechselt, die Grundmuster bleiben. In Betrieben ohne eigene IT-Abteilung begegnen uns vor allem diese vier:
- Geänderte Bankverbindung: eine echte oder täuschend echte Lieferantenmail mit neuer Kontonummer, oft im laufenden Mailverlauf. Ziel ist eine einzige Überweisung.
- Die Chef-Mail: angeblich von der Geschäftsführung, unterwegs, nur kurz erreichbar, mit der Bitte um eine vertrauliche, eilige Zahlung. Fachleute nennen das CEO-Fraud.
- Die falsche Microsoft-365-Anmeldung: „Ihr Passwort läuft ab“ oder „Ihnen wurde ein Dokument freigegeben“, dahinter eine nachgebaute Anmeldeseite. Ziel sind Zugangsdaten, oft samt zweitem Faktor.
- Der QR-Code: im Anhang oder als Bild in der Mail, angeblich für eine Sicherheitsprüfung. Er wird mit dem Smartphone gescannt – und umgeht damit die Filter auf dem Arbeitsplatzrechner.
Allen vier gemeinsam: Sie verlangen eine Handlung, die im normalen Ablauf eine zweite Prüfung hätte.
Absender prüfen: Wer steckt wirklich hinter der Mail?
Viele Mailprogramme zeigen nur den Anzeigenamen, etwa „M. Kruse“. Die eigentliche Adresse dahinter sieht man erst beim Klick auf den Namen oder mit dem Mauszeiger darüber. Drei Prüfungen dauern zusammen keine Minute:
- Adresse hinter dem Anzeigenamen: Stimmt die Domain hinter dem @ exakt mit der des Geschäftspartners überein? Angreifer nutzen gern ähnlich aussehende Schreibweisen.
- Antwortadresse: Beim Klick auf „Antworten“ erscheint im Empfängerfeld eine andere Adresse? Dann landet die Antwort beim Angreifer.
- Linkziel: Mauszeiger auf den Link halten, ohne zu klicken, und die angezeigte Adresse lesen. Auf dem Smartphone den Link lange gedrückt halten.
Wer tiefer prüfen will, kann den Kopf der Mail ansehen – in Outlook unter Datei → Eigenschaften → „Internetkopfzeilen“. Dort steht, über welche Server die Mail tatsächlich kam. Für den Alltag genügt das selten; für die Meldung an den IT-Partner ist es hilfreich.
Die 30-Sekunden-Prüfung
Diese sechs Fragen lassen sich vor jedem Klick beantworten, ohne den Arbeitsfluss zu unterbrechen – als Aushang neben dem Bildschirm oder als Kurzregel im Intranet:
- Habe ich das erwartet? Passt die Mail zu einer Bestellung, einem Termin, einem laufenden Vorgang?
- Was soll ich tun? Geht es um Geld, Zugangsdaten oder eine Datei, gilt die höchste Aufmerksamkeitsstufe.
- Wird Druck aufgebaut? Frist, Vertraulichkeit, Drohung – jedes dieser Elemente senkt die Glaubwürdigkeit.
- Wohin führt der Link wirklich? Mauszeiger darüber, Ziel lesen, nicht klicken.
- Betrifft es Zahlungsdaten? Dann Rückruf an eine bekannte Nummer. Immer.
- Wenn unsicher: Wen frage ich? Der Meldeweg muss ohne Nachdenken abrufbar sein.
Geöffnet oder geklickt – was jetzt?
Eine Phishing-Mail nur zu öffnen, ist in aller Regel unkritisch. Gefährlich wird es mit dem nächsten Schritt: einem Klick auf einen Link, der Eingabe von Zugangsdaten oder dem Öffnen eines Anhangs. Dann gilt eine einzige Regel: sofort melden – nicht nach der Mittagspause und nicht nach dem Versuch, es allein zu lösen.
Die Zeit zwischen Klick und Meldung entscheidet, ob ein Zugang noch folgenlos gesperrt werden kann. Danach kümmert sich der IT-Partner um drei Dinge: Passwort ändern, alle aktiven Sitzungen beenden – sonst bleibt der Angreifer angemeldet – und das Postfach auf Weiterleitungsregeln prüfen. Deutet etwas darauf hin, dass sich ein Angreifer weiter im Netz bewegt, greift der Ablauf aus dem Beitrag Cyberangriff im Unternehmen: Was tun in den ersten 60 Minuten?.
Drei Schutzebenen: Warum Erkennen allein nicht reicht
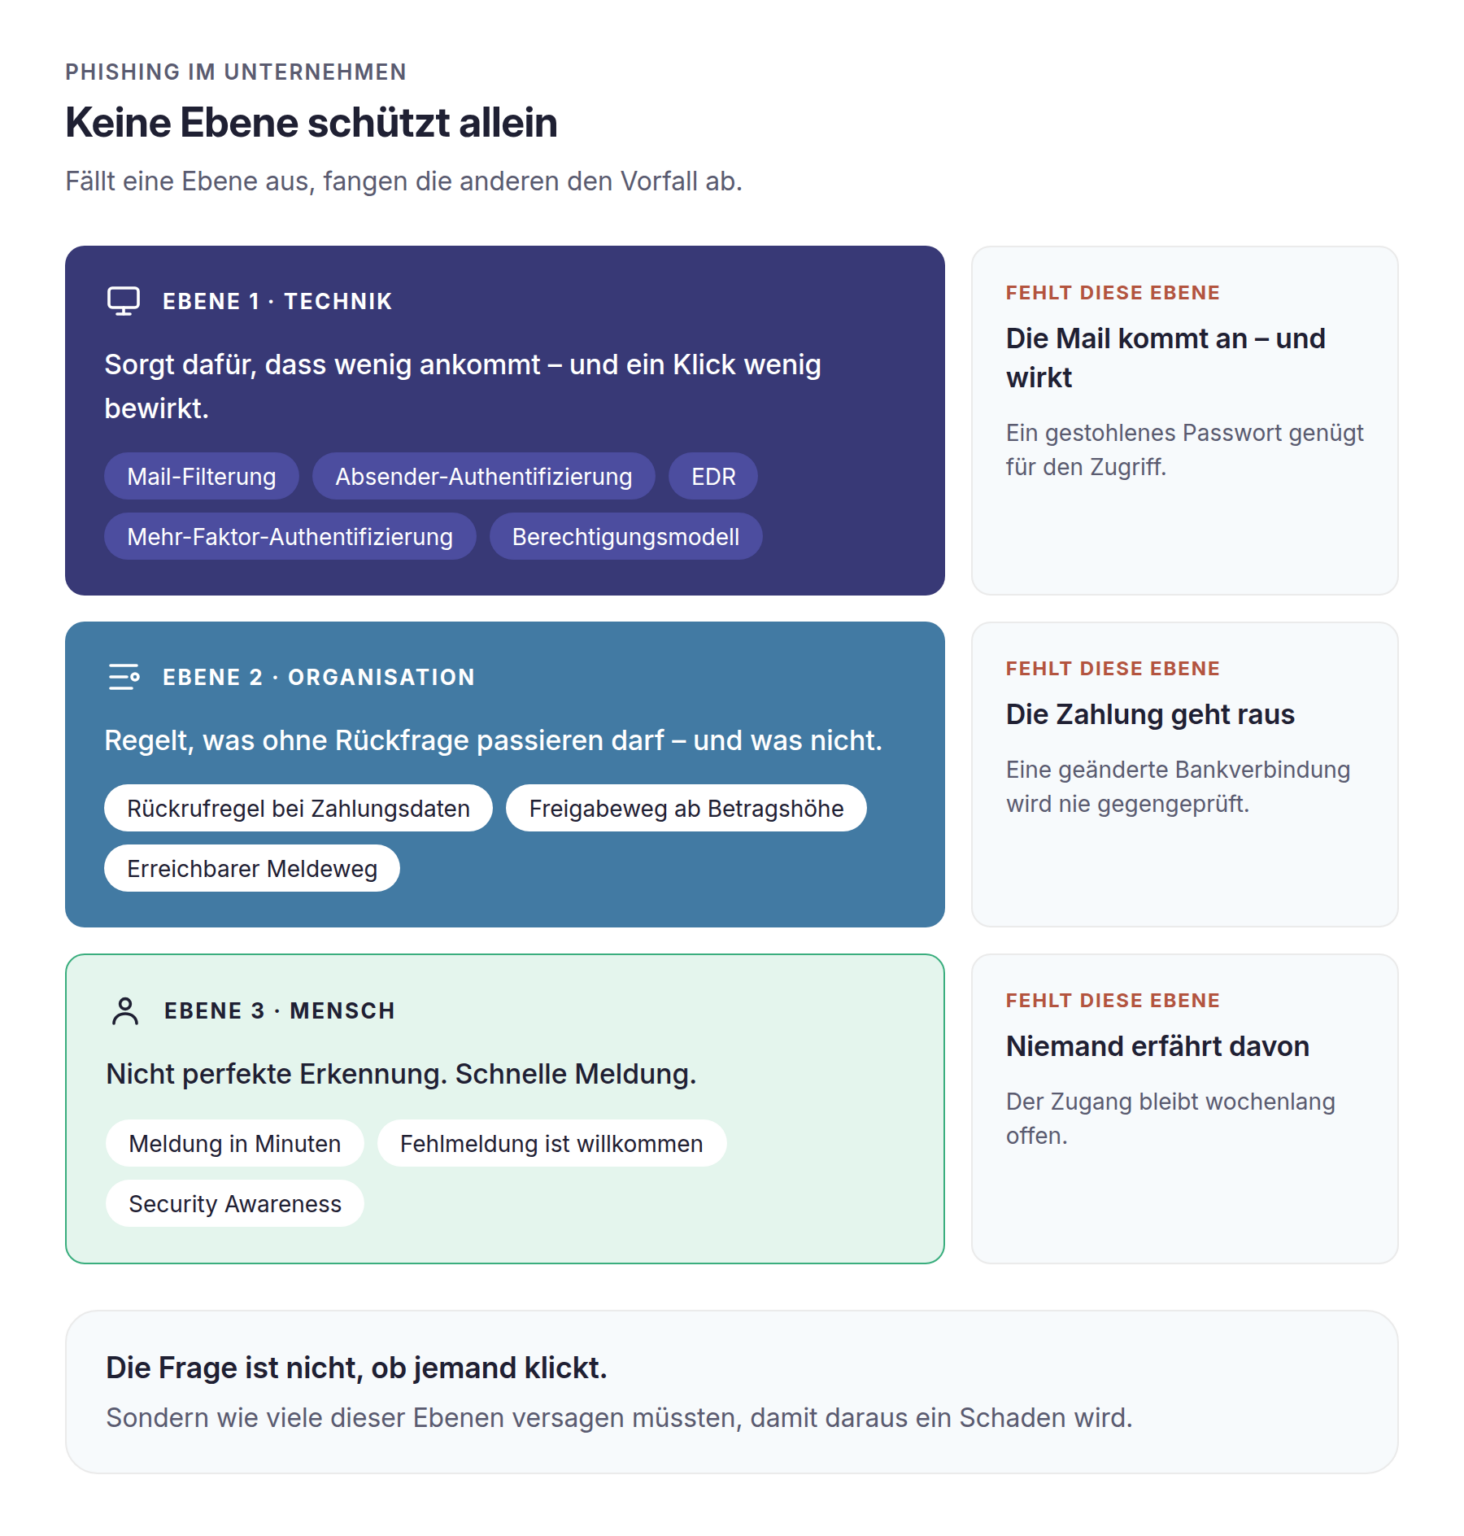
Wer Phishing allein über Aufmerksamkeit lösen will, verlagert ein technisch-organisatorisches Problem auf einzelne Beschäftigte – und macht sie im Schadensfall zu Schuldigen. Tragfähig ist eine Abwehr auf drei Ebenen.
Technik sorgt dafür, dass wenig ankommt und ein Klick wenig bewirkt: Mail-Filterung mit Prüfung der Absender-Authentifizierung, Endpoint Detection and Response (EDR) auf allen Geräten, Mehr-Faktor-Authentifizierung für alle Cloud-Zugänge und Konten mit nur den Rechten, die sie brauchen. Wie sich Zugriffsrechte in Microsoft 365 aufräumen lassen, zeigt der Beitrag zu SharePoint-Berechtigungen.
Organisation regelt, was ohne Rückfrage passieren darf. Der wirksamste Einzelbaustein gegen finanzielle Schäden: Eine geänderte Bankverbindung wird nur über einen Rückruf an eine bereits bekannte Nummer bestätigt, nie über Kontaktdaten aus der Mail. Dazu ein Freigabeweg für Zahlungen ab einer festgelegten Höhe und ein Meldeweg, der auch funktioniert, wenn die zuständige Person nicht da ist – wie man das regelt, beschreibt Wenn der IT-Verantwortliche ausfällt.
Mensch heißt nicht perfekte Erkennung, sondern schnelle Meldung. Ein Unternehmen, in dem eine Fehlmeldung ausdrücklich willkommen ist, erfährt früher von Vorfällen als eines, in dem Klicken als peinlich gilt. Neue Mitarbeitende sollten Meldeweg und Prüfregeln deshalb schon am ersten Tag kennen – ein fester Punkt im IT-Onboarding.
Aus der Praxis
„Wenn wir nach einem Vorfall die Postfächer prüfen, finden wir regelmäßig Weiterleitungsregeln, die niemand im Unternehmen eingerichtet hat – oft schon Wochen alt. Der Klick selbst ist selten das Problem. Das Problem ist die Zeit, in der niemand davon wusste.“
Marvin Osterhof, Geschäftsführer, novotec GmbH
Wie novotec gegen Phishing unterstützt
Unsere Kunden haben meist keine eigene IT-Abteilung, ihre Abwehr muss also ohne internen Spezialisten funktionieren. Unsere Leistungen zur IT-Sicherheit setzen deshalb auf allen drei Ebenen an: EDR statt klassischem Virenscanner, durchgesetzte Mehr-Faktor-Authentifizierung, Verschlüsselung und Security-Awareness-Schulungen mit simulierten Phishing-Tests. Bei diesen Tests werten wir nicht die Klickrate als wichtigste Kennzahl aus, sondern die Meldequote und die Zeit bis zur ersten Meldung.
Ob die Abwehr insgesamt trägt, zeigt der CyberRisikoCheck nach DIN SPEC 27076 – eine strukturierte Standortbestimmung, auch für Systeme, die ursprünglich nicht von uns eingerichtet wurden.
Fazit: Zurück zur Rechnung vom Monatsanfang
Die Mail aus dem Einstieg ist nicht gefährlich, weil sie besonders raffiniert wäre. Sie ist gefährlich, weil sie einen normalen Vorgang imitiert und weil ihre einzige Forderung – überweisen Sie bitte auf ein neues Konto – in vielen Unternehmen ohne zweite Bestätigung ausgeführt werden kann.
Ein Betrieb, der Zahlungsdatenänderungen grundsätzlich telefonisch gegenprüft, Cloud-Zugänge mit einem zweiten Faktor absichert und in dem nach einem Klick binnen Minuten gemeldet wird, übersteht diese Mail folgenlos – auch dann, wenn jemand darauf hereinfällt.
FAQ
Wie viele Ihrer Schutzebenen müssten versagen, damit aus einem Klick ein Schaden wird? Sprechen Sie mit novotec über einen CyberRisikoCheck nach DIN SPEC 27076 oder eine Awareness-Kampagne mit simulierten Phishing-Tests.
Quellen
- Bitkom: Studie Wirtschaftsschutz 2025, Meldung des Bundesamts für Verfassungsschutz, 2025
- Verizon: 2025 Data Breach Investigations Report – SMB Snapshot, 2025
- BSI: Wie erkenne ich Phishing in E-Mails und auf Webseiten?, laufend aktualisiert