Cyberangriff im Unternehmen: Was tun in den ersten 60 Minuten?
Netz trennen, Spuren sichern, Zuständigkeiten klären: was Unternehmen ohne eigene IT-Abteilung in der ersten Stunde nach einem Cyberangriff tun sollten – und welche gut gemeinten Reflexe den Schaden vergrößern.
Dienstag, 6:52 Uhr, ein Großhändler mit 60 Beschäftigten. Der Lagerleiter kommt als Erster, fährt den Rechner hoch und findet auf dem Desktop eine Textdatei, die dort gestern noch nicht war. Die Warenwirtschaft startet nicht. Die Dateien auf dem Netzlaufwerk tragen eine Endung, die niemand kennt.
Um 6:58 Uhr ruft er den Kollegen an, der „sich mit IT auskennt“. Um 7:10 Uhr stehen vier Leute vor demselben Bildschirm. Um 7:20 Uhr hat jemand den Server neu gestartet, weil das sonst auch immer hilft. Um 7:40 Uhr ist die Geschäftsführerin erreicht, die auf dem Weg zu einem Termin ist und fragt, ob sie umkehren soll.
Bis hierhin ist keine einzige Entscheidung getroffen worden. Verloren gegangen ist trotzdem schon etwas: Der Neustart hat Spuren gelöscht, die später gebraucht werden.
Wer nach einem Cyberangriff fragt, was zu tun ist, sucht meist eine technische Antwort. In der ersten Stunde scheitert es aber selten an der Technik. Es scheitert daran, dass niemand weiß, wer was entscheiden darf – und dass naheliegende Reflexe Schaden anrichten.
In drei Sätzen
Ein Cyberangriff ist in der ersten Stunde vor allem ein Entscheidungsproblem, kein technisches. Wer vorher festlegt, wer isolieren darf, wer meldet und wer nach außen spricht, gewinnt die Zeit, die sonst in Rückfragen verstreicht. Zwei Dinge, die instinktiv richtig wirken – neu starten und aufräumen –, zerstören genau die Informationen, die Versicherung, Behörden und Wiederanlauf später brauchen.
- Laut Verizon Data Breach Investigations Report 2025 hatten 88 Prozent der untersuchten Sicherheitsvorfälle in kleineren und mittleren Unternehmen mit Ransomware zu tun – bei großen Organisationen waren es 39 Prozent.
- Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz mit gestufter Meldepflicht: Erstmeldung binnen 24 Stunden, Folgemeldung binnen 72 Stunden, Abschlussbericht binnen eines Monats.
Woran Sie einen Cyberangriff erkennen
Ransomware – Schadsoftware, die Daten verschlüsselt und für die Entschlüsselung Lösegeld fordert – kündigt sich selten an. Bemerkt wird der Angriff meist erst an seinen Folgen. Diese Anzeichen sollten jede Person im Betrieb veranlassen, sofort Bescheid zu geben, statt selbst nach einer Erklärung zu suchen:
Anzeichen | Was dahinterstecken kann | Erste Reaktion |
|---|---|---|
Dateien mit unbekannter Endung, Textdatei mit Zahlungsaufforderung | laufende oder abgeschlossene Verschlüsselung | Gerät vom Netz trennen, eingeschaltet lassen, melden |
Programme starten nicht, Netzlaufwerke sind leer oder unerreichbar | Verschlüsselung auf dem Server | IT-Partner sofort anrufen, nichts neu starten |
Unbekannte Anmeldungen, neue Administratorkonten, abgeschaltete Virenschutz-Software | Angreifer bereitet sich im Netz vor | Zugänge sperren lassen, Protokolle sichern |
Kunden melden seltsame Mails aus Ihrem Postfach | übernommenes E-Mail-Konto | Passwort von einem sauberen Gerät ändern, Weiterleitungsregeln prüfen |
Rechner sind ungewöhnlich langsam, Festplatten arbeiten nachts | Datenabfluss oder Verschlüsselung im Gange | IT-Partner informieren, Zeitpunkt notieren |
Die letzte Zeile ist die unangenehmste: Viele Angreifer kopieren Daten, bevor sie verschlüsseln. Wenn die Verschlüsselung sichtbar wird, ist der Datenabfluss oft schon passiert. Deshalb gehört die Frage, welche Daten abgeflossen sein könnten, von Anfang an auf die Liste.
Cyberangriff – was tun? Die erste Stunde, Minute für Minute
Minute 0 bis 15: Ausbreitung stoppen
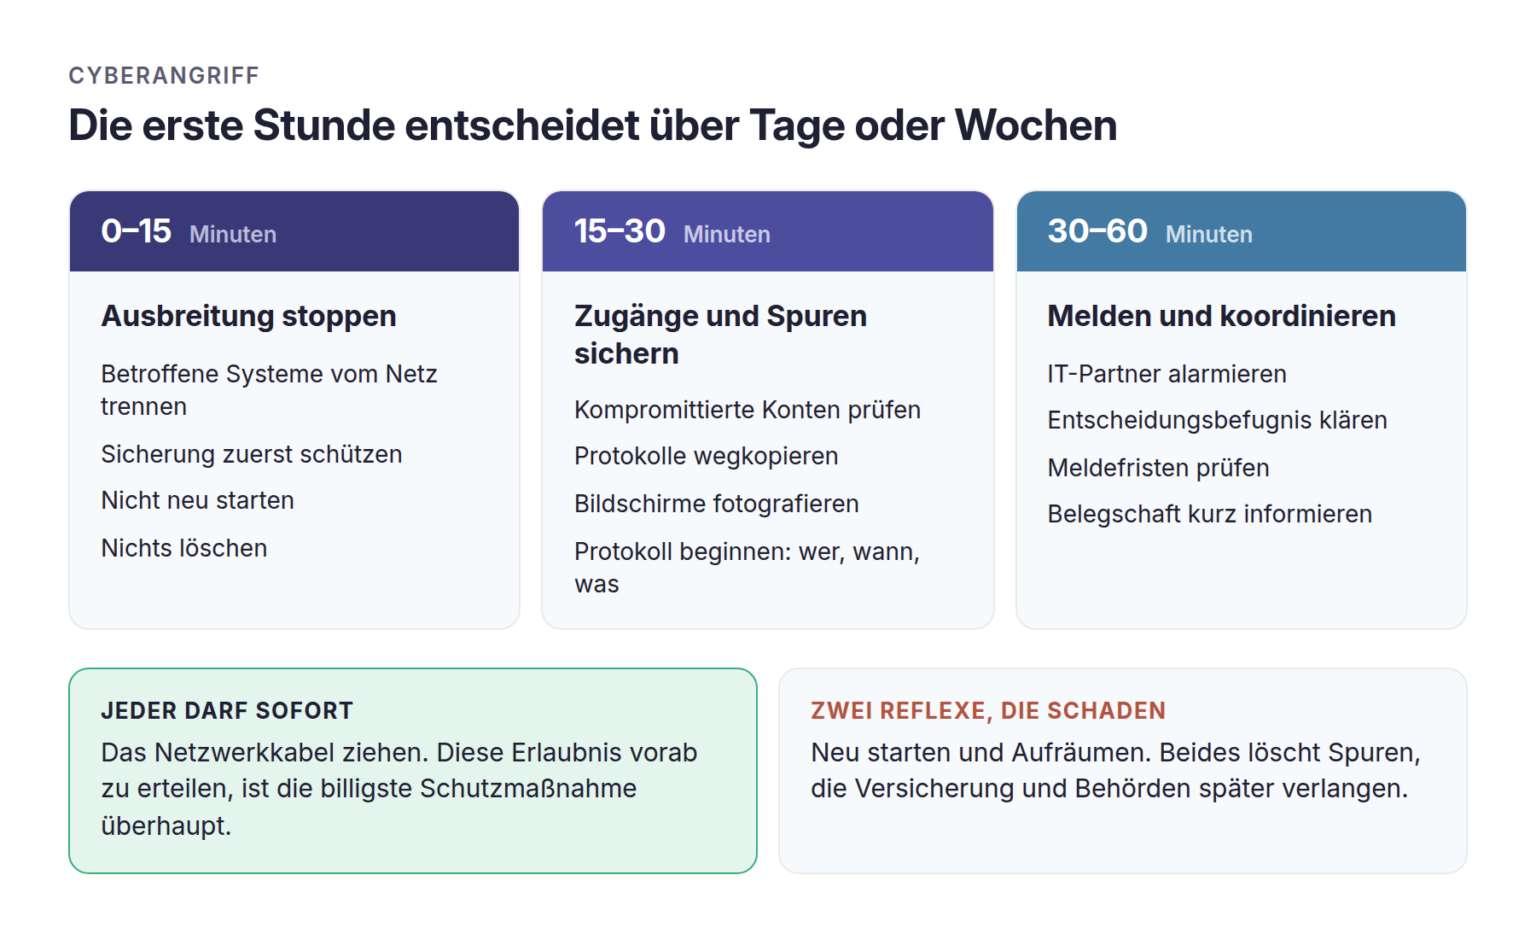
Das Ziel ist eng: verhindern, dass sich die Verschlüsselung weiter ausbreitet. Alles andere wartet.
- Betroffene Systeme vom Netz trennen. Netzwerkkabel ziehen, WLAN und Bluetooth deaktivieren. Bei virtuellen Servern die Netzwerkkarte trennen.
- Die Datensicherung als Erstes schützen. Eine Sicherung, die im Netz erreichbar bleibt, ist das nächste Ziel. Getrennte oder nicht überschreibbare Kopien sind jetzt der wichtigste Besitz des Unternehmens – und entscheiden darüber, wie schnell der Betrieb wieder anläuft.
- Nicht neu starten, nicht herunterfahren. Ein laufendes System hält im Arbeitsspeicher Informationen, die bei der Analyse den Unterschied machen. Ausnahme: Wird erkennbar gerade aktiv verschlüsselt, wiegt das Stoppen schwerer als die Spurensicherung. Diese Abwägung sollte vorher mit dem IT-Partner besprochen sein.
- Nichts löschen. Keine verdächtigen Dateien entfernen, keine Protokolle bereinigen, keine Mails wegräumen.
Minute 15 bis 30: Zugänge sichern und Spuren erhalten
- Konten prüfen. Administratorkonten, Fernzugänge, Cloud- und Mailzugänge. Häufig beginnt ein Angriff mit gestohlenen Zugangsdaten aus einer Phishing-Mail. Passwörter werden nur von einem nachweislich sauberen Gerät geändert und koordiniert – ein hektischer Wechsel nacheinander warnt den Angreifer, bevor die Eindämmung steht.
- Protokolle sichern. Firewall, Server, Cloud-Anmeldungen, Mailsystem. Diese Daten überschreiben sich nach Tagen oder Wochen selbst.
- Fotografieren. Bildschirme mit Lösegeldforderung, Fehlermeldungen, Uhrzeiten. Ein Handyfoto kostet zehn Sekunden und ist ein vollwertiges Beweismittel.
- Protokoll führen. Wer hat wann was getan? Diese Liste verlangen Versicherung, Behörden und Forensik gleichermaßen, und sie lässt sich nachträglich nicht rekonstruieren.
Dieser Abschnitt fehlt in vielen Ratgebern, entscheidet aber darüber, ob eine Cyberversicherung leistet, ob eine Anzeige Substanz hat und ob sich klären lässt, welche Daten abgeflossen sind. Ohne diese Klärung ist auch die Datenschutzmeldung nicht belastbar.
Minute 30 bis 60: Melden, informieren, koordinieren
- IT-Partner alarmieren – über eine Nummer, die auf Papier vorliegt. Wenn Mail und Telefonanlage betroffen sind, nützt ein Kontakt im Postfach nichts.
- Geschäftsführung informieren und Befugnisse klären: Wer darf Systeme abschalten, wer externe Hilfe beauftragen, wer mit Kunden sprechen?
- Meldewege anstoßen: Datenschutzaufsicht, gegebenenfalls BSI, Cyberversicherung und die Polizei. Für Unternehmen gibt es in jedem Bundesland eine Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei. Die Fristen laufen ab Kenntnis, nicht ab Behebung.
- Intern informieren. Ein kurzer, klarer Satz an alle Beschäftigten verhindert, dass jemand aus Hilfsbereitschaft Geräte einschaltet oder Daten verschiebt.
Strukturierte Hilfe für diese Phase bieten die TOP-12-Maßnahmen bei Cyber-Angriffen des BSI, die sich ausdrücklich an kleine und mittlere Unternehmen richten.
Wer entscheidet was – und wer nicht
Die folgende Zuordnung lässt sich in zehn Minuten festlegen und spart im Ernstfall eine halbe Stunde.
Aufgabe | Entscheidet | Handelt |
|---|---|---|
Systeme vom Netz trennen | niemand – jede Person darf | wer zuerst da ist |
Systeme abschalten | Geschäftsführung oder IT-Partner | IT-Partner |
Externe Notfallhilfe beauftragen | Geschäftsführung | benannte Vertretung |
Meldung an Behörden | Geschäftsführung | Datenschutzbeauftragte oder Rechtsberatung |
Kommunikation nach außen | Geschäftsführung | eine benannte Person |
Lösegeldfrage | Geschäftsführung | – |
Die erste Zeile ist die wichtigste. In vielen Unternehmen traut sich niemand, ein Kabel zu ziehen, weil unklar ist, ob das erlaubt ist. Diese Erlaubnis vorab und ausdrücklich zu erteilen, ist die billigste Schutzmaßnahme überhaupt.
Der zweite Engpass ist die Vertretung. Angriffe laufen bevorzugt nachts, am Wochenende und in Ferienzeiten – genau dann, wenn die Geschäftsführung schlecht erreichbar ist. Für jede Zeile der Tabelle braucht es eine zweite Person mit derselben Befugnis, die davon auch weiß. Wie man solche Vertretungen grundsätzlich regelt, beschreibt der Beitrag Wenn der IT-Verantwortliche ausfällt. Ebenfalls vorab zu klären: bis zu welchem Betrag externe Notfallhilfe ohne Rückfrage beauftragt werden darf.
Aus der Praxis
„Wenn wir zu einem Vorfall gerufen werden, ist die erste Frage nie, welche Schadsoftware es war. Die erste Frage ist, wer im Unternehmen gerade entscheiden darf – und wie oft wir in den ersten Minuten hören, dass man erst jemanden erreichen müsse.“
Martin Osterhof, Geschäftsführender Gesellschafter, novotec GmbH
Melden: was das Gesetz verlangt
Zwei Regelwerke greifen unabhängig voneinander. Beide knüpfen an den Zeitpunkt der Kenntnis an.
Datenschutz-Grundverordnung | NIS-2-Umsetzungsgesetz | |
|---|---|---|
Gilt für | jedes Unternehmen, sobald personenbezogene Daten betroffen sein könnten | Unternehmen ab 50 Beschäftigten und 10 Millionen Euro Umsatz in bestimmten Sektoren |
Seit | 2018 | 6. Dezember 2025 |
Frist | 72 Stunden ab Kenntnis, Meldung an die Aufsichtsbehörde (Artikel 33) | 24 Stunden Erstmeldung, 72 Stunden Folgemeldung, ein Monat Abschlussbericht |
Betroffen in Deutschland | praktisch alle Unternehmen | rund 30.000 Unternehmen |
Für viele Betriebe mit 10 bis 80 Arbeitsplätzen gilt NIS-2 nicht unmittelbar. Zwei Gründe, sich trotzdem damit zu befassen: Die 72-Stunden-Frist der Datenschutz-Grundverordnung gilt ohnehin, und Unternehmen unter NIS-2 geben ihre Anforderungen zunehmend vertraglich an Lieferanten und Dienstleister weiter.
Die Notfallkarte für den Cyberangriff
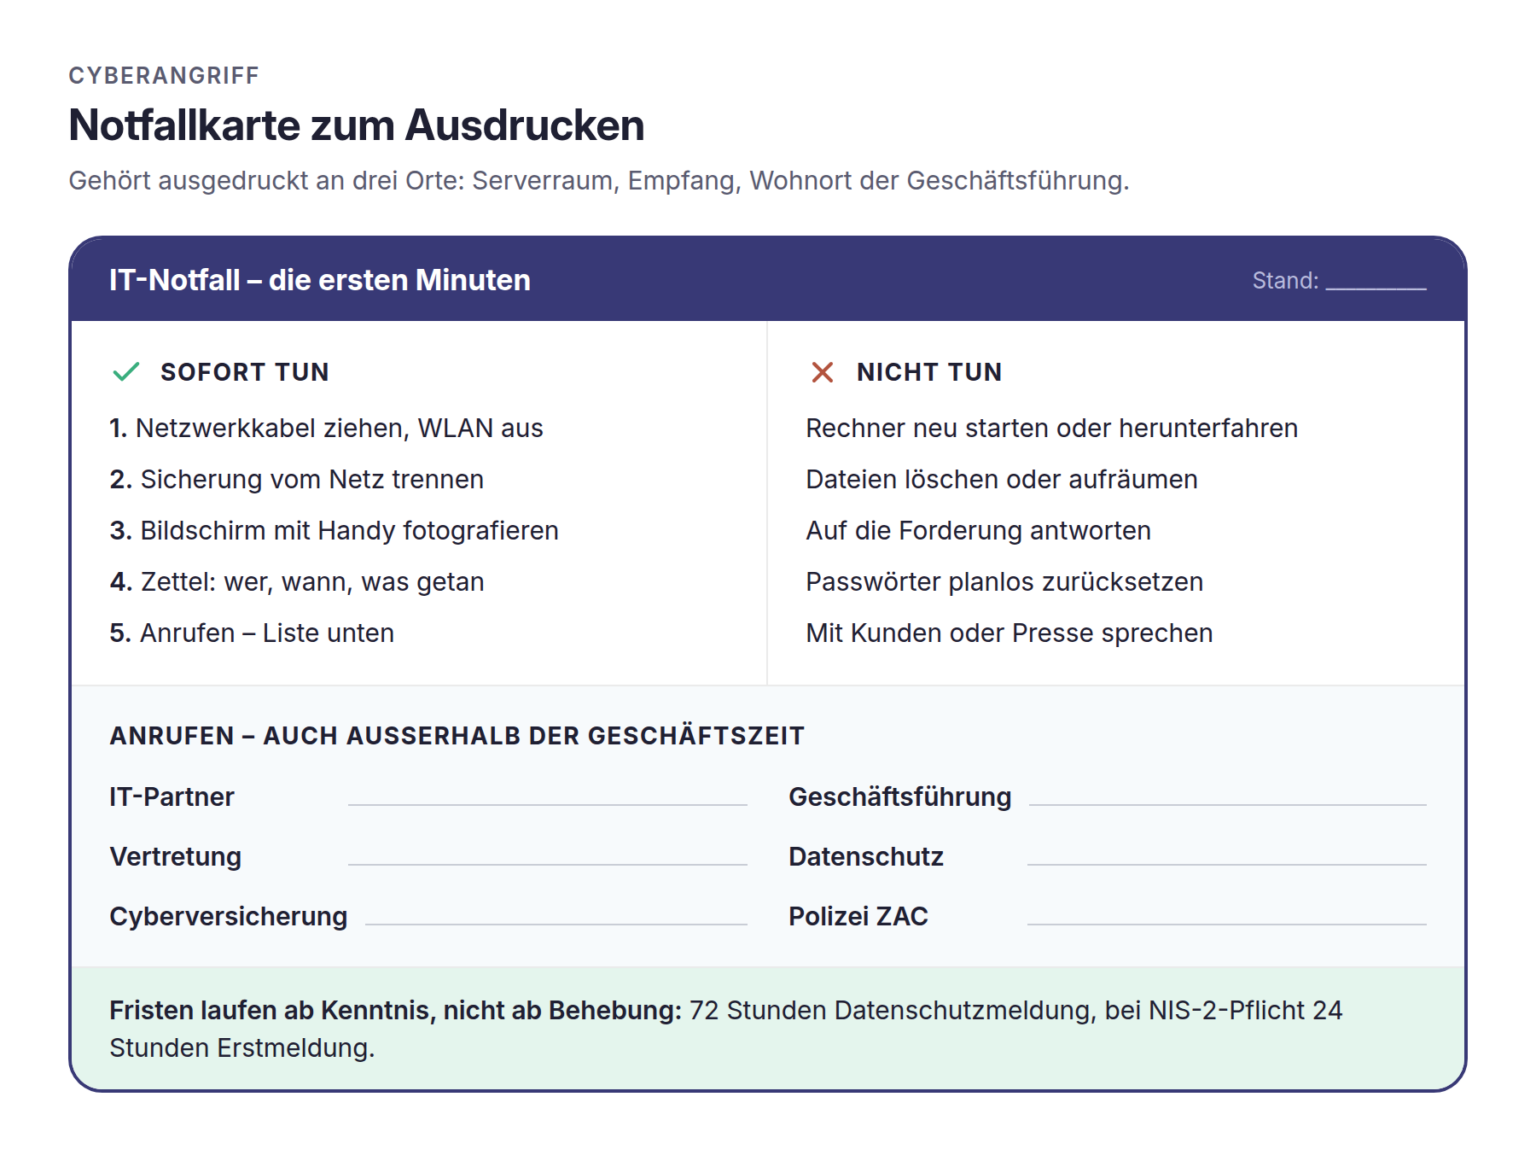
Der einzige Zettel, der im Ernstfall funktioniert, ist der, den man in der Hand hält. Eine Notfallkarte gehört ausgedruckt an drei Orte: Serverraum, Empfang, Wohnort der Geschäftsführung. Darauf gehören, kurz und ohne Fachsprache:
- Sofort tun: Netzwerk trennen. Sicherung schützen. Fotografieren. Protokoll beginnen.
- Nicht tun: Neu starten. Löschen. Aufräumen. Auf eigene Faust antworten.
- Anrufen: IT-Partner, Geschäftsführung, Vertretung, Datenschutzbeauftragte, Versicherung – mit vollständigen Nummern, auch außerhalb der Geschäftszeit.
- Wer darf was: die drei Zeilen aus der Tabelle oben, die im eigenen Haus am häufigsten gebraucht werden.
- Stand: Datum der letzten Prüfung.
Die Karte deckt die erste Stunde eines Angriffs ab. Was danach kommt – Wiederanlauf, Ersatzarbeitsplätze, Ausfälle von Strom, Internet oder Telefonie –, regelt ein vollständiger IT-Notfallplan.
Wie novotec im Ernstfall unterstützt
Für Unternehmen ohne eigene IT-Abteilung entscheidet im Vorfall vor allem eines: ob der IT-Partner die Umgebung bereits kennt. Für betreute Kunden pflegen wir eine laufend aktuelle elektronische IT-Dokumentation – welche Systeme geschäftskritisch sind, wie sie zusammenhängen, wer welche Zugänge hat. Im Ernstfall ersetzt sie die Recherche, die sonst am Anfang steht; was eine brauchbare Netzwerkdokumentation ausmacht, zeigt ein eigener Beitrag.
Vorbeugend prüfen wir mit dem CyberRisikoCheck nach DIN SPEC 27076, ob Notfallabläufe, Zuständigkeiten und Sicherungen belastbar sind; unsere Leistungen zur IT-Sicherheit reichen von EDR bis zu Awareness-Schulungen. Und wenn es bereits brennt, hilft unsere Notfallhilfe per Fernwartung auch Unternehmen, die wir noch nicht betreuen.
Aus der Praxis
„Der Unterschied zwischen zwei Tagen und zwei Wochen Stillstand liegt fast nie in der Technik. Er liegt darin, ob wir bei Ankunft eine aktuelle Dokumentation vorfinden oder erst herausfinden müssen, wie das Netz überhaupt aufgebaut ist.“
Marvin Osterhof, Geschäftsführer, novotec GmbH
Fazit: Vorbereitung ist eine Liste, kein Projekt
Die erste Stunde nach einem Angriff verläuft in fast jedem Unternehmen gleich: Leute stehen vor einem Bildschirm, jemand versucht etwas zu reparieren, und die eigentliche Frage – wer darf jetzt entscheiden – bleibt offen, bis sie jemand von außen stellt.
Das lässt sich ändern, ohne Projekt: eine Zuordnung, wer was entscheidet, die ausdrückliche Erlaubnis, im Zweifel ein Kabel zu ziehen, eine ausgedruckte Karte mit aktuellen Nummern und das Wissen, dass Neustarten und Aufräumen schaden. Für den Großhändler aus dem Einstieg hätte das bedeutet: Um 6:58 Uhr wäre das Netz getrennt gewesen, um 7:05 Uhr hätte der IT-Partner Bescheid gewusst – und um 7:20 Uhr hätte niemand den Server neu gestartet.
FAQ
Wüsste in Ihrem Unternehmen morgen um 6:52 Uhr jede Person, ob sie das Netzwerkkabel ziehen darf? Sprechen Sie mit novotec über eine Notfallkarte und klare Zuständigkeiten, bevor der Ernstfall sie verlangt.
Quellen
- Verizon: 2025 Data Breach Investigations Report – SMB Snapshot, 2025
- IHK Magdeburg: NIS-2-Umsetzungsgesetz, 2025
- Bundeskriminalamt: Cybercrime – Handlungsempfehlungen für Wirtschaftsunternehmen, laufend aktualisiert
- BSI: TOP 12 Maßnahmen bei Cyber-Angriffen, laufend aktualisiert
- Europäische Union: Datenschutz-Grundverordnung (EU) 2016/679, 2016
Ein Kommentar
Die Kommentare sind geschlossen.