Netzwerkdokumentation: Wer außer Ihrem Techniker weiß, wie Ihr Netz aufgebaut ist?
Patchfeld, Adressbereiche, Firewall-Regeln, Fernzugänge, Providerverträge: was eine Netzwerkdokumentation enthalten muss, woran man eine brauchbare erkennt – und ein Zehn-Minuten-Test für Geschäftsführung und IT-Verantwortliche.
Der Techniker, der an diesem Montag in das Maklerbüro kommt, war noch nie hier. Das Büro in Hamburg hat 22 Beschäftigte, eine Filiale im Umland und seit Freitag einen Glasfaseranschluss. Der Provider hat den alten Router abgebaut und einen neuen hingestellt. Das Internet läuft. Sonst läuft wenig: Die Filiale erreicht die Maklersoftware nicht mehr, die Telefone im Hauptbüro klingeln nicht, und im Gäste-WLAN, das Kundinnen und Kunden bei Gesprächen im Büro nutzen, tauchen plötzlich die Bürodrucker auf.
Aus seiner Sicht beginnt der Einsatz mit Spurensuche. Im Netzwerkschrank findet er drei Switches und ein Patchfeld mit 48 Ports, von denen 31 belegt und neun beschriftet sind – zwei davon mit „alt“. An der Firewall klebt ein Passwort, das nicht mehr stimmt. Unter einem Schreibtisch steht ein kleiner Switch, den niemand bestellt haben will.
Seine Fragen sind schnell aufgezählt: Welchen Adressbereich hat der alte Router verteilt? Welche Freigaben hatte er für die Telefonanlage? Wo liegt der Schlüssel für das VPN zur Filiale? Wer hat die Zugangsdaten zum Kundenportal des Providers? Die Antwort ist jedes Mal dieselbe: Das hat der frühere Dienstleister eingerichtet. Der hat sein Gewerbe vor einem Jahr abgemeldet.
Aus zwei Stunden Arbeit werden zwei Tage. Nicht, weil das Netz kompliziert wäre, sondern weil es erst rekonstruiert werden muss, bevor es sich reparieren lässt.
Was dem Betrieb gehört, sind drei Switches, eine Firewall und einige Hundert Meter Kabel. Was ihm an diesem Montag fehlt, ist das Wissen, wie das alles zusammenhängt. Dieser Teil steht in keiner Inventarliste, lässt sich nicht nachkaufen – und ist genau das, was eine Netzwerkdokumentation festhält.
Kurz beantwortet
Was ist eine Netzwerkdokumentation? Eine Netzwerkdokumentation beschreibt, aus welchen Komponenten ein Netz besteht, wie sie verbunden und konfiguriert sind, wer darauf zugreift und welche Verträge dahinterstehen – so vollständig, dass eine fachkundige Person ohne Rückfrage weiterarbeiten kann.
Gibt es dafür einen Maßstab? Ja. Im IT-Grundschutz-Baustein NET.1.1 des BSI ist die „Dokumentation des Netzes“ eine Basis-Anforderung: vollständig, mit Netzplan, Ausgangszustand und allen späteren Änderungen. Für Unternehmen, die unter das NIS-2-Umsetzungsgesetz fallen, verlangt § 30 BSI-Gesetz zudem ausdrücklich Konzepte für die Verwaltung ihrer IT-Systeme.
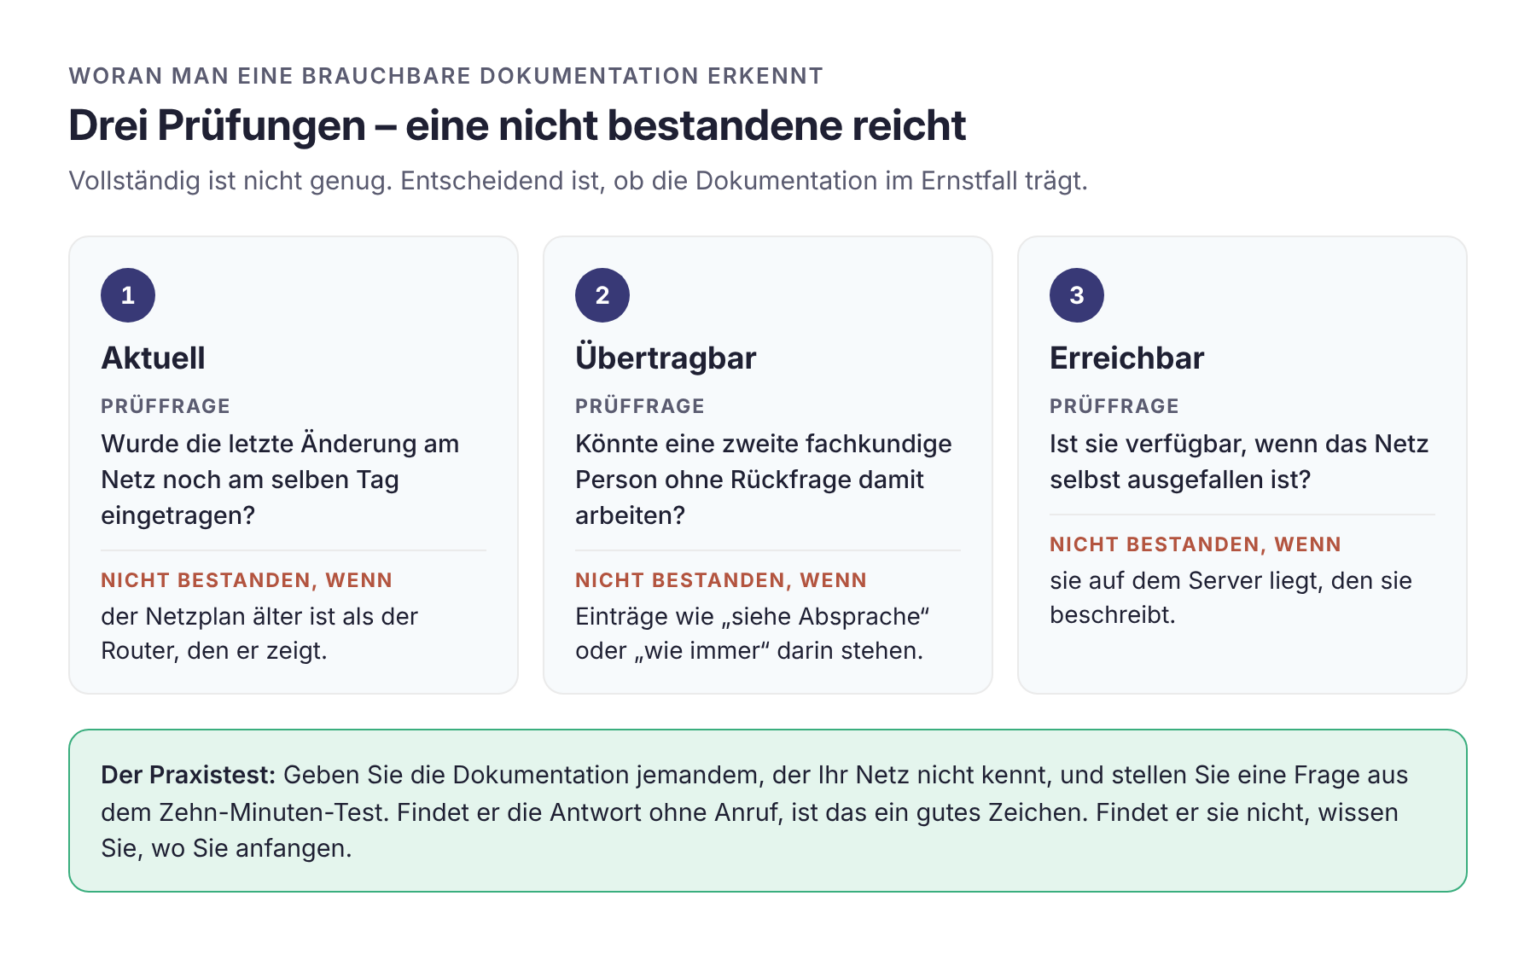
Woran erkennt man eine brauchbare? An drei Merkmalen: Sie wird bei jeder Änderung am selben Tag nachgeführt, eine zweite Person kann mit ihr arbeiten, und sie ist erreichbar, wenn das Netz selbst ausgefallen ist.
Warum gerade jetzt? Laut Verizon Data Breach Investigations Report 2026 ist das Ausnutzen von Schwachstellen inzwischen der häufigste Einstiegsweg bei Sicherheitsvorfällen mit Datenabfluss – 31 Prozent, nach 20 Prozent im Vorjahr. Aktualisieren lässt sich nur, was man kennt.
Netzwerk dokumentieren: fünf Schichten statt eines Netzplans
Bei Netzwerkdokumentation denken die meisten an ein Diagramm: Kästchen für Router, Switches und Server, Linien dazwischen. Das ist nützlich, aber nur ein Teil. Der Unterschied zwischen einem Netzplan und einer Netzwerkdokumentation ist der zwischen einer Landkarte und einem Grundbuch: Die Karte zeigt, wo etwas liegt. Das Grundbuch zeigt, wem es gehört, welche Rechte daran hängen und was sich zuletzt geändert hat.
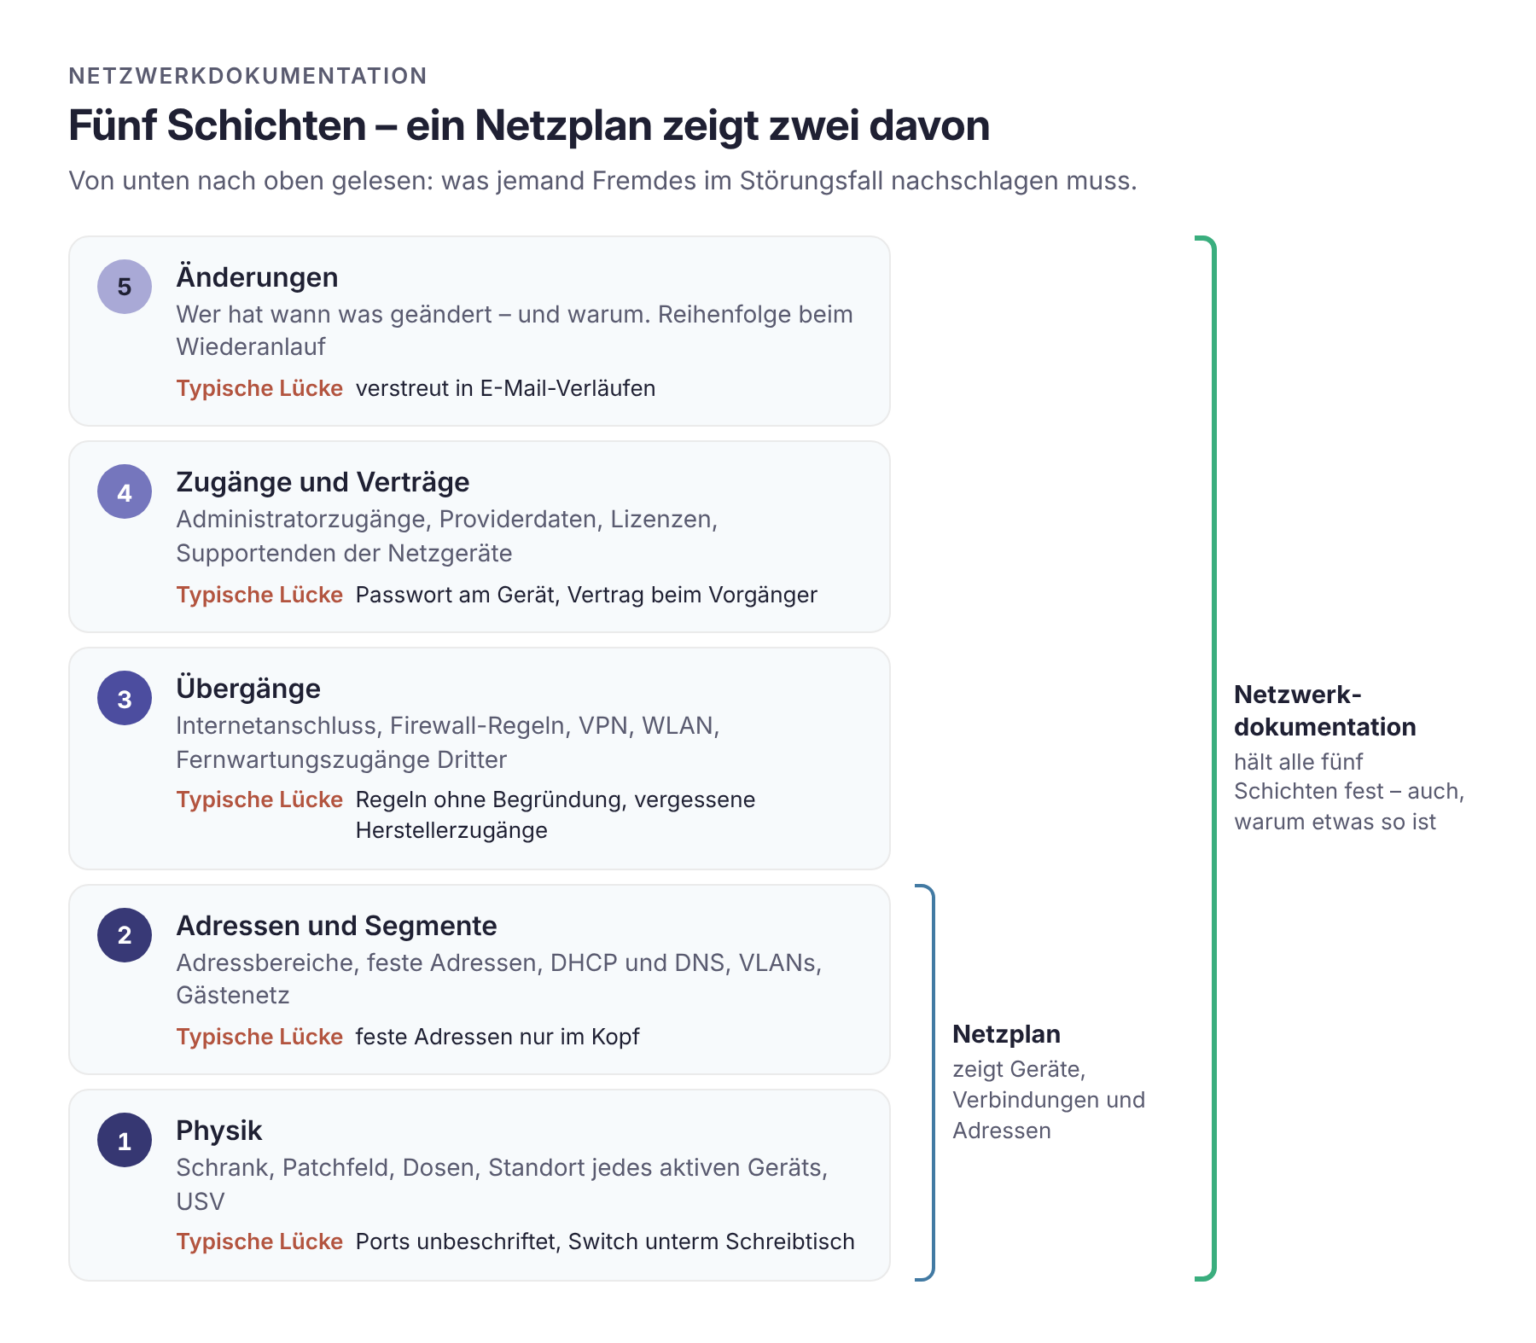
Die folgende Einteilung ist bewusst nicht das Schichtenmodell aus dem Lehrbuch. Sie ist danach geschnitten, was jemand Fremdes im Störungsfall nachschlagen muss – von unten nach oben.
Schicht | Was hineingehört | Typische Lücke in der Praxis |
|---|---|---|
1 Physik | Schrank, Patchfeld, Switch-Ports, Netzwerkdosen, Standort jedes aktiven Geräts, Stromversorgung und USV | Patchfeld nur teilweise beschriftet, Geräte unter Schreibtischen |
2 Adressen und Segmente | Adressbereiche, fest vergebene Adressen, DHCP und DNS, VLANs, Trennung von Gäste- und Büronetz | Feste Adressen nur im Kopf, Gästenetz nie überprüft |
3 Übergänge | Internetanschlüsse, Firewall-Regeln, VPN zu Filiale und Homeoffice, WLAN, Fernwartungszugänge Dritter | Regeln ohne Begründung, vergessene Herstellerzugänge |
4 Zugänge und Verträge | Administratorzugänge, Providerdaten, Lizenzen, Supportlaufzeiten der Netzgeräte, Ansprechpartner | Passwort am Gerät, Vertrag auf den Namen des Vorgängers |
5 Änderungen | Wer hat wann was geändert und warum, Reihenfolge beim Wiederanlauf | Gibt es nicht – oder nur verstreut in E-Mail-Verläufen |
Schicht 1 und 2: Was liegt wo, und wer darf mit wem
Die unteren beiden Schichten sind die unspektakulärsten und die am häufigsten vernachlässigten. Ein Patchfeld, bei dem jeder Port einer Dose und jede Dose einem Raum zugeordnet ist, spart bei jeder Störung die erste halbe Stunde. Dazu gehört der Standort jedes aktiven Geräts – auch des kleinen Switches, der einmal für einen zusätzlichen Drucker angeschlossen wurde und seither das halbe Backoffice versorgt.
In der zweiten Schicht geht es um Adressen und Segmente. Multifunktionsgerät, Telefonanlage und Netzwerkspeicher arbeiten mit fest vergebenen Adressen. Verteilt ein neuer Router einen anderen Bereich, sind sie nicht mehr erreichbar – genau das ist im Maklerbüro passiert.
Wichtiger noch ist die Frage, welche Netze voneinander getrennt sind. Ein Gäste-WLAN darf die Bürodrucker nicht sehen, geschweige denn den Server. Ob es das tatsächlich nicht tut, weiß nur, wer es geprüft und aufgeschrieben hat. Im Maklerbüro steckte die Trennung in der Konfiguration des alten Routers – und ist mit ihm abgebaut worden.
Das BSI verlangt deshalb in der Anforderung NET.1.1.A2 ausdrücklich, dass die Dokumentation auch die logische Struktur abbildet: wie Subnetze vergeben sind und wie das Netz in Zonen und Segmente aufgeteilt ist.
Schicht 3: Die Übergänge nach draußen
Hier liegt das größte Risiko, und hier ist die Dokumentation am häufigsten lückenhaft. Jeder Übergang ist eine Tür: Internetanschluss, VPN zur Filiale, Zugänge aus dem Homeoffice, WLAN – und die Fernwartungszugänge, die Hersteller irgendwann für Telefonanlage, Kopierer oder Zeiterfassung eingerichtet haben.
Der Verizon-Bericht 2026 zeigt, warum diese Türen zählen. Von den nachweislich aktiv ausgenutzten Schwachstellen – erfasst im Katalog der US-Cybersicherheitsbehörde CISA – waren nur 26 Prozent vollständig behoben, nach 38 Prozent im Vorjahr; die mittlere Zeit bis dahin stieg von 32 auf 43 Tage. Der Bericht empfiehlt ausdrücklich, die aus dem Internet erreichbaren Systeme zu inventarisieren und zu verringern. Ein Gerät, von dem niemand weiß, steht auf keiner Update-Liste.
Bei Firewall-Regeln braucht jede Zeile eine Spalte „Warum“. Eine Portfreigabe, deren Grund niemand mehr kennt, traut sich niemand zu schließen – also bleibt sie offen, über Jahre und über Dienstleisterwechsel hinweg. Die wertvollste Spalte jeder Regeltabelle ist deshalb nicht die mit der Portnummer, sondern die mit Begründung und Datum.
Aus der Praxis
„Bei der Erstaufnahme finden wir fast immer einen Zugang von außen, den im Haus niemand mehr auf dem Zettel hat – meist für die Fernwartung einer Telefonanlage oder eines Kopierers, vor Jahren eingerichtet und nie wieder angefasst. Wir schließen so etwas nicht sofort, sondern klären erst, wer ihn noch braucht. Aber er steht ab dem ersten Tag auf der Liste.“
Martin Osterhof, Geschäftsführender Gesellschafter, novotec GmbH
Schicht 4 und 5: Zugänge, Verträge und das Gedächtnis des Netzes
Ein Passwort auf einem Aufkleber ist keine Dokumentation – im Maklerbüro war es nicht einmal mehr gültig. Administratorzugänge zu Firewall, Switches, WLAN-Controller und Provider-Portal gehören in einen Passwortmanager, auf den das Unternehmen selbst zugreifen kann, nicht nur der Dienstleister.
Ähnlich unscheinbar sind die Vertragsdaten: Kundennummer, Störungsrufnummer, Vertragslaufzeit, feste IP-Adresse des Anschlusses. Man braucht sie selten, dann aber innerhalb von Minuten. Dazu gehört für jedes Netzwerkgerät das Datum, bis zu dem der Hersteller Sicherheitsupdates liefert – Firewalls und Switches laufen oft länger, als sie versorgt sind. Das Prinzip ist dasselbe wie beim Supportende von Windows Server 2016: Wer das Datum kennt, plant; wer es nicht kennt, reagiert.
Die fünfte Schicht ist das Gedächtnis: wer wann was geändert hat und warum. Sie ist der Grund, weshalb das BSI neben dem Ausgangszustand ausdrücklich auch alle Änderungen dokumentiert sehen will. Ein Netzplan zeigt, wie das Netz gedacht war. Das Änderungsprotokoll zeigt, wie es geworden ist.
Bleibt der Ablageort. Eine Dokumentation auf dem Server im selben Netz ist genau dann unerreichbar, wenn man sie braucht. Sie gehört an einen Ort, der den Ausfall dessen übersteht, was sie beschreibt, und auf den mehr als eine Person Zugriff hat – am besten als fester Bestandteil des IT-Notfallplans.
Der Zehn-Minuten-Test
Beantworten Sie die folgenden Fragen mit Ja oder Nein. Ein Ja zählt nur, wenn die Antwort innerhalb von zehn Minuten schriftlich vorliegt – ohne dass jemand angerufen werden muss.
- Gibt es einen Netzplan, der nach der letzten Änderung am Netz aktualisiert wurde?
- Lässt sich für jeden belegten Port im Patchfeld sagen, wohin er führt?
- Sind die Adressbereiche und alle fest vergebenen Adressen aufgeschrieben?
- Ist dokumentiert, wie das Gäste-WLAN vom Büronetz getrennt ist – und wann das zuletzt geprüft wurde?
- Gibt es eine Liste aller Firewall-Regeln mit dem Grund, warum es sie gibt?
- Ist bekannt, welche Dritten per Fernzugang ins Netz kommen und wie dieser Zugang abgesichert ist?
- Liegen die Administratorzugänge aller Netzwerkgeräte an einer Stelle, auf die Ihr Unternehmen selbst zugreifen kann?
- Sind Kundennummer, Störungsrufnummer und Vertragslaufzeit des Internetanschlusses griffbereit?
- Ist für jedes Netzwerkgerät bekannt, bis wann der Hersteller Sicherheitsupdates liefert?
- Ist die Dokumentation erreichbar, wenn das Netz selbst ausgefallen ist?
Ja-Antworten | Einordnung | Nächster Schritt |
|---|---|---|
9–10 | Belastbar | Einmal im Jahr von einer zweiten Person gegenprüfen lassen, am besten anhand einer echten Änderung |
5–8 | Lückenhaft, meist in den Schichten 3 bis 5 | Mit den Übergängen beginnen: Firewall-Regeln mit Begründung, Fremdzugänge, VPN – dort sitzt das Risiko |
0–4 | Das Netz existiert im Kopf einer Person | Bestandsaufnahme vor der nächsten Änderung, nicht danach – also vor Anschlusswechsel, Umzug oder Dienstleisterwechsel |
Wie novotec bei der Netzwerkdokumentation unterstützt
Dokumentation als Teil des Betriebs. In unseren Betreuungsmodellen Workplace 365 und ServerOps 365 ist die elektronische IT-Dokumentation enthalten, einschließlich der Administrationsdaten. Sie wird mit den Änderungen fortgeschrieben, statt einmal im Jahr nachgeholt zu werden.
Bestandsaufnahme beim Einstieg. Ein Wechsel zu uns beginnt mit einer Ist-Aufnahme, an deren Ende eine vollständige Dokumentation steht. Unsere Fernwartung novo365 RemoteManagement funktioniert dabei auch bei Systemen, die andere eingerichtet haben.
Prüfung von außen. Im CyberRisikoCheck nach DIN SPEC 27076 ist „IT-Systeme und Netzwerke“ einer von sechs Themenbereichen. Der Check lässt die Lücken aus diesem Artikel von jemandem prüfen, der Ihr Netz noch nicht kennt.
Ausblick: Wann Sie die Dokumentation das nächste Mal brauchen
Eine Netzwerkdokumentation entsteht selten aus Einsicht, meistens aus Anlass. Drei Anlässe sind für fast jeden Betrieb absehbar:
- Ein Wechsel am Anschluss. Glasfaserausbau, Providerwechsel, Umzug, eine neue Filiale. Jeder davon tauscht genau das Gerät aus, in dem die meisten undokumentierten Einstellungen stecken.
- Ein Fragebogen. Cyberversicherer fragen bei Abschluss und Verlängerung nach Updates, Firewalls und Routern. Wie ernst das ist, zeigt ein Urteil des Oberlandesgerichts Schleswig vom Januar 2025 (Az. 16 U 63/24), das die Kanzlei Görg in einem Legal Update erläutert: Der Versicherer durfte den Vertrag anfechten, weil Risikofragen ungeprüft mit Ja beantwortet worden waren.
- Ein Wechsel der Person. Der langjährige Techniker geht in den Ruhestand, der Dienstleister gibt auf, die Kollegin, die die IT nebenbei betreut, übernimmt andere Aufgaben. Was dann auf dem Spiel steht, beschreibt der Beitrag Wenn der IT-Verantwortliche ausfällt.
Welcher dieser Anlässe bei Ihnen zuerst eintritt, lässt sich selten vorhersagen. Dass die Dokumentation vorher fertig sein sollte, schon.
FAQ
Wann wurde Ihre Netzwerkdokumentation zuletzt aktualisiert – und wer außer Ihrem Techniker könnte damit arbeiten? Sprechen Sie mit novotec über eine Bestandsaufnahme Ihres Netzwerks, bevor der nächste Anlass sie erzwingt.
Quellen
- BSI: IT-Grundschutz-Baustein NET.1.1 Netzarchitektur und -design, Edition 2023
- Bundesministerium der Justiz: § 30 BSI-Gesetz – Risikomanagementmaßnahmen, 2025
- Verizon: 2026 Data Breach Investigations Report, 2026
- DIN Media: DIN SPEC 27076, 2023
- Görg Rechtsanwälte: Cyber-Versicherung: Kein Schutz bei unsorgfältiger Beantwortung der Risikofragen, 2025