Homeoffice und IT-Sicherheit: Die häufigsten Lücken beim mobilen Arbeiten
IT-Sicherheit im Homeoffice und unterwegs: Mobiles Arbeiten ist in den meisten Unternehmen Alltag – verbindliche Regeln dafür sind es nicht. Fünf Bereiche, in denen regelmäßig etwas offenbleibt, der Mindeststandard je Bereich und was in eine Homeoffice-Regelung gehört.
„Ich hänge mich beim Kunden immer ins WLAN, sonst habe ich kein Netz im Keller.“
„Die Angebote liegen auf meinem Laptop, das ist einfacher als das Laufwerk.“
„Wir schicken uns die Fotos über WhatsApp, das geht am schnellsten.“
Drei Sätze aus einem Handwerksbetrieb mit 50 Beschäftigten, zwanzig davon im Außendienst. Keiner davon ist als Regelverstoß gemeint. Alle drei beschreiben denselben Vorgang: Jemand löst ein praktisches Problem, weil der vorgesehene Weg im Moment nicht funktioniert oder gar nicht bekannt ist.
Genau daran zeigt sich, wo mobiles Arbeiten organisatorisch aufhört. Nicht dort, wo jemand nachlässig ist – sondern dort, wo nie festgelegt wurde, wie es eigentlich gehen soll.
Die Kurzfassung
- Mobiles Arbeiten ist die Regel, nicht die Ausnahme – trotz leicht rückläufiger Entwicklungen beim Home Office. Laut einer Bitkom-Befragung vom Mai 2025 unter 602 Unternehmen ab 20 Beschäftigten ermöglichen 58 Prozent mobiles Arbeiten. 20 Prozent haben es wieder abgeschafft, weitere 20 Prozent boten es nie an.
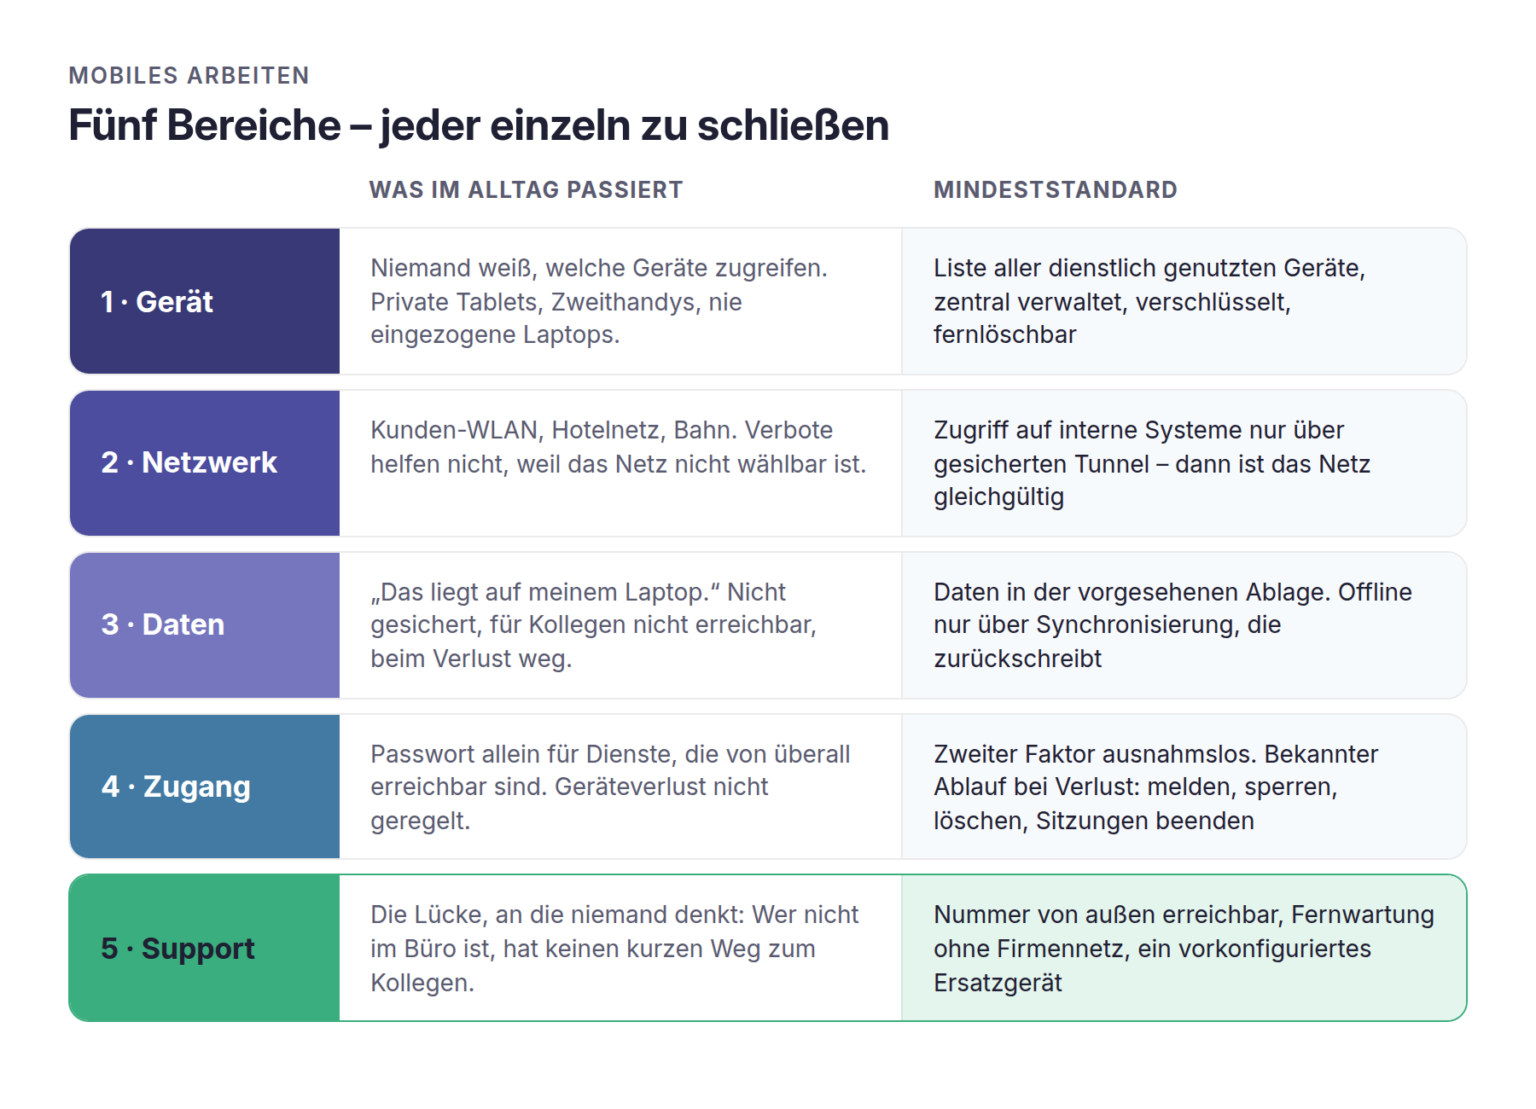
- Die Lücken entstehen in fünf Bereichen: Gerät, Netzwerk, Daten, Zugang und Support. Sie sind unabhängig voneinander – wer nur eine davon absichert, hat die anderen vier offen.
- Private Tools sind ein Symptom. Wo Beschäftigte auf eigene Wege ausweichen, fehlt meist ein brauchbarer vorgesehener Weg. Verbote ohne Alternative verschieben das Problem nur aus dem Blickfeld.
Fünf Lücken der IT-Sicherheit im Homeoffice
1. Das Gerät
Die häufigste Lücke ist gleichzeitig die unsichtbarste: Niemand weiß, welche Geräte überhaupt auf Unternehmensdaten zugreifen. Das private Tablet, mit dem abends noch Mails gelesen werden, das Zweithandy im Außendienst, der alte Laptop aus dem Bestand, der nie eingezogen wurde.
Mindeststandard: Es existiert eine Liste, welche Geräte dienstlich genutzt werden. Sie sind zentral verwaltet, verschlüsselt, mit Bildschirmsperre versehen und lassen sich aus der Ferne löschen. Updates laufen automatisch – wobei der BSI-Lagebericht 2025 für den Berichtszeitraum Juli 2024 bis Juni 2025 einen Anstieg der täglich neu entdeckten Schwachstellen um 24 Prozent ausweist. Ein Gerät, das nur beim Besuch im Büro Updates zieht, hängt dauerhaft hinterher.
2. Das Netzwerk
Hier steckt das verbreitetste Missverständnis. Das Heim-WLAN einer Mitarbeiterin ist meist besser geschützt als sein Ruf. Das Gäste-WLAN beim Kunden und das offene Netz im Hotel sind es nicht.
Der Mindeststandard ist deshalb nicht, bestimmte Netze zu verbieten, sondern die Verbindung unabhängig vom Netz abzusichern: verschlüsselter Zugriff auf interne Systeme über einen gesicherten Tunnel, aktuelle Verschlüsselung bei der Übertragung, kein Zugriff auf interne Dienste ohne diesen Weg. Dann ist es gleichgültig, in wessen WLAN sich jemand befindet.
Was zusätzlich gehört: ein mobiler Datentarif, der ausreicht. Der Satz „sonst habe ich kein Netz im Keller“ ist ein Beschaffungsthema, kein Sicherheitsthema – aber er erzeugt eines.
3. Die Daten
Der Satz „das liegt auf meinem Laptop“ ist im mobilen Arbeiten der häufigste. Er bedeutet: Diese Datei ist nicht gesichert, nicht für Kollegen erreichbar und beim Verlust des Geräts weg.
Mindeststandard: Geschäftliche Daten liegen in der vorgesehenen Ablage, nicht lokal – mit Zugriffsrechten, die zur Rolle passen; wie diese in Microsoft 365 entstehen, erklärt der Beitrag zu SharePoint-Berechtigungen. Wo offline gearbeitet werden muss – auf der Baustelle, im Funkloch –, geschieht das über eine Synchronisierung, die automatisch zurückschreibt. Der Unterschied ist entscheidend: Synchronisierte Daten fließen in die Datensicherung ein, lokal abgelegte nicht – und ob sich eine Sicherung im Ernstfall auch rechtzeitig zurückspielen lässt, ist eine eigene Frage, die der Beitrag zu RTO und RPO bei der Wiederherstellung behandelt.
4. Der Zugang
Ein Passwort allein reicht für einen Zugang, der von überall erreichbar ist, nicht aus. Sobald Dienste aus dem Internet erreichbar sind – und das sind sie beim mobilen Arbeiten zwangsläufig –, gehört ein zweiter Faktor dazu, ausnahmslos und für alle. Zugangsdaten werden heute vor allem über täuschend echte Anmeldeseiten abgegriffen; woran sich solche Nachrichten erkennen lassen, steht im Beitrag Phishing-Mail erkennen.
Dazu kommt die Frage, die selten gestellt wird: Was passiert, wenn ein Gerät verloren geht? Der Mindeststandard ist ein Ablauf, den jede Person kennt: sofort melden, Gerät aus der Ferne sperren und löschen, aktive Sitzungen beenden, Zugangsdaten zurücksetzen. Ohne diesen Ablauf vergehen zwischen Verlust und Reaktion typischerweise Stunden – und die Meldung kommt oft gar nicht, weil sie unangenehm ist.
5. Der Support
Die Lücke, an die niemand denkt: Wie bekommt jemand Hilfe, der nicht im Büro ist? Wenn das Gerät nicht startet oder die Anmeldung scheitert, funktioniert der kurze Weg über den Kollegen nicht mehr.
Mindeststandard: eine Nummer, die von außen erreichbar ist, eine Fernwartungsmöglichkeit, die auch ohne Unternehmensnetz funktioniert, und eine Regelung, was bei einem Ausfall vor Ort beim Kunden passiert. Ohne das entsteht genau die Improvisation, aus der später eine dauerhafte Gewohnheit wird.
Dazu gehört ein Punkt, der nichts kostet und trotzdem selten geregelt ist: ein Ersatzgerät. Wer im Außendienst mit einem defekten Laptop dasteht, braucht nicht innerhalb von zwei Tagen ein neues, sondern noch am selben Vormittag ein funktionierendes. Ein einziges vorkonfiguriertes Reservegerät im Betrieb löst diesen Fall – vorausgesetzt, jemand weiß, wo es liegt und wer es freigibt.
Aus der Praxis
„Bei Bestandsaufnahmen im Außendienst finden wir fast immer Geräte, die niemand auf der Liste hatte – meist private, die irgendwann einmal für eine dringende Sache eingebunden wurden. Nicht aus Nachlässigkeit, sondern weil es gerade schnell gehen musste.“
Marvin Osterhof, Geschäftsführer novotec GmbH
Private Tools sind ein Symptom, keine Ursache
WhatsApp für Baustellenfotos, der private Cloud-Speicher für eine große Datei, das eigene Mailkonto für den schnellen Versand: Solche Umwege – oft unter dem Begriff Schatten-IT zusammengefasst – entstehen nicht aus Gleichgültigkeit. Sie entstehen, wenn der vorgesehene Weg langsamer, umständlicher oder unbekannt ist.
Deshalb führt ein Verbot ohne Alternative regelmäßig zum schlechtesten Ergebnis: Der Umweg bleibt, wird aber nicht mehr erwähnt. Damit verliert das Unternehmen den Überblick, statt ihn zu gewinnen.
Wirksam ist die umgekehrte Reihenfolge. Zuerst fragen, welches praktische Problem der Umweg löst. Dann prüfen, ob der vorgesehene Weg dieses Problem überhaupt löst – oft tut er es nicht oder nur mit mehreren zusätzlichen Schritten. Erst danach eine Regel formulieren, die sagt, welcher Weg gilt, und die den Fall tatsächlich abdeckt.
Für Fotos von der Baustelle heißt das konkret: eine App, die das Bild direkt in den Projektordner legt. Nicht: das Verbot, Fotos zu verschicken.
Ein Nebeneffekt, der oft übersehen wird: Private Messenger und Mailkonten führen dazu, dass geschäftliche Kommunikation im Unternehmen nicht mehr vollständig vorliegt. Verlässt die betreffende Person den Betrieb, fehlt der Vorgang – und niemand weiß, dass er fehlt. Bei Reklamationen, Gewährleistungsfragen oder Abnahmeprotokollen wird das zum handfesten Problem, lange bevor es ein Sicherheitsthema wird.
Deshalb lohnt es sich, die Frage nicht als Sicherheitsregel zu stellen, sondern als betriebliche: Wo muss dieser Vorgang auffindbar sein, wenn die Kollegin im Urlaub ist?
Der Soll-Ist-Abgleich
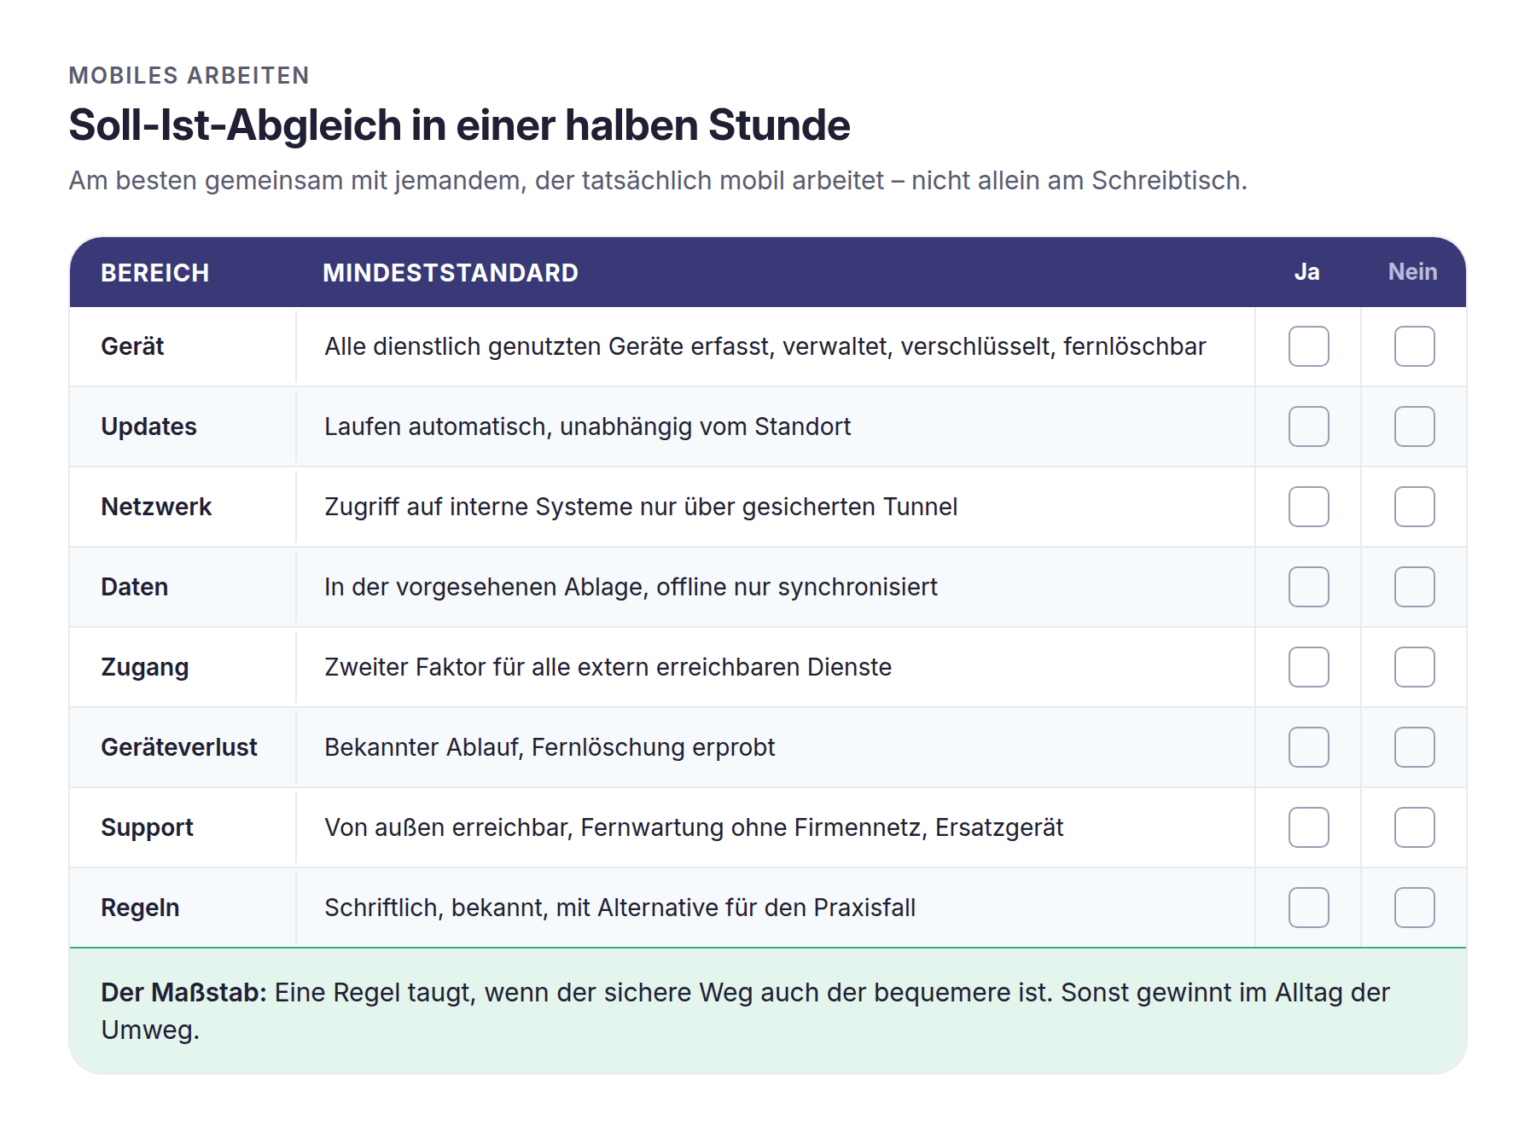
Die folgende Gegenüberstellung lässt sich in einer halben Stunde durchgehen – am besten gemeinsam mit jemandem, der tatsächlich mobil arbeitet, nicht allein am Schreibtisch.
Bereich | Mindeststandard | Häufiger Ist-Zustand |
|---|---|---|
Gerät | Alle dienstlich genutzten Geräte erfasst, verwaltet, verschlüsselt, fernlöschbar | Liste unvollständig, private Geräte im Zugriff |
Updates | Laufen automatisch, unabhängig vom Standort | Werden beim Bürobesuch nachgeholt |
Netzwerk | Zugriff auf interne Systeme nur über gesicherten Tunnel | Direkter Zugriff möglich, Tunnel optional |
Daten | In der vorgesehenen Ablage, offline nur synchronisiert | Lokale Ablagen, nicht gesichert |
Zugang | Zweiter Faktor für alle extern erreichbaren Dienste | Für einzelne Dienste, nicht für alle |
Geräteverlust | Bekannter Ablauf, Fernlöschung erprobt | Nicht geregelt, Meldung erfolgt spät |
Support | Von außen erreichbar, Fernwartung ohne Firmennetz | Nur über Kollegen oder Bürobesuch |
Regeln | Schriftlich, bekannt, mit Alternative für den Praxisfall | Mündlich, ungleich bekannt, ohne Alternative |
Das BSI stellt für diesen Zweck eine Checkliste zur Sicherheit im Home-Office bereit, die sich ausdrücklich an kleine und mittelständische Unternehmen richtet und auf kurzfristig umsetzbare Maßnahmen zielt. Sie eignet sich gut als Ergänzung, ersetzt aber nicht das Gespräch mit den Beschäftigten, die tatsächlich unterwegs sind.
Was in eine Homeoffice-Regelung zur IT-Sicherheit gehört
Der Abgleich zeigt, wo etwas fehlt. Damit es nicht wieder fehlt, braucht es eine schriftliche Regelung. Die Allianz für Cyber-Sicherheit empfiehlt ausdrücklich deutliche, unmissverständliche und verbindliche Regelungen zur IT-Sicherheit und zum Umgang mit Daten. Für ein Unternehmen dieser Größe genügen zwei Seiten, wenn sie die folgenden Punkte beantworten:
Thema | Was festgelegt wird | Beispiel aus der Praxis |
|---|---|---|
Geräte | Welche Geräte dienstlich genutzt werden dürfen und wer sie verwaltet | nur Firmengeräte, private Smartphones nur für Mail und Teams |
Verbindung | Über welchen Weg interne Systeme erreichbar sind | VPN-Pflicht, kein direkter Zugriff auf Laufwerke |
Ablage | Wo Dateien liegen und wie offline gearbeitet wird | Projektordner mit Synchronisierung, keine lokalen Kopien |
Kommunikation | Welche Kanäle für Kunden, Fotos und große Dateien gelten | Baustellen-App statt Messenger, Freigabelink statt privater Cloud |
Vorfälle | Wie ein Verlust oder eine verdächtige Nachricht gemeldet wird | eine Rufnummer, rund um die Uhr erreichbar |
Arbeitsumgebung | Was zu Hause und unterwegs zu beachten ist | Bildschirmsperre, keine vertraulichen Telefonate im Zug |
Entscheidend ist die letzte Spalte. Eine Regel, die nur das Verbot nennt, wird im Alltag umgangen; eine Regel, die den erlaubten Weg nennt, wird befolgt. Die Regelung sollte bei jedem Eintritt ausgehändigt und einmal im Jahr mit den Beschäftigten im Außendienst durchgesprochen werden.
Wie novotec die IT-Sicherheit im Homeoffice absichert
Für Unternehmen mit Außendienst oder verteilten Arbeitsplätzen setzen wir als Hamburger IT-Systemhaus an denselben fünf Punkten an.
Gerät und Netz: Wir richten hochsichere, verschlüsselte VPN-Tunnel ein, über die Homeoffice-Arbeitsplätze, Niederlassungen und mobile Geräte auf interne Systeme zugreifen – unabhängig davon, in welchem Netz sich jemand gerade befindet. Die Geräte selbst werden zentral verwaltet, Patches laufen automatisiert außerhalb der Arbeitszeit.
Zugang und Daten: Wir setzen Zwei- und Mehr-Faktor-Authentifizierung durch und verschlüsseln Daten sowohl bei der Übertragung als auch im Ruhezustand. Für die Ablage klären wir mit den Fachbereichen, wie offline gearbeitet wird, damit die praktische Lösung und die sichere dieselbe ist.
Support: Über unser novo365 Remote Management im Rahmen des IT-Service greifen wir mit Erlaubnis direkt auf den Desktop zu – auch bei Geräten außerhalb des Firmennetzes und auch bei Systemen, die ursprünglich nicht von uns eingerichtet wurden. Für Betriebe mit mobiler Zeiterfassung binden wir diese gleich mit ein.
Fazit
Mobiles Arbeiten scheitert selten an der Technik. Es scheitert daran, dass niemand festgelegt hat, wie es gehen soll.
Die fünf Bereiche – Gerät, Netzwerk, Daten, Zugang, Support – lassen sich unabhängig voneinander schließen, und keiner davon erfordert ein großes Projekt. Was sie erfordern, ist eine Entscheidung je Bereich und ein Gespräch mit denen, die tatsächlich unterwegs arbeiten.
Der Maßstab dafür ist einfach: Eine Regel taugt, wenn der sichere Weg auch der bequemere ist. Solange das nicht der Fall ist, gewinnt im Alltag der Umweg – und zwar unabhängig davon, was in der Richtlinie steht.
FAQ
Sie möchten wissen, wo bei Ihnen im mobilen Arbeiten etwas offen ist? Sprechen Sie mit novotec über eine Bestandsaufnahme Ihrer Endgeräte, Zugänge und Verbindungen.
Quellen
- Bitkom: Homeoffice gerät unter Druck, 2025
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025, 2025
- BSI: Checkliste Home-Office, laufend aktualisiert
- Allianz für Cyber-Sicherheit: Home-Office? – Aber sicher!, laufend aktualisiert