Patch-Management: Wer kümmert sich in Ihrem Unternehmen eigentlich um die Updates?
Windows aktualisiert sich meist von selbst. Firewall, NAS, Drucker und Fachsoftware nicht. Was Patch-Management in kleinen und mittleren Unternehmen umfasst, wo die Lücken tatsächlich liegen und woran Geschäftsführer erkennen, ob ihre Updates wirklich ankommen.
Eine Steuerberatungskanzlei in Hamburg, 25 Beschäftigte, 28 Arbeitsplätze. Anfang Oktober liegt der Monatsbericht des IT-Dienstleisters im Postfach der Kanzleiinhaberin. Er ist kurz:
Monatsbericht IT-Betreuung, September
Windows-Updates: 28 von 28 Arbeitsplätzen aktuell ✓ · Server: monatliches Sicherheitsupdate installiert, Neustart Samstag 6:00 Uhr ✓ · Virenschutz: Signaturen aktuell ✓ · Datensicherung: 30 von 30 Läufen erfolgreich ✓
Vier grüne Haken. Die Inhaberin legt den Bericht ab, zu Recht beruhigt – so scheint es.
Was der Bericht nicht zeigt, weil sein Werkzeug es nicht erfasst: Die Firewall läuft mit der Firmware, mit der sie vor drei Jahren eingebaut wurde. Das NAS, auf dem die Sicherungen liegen, hat seit der Einrichtung kein Update gesehen. Auf 19 Rechnern steckt ein PDF-Programm in einer Version vom Vorjahr. Und der Multifunktionsdrucker im Flur, der jeden Scan per Mail verschickt, ist im Auslieferungszustand.
Der Bericht ist korrekt. Er beantwortet nur eine kleinere Frage als die, die sich die Inhaberin stellt. Genau darin liegt der Kern des Themas: Patch-Management ist keine Funktion, die man einschaltet, sondern eine Zuständigkeit – für jedes Gerät und jedes Programm, das Updates braucht. Die Lücke liegt dabei selten bei Windows.
Die Kurzfassung
- Windows-Arbeitsplätze und Server werden in den meisten Betrieben automatisch aktualisiert. Ungeregelt bleiben Firewall, NAS, Drucker, Fachsoftware und Zusatzprogramme – alles, wofür das zentrale Werkzeug nicht zuständig ist.
- Laut dem Sophos-Report „State of Ransomware 2025“ waren ausgenutzte Schwachstellen zum dritten Mal in Folge die häufigste technische Ursache von Ransomware-Angriffen: 32 Prozent der Fälle, bei 3.400 befragten IT-Verantwortlichen in 17 Ländern.
- Ein gutes Patch-Management erkennt man nicht an grünen Haken, sondern an einem Bericht, der alle Geräteklassen abdeckt und offen sagt, was nicht eingespielt wurde – und warum.
Was ist Patch-Management?
Patch-Management bedeutet, Sicherheits- und Fehlerkorrekturen für alle Systeme eines Unternehmens planmäßig zu beschaffen, zu bewerten, einzuspielen und den Erfolg zu kontrollieren. Ein Patch ist dabei die gezielte Korrektur eines Fehlers oder einer Sicherheitslücke. Update ist der Oberbegriff und kann auch neue Funktionen bringen; ein Upgrade hebt die Software auf eine neue Hauptversion.
Den bekanntesten Rhythmus setzt Microsoft. Nach Angaben von Microsoft Learn erscheint das monatliche Sicherheitsupdate für Windows am zweiten Dienstag jedes Monats; besonders dringende Korrekturen kommen bei Bedarf außer der Reihe. Auf diesen Takt sind die meisten Verwaltungswerkzeuge ausgelegt.
Die übrigen Hersteller halten sich an keinen gemeinsamen Kalender. Die Firewall meldet ein neues Firmware-Release per Mail an die Adresse, die bei der Registrierung eingetragen wurde. Der Druckerhersteller stellt eine Datei auf seine Supportseite. Die Fachsoftware bringt ihr Update mit eigenem Installationsprogramm. Wer nur auf den zweiten Dienstag achtet, sieht einen Teil der Landschaft.
Patch-Management Objekt für Objekt: wo die Lücken liegen
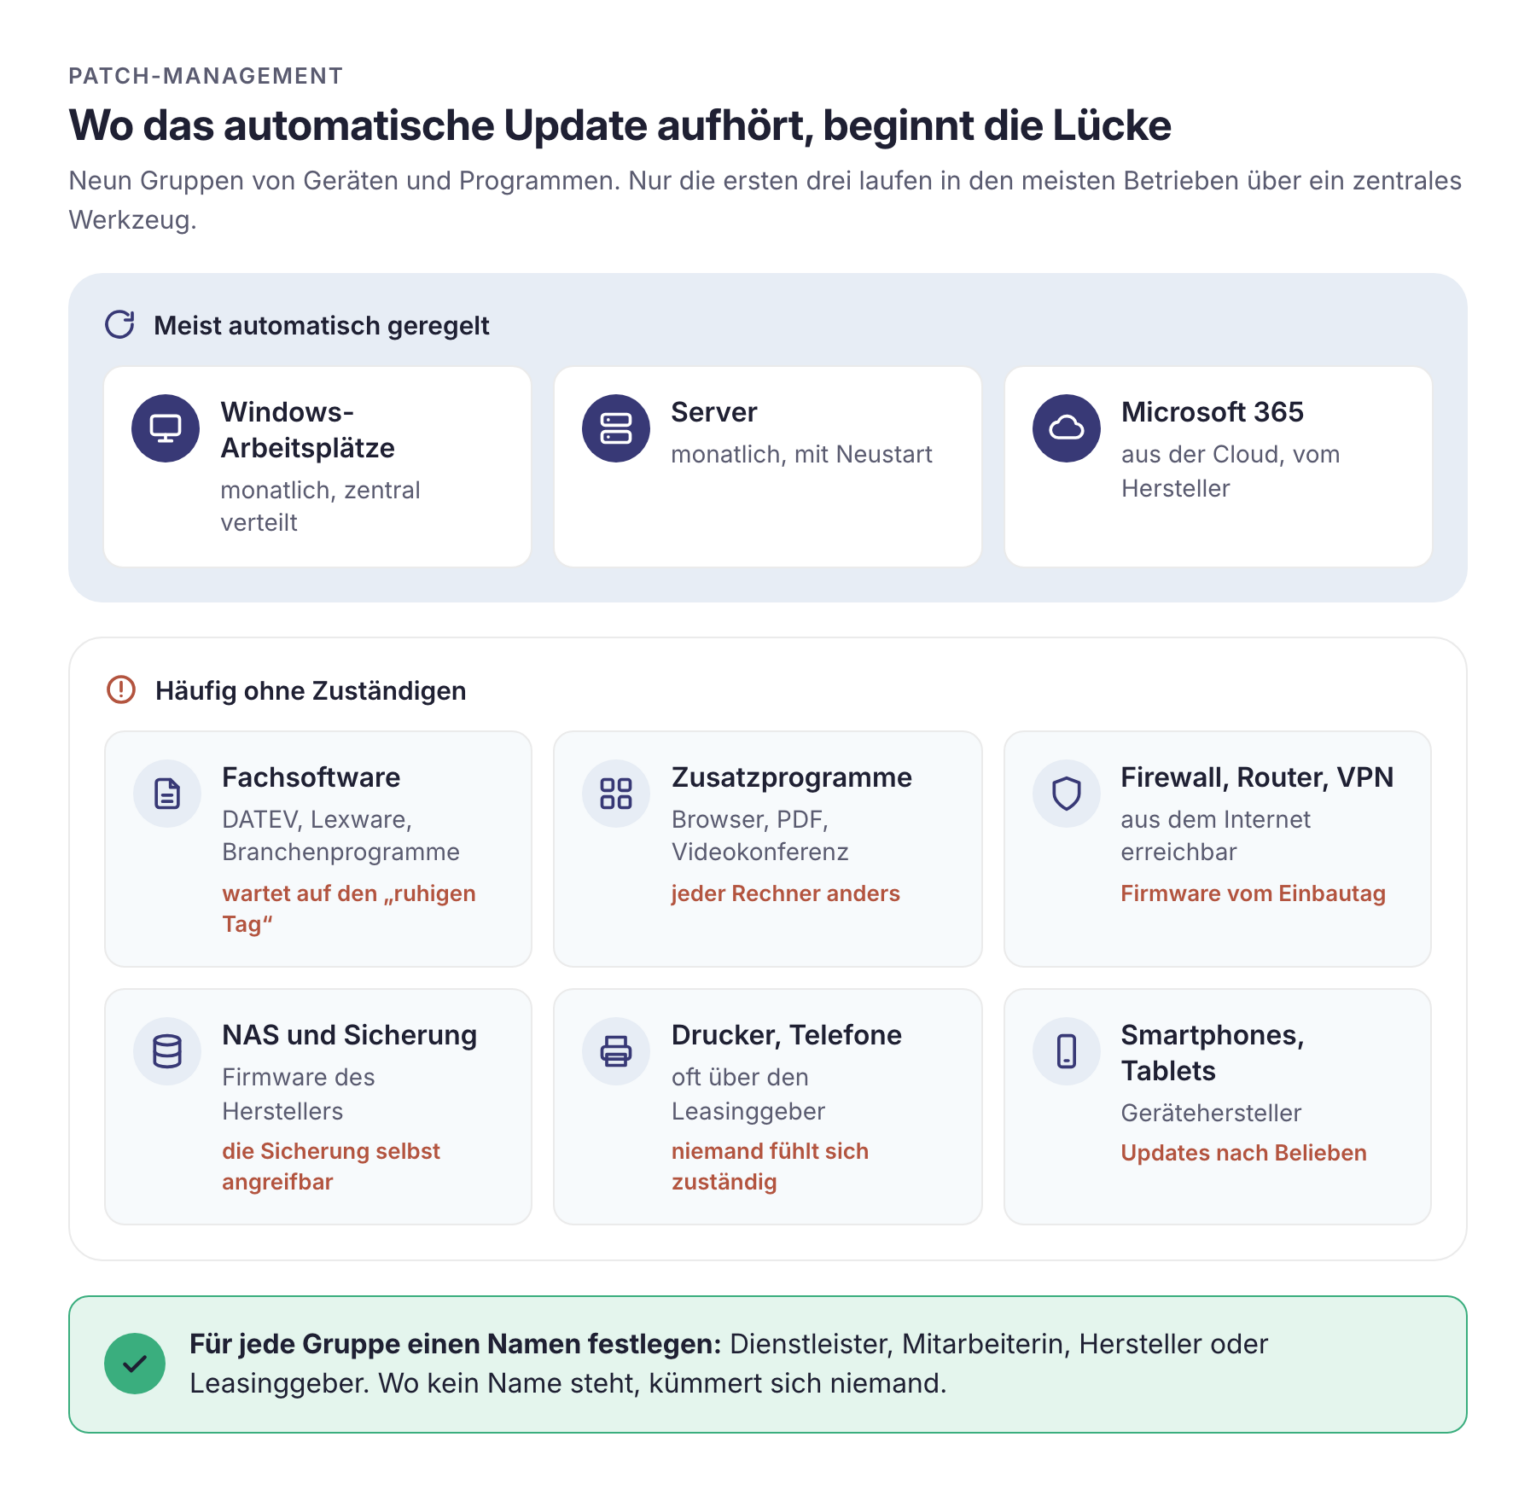
Für einen Betrieb mit 10 bis 80 Arbeitsplätzen lohnt der Blick auf neun Gruppen:
Objekt | Woher die Updates kommen | Typische Lücke |
|---|---|---|
Windows-Arbeitsplätze | monatlich vom Hersteller, zentral verteilbar | Laptops, die wochenlang ausgeschaltet im Schrank liegen |
Server | monatlich, meist mit Neustart | Neustart wird verschoben, weil kein Wartungsfenster vereinbart ist |
Microsoft 365 und Office | automatisch aus der Cloud | Alte Office-Kaufversionen, für die es keine Updates mehr gibt |
Fachsoftware (DATEV, Lexware, Branchenprogramme) | Hersteller, eigener Rhythmus, oft manuell | Update wartet auf einen „ruhigen Tag“, der nicht kommt |
Zusatzprogramme (Browser, PDF, Packprogramme, Videokonferenz) | jeder Hersteller einzeln | Auf jedem Rechner eine andere Version |
Firewall, Router, VPN-Zugang | Firmware des Herstellers | Stand vom Einbautag, obwohl aus dem Internet erreichbar |
NAS und Sicherungsgerät | Firmware des Herstellers | Ausgerechnet die Sicherung ist angreifbar |
Drucker, Multifunktionsgeräte, Telefone | Firmware, häufig über den Leasinggeber | Niemand fühlt sich zuständig |
Smartphones und Tablets | Gerätehersteller | Geräte ohne zentrale Verwaltung, Updates nach Belieben der Nutzer |
Die Tabelle zeigt ein Muster: Je weiter unten ein Objekt steht, desto seltener ist geregelt, wer es aktualisiert. Gleichzeitig stehen dort die Geräte, die ein Angreifer am liebsten findet. Eine Firewall oder ein VPN-Zugang ist aus dem Internet erreichbar und muss nicht erst über eine Phishing-Mail geöffnet werden. Ein ungepatchtes NAS kann dazu führen, dass mit den Daten auch die Sicherungen verschlüsselt werden – dann hilft die beste Planung für RTO und RPO nur noch begrenzt.
Eine Sonderrolle spielt die Fachsoftware. In der Kanzlei hängen an DATEV Fristen, Mandantendaten und die tägliche Arbeit aller Beschäftigten. Ein Update, das Programm und Datenbank auf dem Server erneuert, kann im ungünstigen Fall den ganzen Betrieb für einen Vormittag aufhalten. Deshalb wird es gern verschoben – und dann noch einmal. Hier hilft keine Automatik, sondern eine Absprache: Wer spielt das Update ein, an welchem Abend, und wer prüft am nächsten Morgen, ob alle Arbeitsplätze wieder starten?
Bei Microsoft 365 hat sich die Lage umgekehrt: Die Cloud-Dienste aktualisiert Microsoft selbst. Kritisch sind dort die Kaufversionen von Office, die nach Supportende einfach weiterlaufen. Dieselbe Frage stellt sich bei Servern – was nach dem Supportende von Windows Server 2016 zu tun ist, ist ein eigenes Thema.
Aus der Praxis
„Wenn wir bei einer Erstaufnahme die Firewall öffnen, finden wir häufig eine Firmware, die seit dem Einbau niemand angefasst hat. Auf die Frage, warum, kommt fast immer dieselbe Antwort: ‚Die läuft doch.‘ Genau das ist der Punkt – eine Firewall, die läuft, meldet sich bei niemandem.“
Martin Osterhof, Geschäftsführender Gesellschafter, novotec GmbH
Der Ablauf: fünf Schritte nach BSI-Grundschutz
Das BSI beschreibt Patch-Management im IT-Grundschutz-Baustein OPS.1.1.3 „Patch- und Änderungsmanagement“ (Edition 2023). Zwei der Basis-Anforderungen sind für kleine Unternehmen besonders aufschlussreich: Für alle Bereiche müssen Zuständige festgelegt werden. Und wird ein Patch nicht eingespielt, müssen die Entscheidung und die Gründe dokumentiert werden. Daraus ergibt sich ein Ablauf, der auch ohne Grundschutz-Zertifizierung trägt:
- Bestand kennen. Welche Geräte und Programme sind im Einsatz, mit welcher Version? Ohne diese Liste bleibt Patch-Management Stückwerk. Die Grundlage dafür ist eine gepflegte Netzwerkdokumentation.
- Zuständigkeit je Objekt festlegen. Für jede Zeile der Tabelle oben steht ein Name: Dienstleister, eigene Mitarbeiterin, Hersteller oder Leasinggeber. Wo nichts steht, kümmert sich niemand.
- Bewerten und priorisieren. Nicht jeder Patch ist gleich eilig. Wird eine Lücke bereits aktiv ausgenutzt oder ist das Gerät aus dem Internet erreichbar, gehört der Patch innerhalb weniger Tage eingespielt. Der Rest folgt im regulären Wartungsfenster.
- Mit Rückweg einspielen. Vor Updates an Servern und Fachsoftware steht eine aktuelle Sicherung oder ein Snapshot. Das Wartungsfenster liegt außerhalb der Arbeitszeit – und in der Kanzlei nicht in der Woche vor dem Abgabetermin der Umsatzsteuer-Voranmeldung.
- Kontrollieren und dokumentieren. Ist der Patch auf allen betroffenen Systemen angekommen? Welche Geräte fehlen, und warum? Erst dieser Schritt macht aus einer Routine einen Nachweis.
Reifegradmodell: Wo steht Ihr Patch-Management?
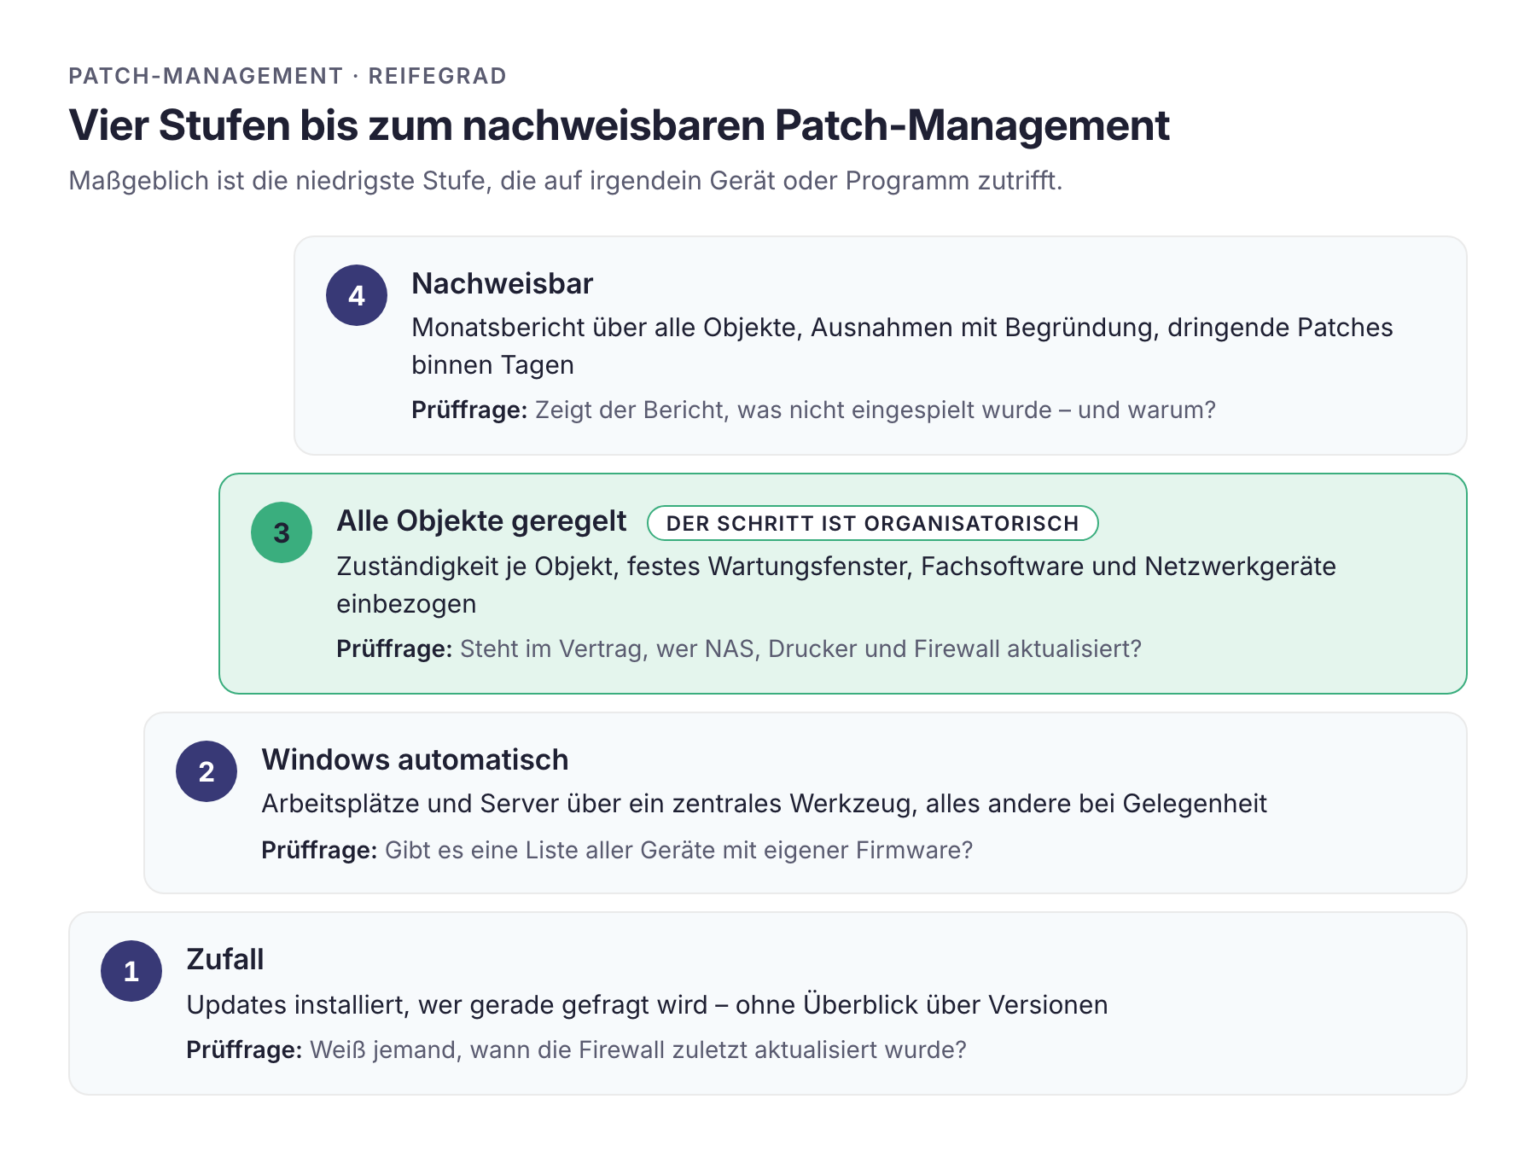
Die vier Stufen helfen bei einer ehrlichen Selbsteinschätzung. Maßgeblich ist die niedrigste Stufe, die auf irgendein Objekt aus der Tabelle zutrifft – nicht die höchste.
Stufe | Kennzeichen | Prüffrage |
|---|---|---|
1 – Zufall | Updates installiert, wer gerade gefragt wird. Kein Überblick über Versionen. | Weiß jemand im Haus, wann die Firewall zuletzt aktualisiert wurde? |
2 – Windows automatisch | Arbeitsplätze und Server laufen über ein zentrales Werkzeug, alles andere bei Gelegenheit. | Gibt es eine Liste aller Geräte mit eigener Firmware? |
3 – Alle Objekte geregelt | Zuständigkeit je Objekt, festes Wartungsfenster, Fachsoftware und Netzwerkgeräte einbezogen. | Steht im Vertrag, wer NAS, Drucker und Firewall aktualisiert? |
4 – Nachweisbar | Monatsbericht über alle Objekte, Ausnahmen mit Begründung, dringende Patches innerhalb weniger Tage. | Lässt sich aus dem Bericht ablesen, was nicht eingespielt wurde – und warum? |
Die Kanzlei aus dem Beispiel steht auf Stufe 2. Sie hat einen funktionierenden Dienstleister und einen gepflegten Bericht – aber beides deckt nur die oberen Zeilen der Objekttabelle ab. Der Schritt auf Stufe 3 ist vor allem organisatorisch: eine Liste, ein Gespräch, eine Ergänzung im Vertrag. Wie man den Leistungsumfang eines IT-Vertrags so beschreibt, dass solche Fragen geklärt sind, folgt denselben Regeln wie bei den Kosten.
Stufe 4 ist kein Selbstzweck. Sie wird relevant, sobald jemand von außen fragt: die Cyberversicherung im Antragsbogen, ein großer Mandant im Lieferantenaudit oder die Aufsicht bei Unternehmen, die unter NIS-2 fallen. Dann zählt nicht, dass gepatcht wurde, sondern dass es sich belegen lässt.
Wie novotec beim Patch-Management unterstützt
In unserer IT-Betreuung mit Workplace 365 und ServerOps 365 gehört automatisiertes Patchmanagement zum festen Umfang: Updates für Windows und Fachsoftware wie Lexware spielen wir außerhalb Ihrer Arbeitszeit ein, überwachen den Erfolg im Monitoring und halten den Stand in der elektronischen IT-Dokumentation fest. Welche Geräte darüber hinaus dazugehören – Firewall, NAS, Drucker –, legen wir bei der Aufnahme gemeinsam fest, damit am Ende keine Zeile der Objekttabelle ohne Namen bleibt.
Wer zunächst eine Bestandsaufnahme möchte, beginnt mit dem CyberRisikoCheck nach DIN SPEC 27076. „Patch- und Änderungsmanagement“ ist dort einer von sechs Themenbereichen; der Leitfaden zur Anwendung des CyberRisiko-Checks (BVMW, 2023) fasst die Anforderung knapp zusammen: Updates für IT-Systeme und Software müssen installiert werden. Der Check zeigt, auf welcher Stufe Ihr Betrieb steht.
Fazit: Was sich bis Ende 2027 ändert
Auf der Herstellerseite kommt Bewegung in das Thema. Seit dem 11. September 2026 müssen Hersteller vernetzter Produkte nach dem Cyber Resilience Act aktiv ausgenutzte Schwachstellen melden. Ab dem 11. Dezember 2027 gelten für neu in Verkehr gebrachte Produkte alle Anforderungen der Verordnung. Nach Angaben des BSI zum Cyber Resilience Act gehört dazu, dass Hersteller während eines angegebenen Supportzeitraums – in der Regel fünf Jahre – Sicherheitsupdates bereitstellen und das Supportende klar benennen.
Für Unternehmen heißt das: Bei Neuanschaffungen ab 2028 wird nachvollziehbarer, wie lange ein Drucker, ein NAS oder eine Firewall mit Updates versorgt wird. Das Supportende gehört deshalb schon heute in die Kaufentscheidung. Eingespielt werden müssen die Updates aber weiterhin im eigenen Betrieb – die Verordnung verpflichtet den Hersteller zur Lieferung, nicht den Kunden zur Ordnung. Die Frage, wer sich im Unternehmen um die Updates kümmert, beantwortet sie nicht.
FAQ
Wissen Sie, wann Ihre Firewall zuletzt ein Update bekommen hat? Sprechen Sie mit novotec über ein Patch-Management, bei dem jedes Gerät einen Zuständigen hat.
Quellen
- Sophos: The State of Ransomware 2025, 2025
- Microsoft Learn: Update release cycle for Windows clients, 2026
- BSI: IT-Grundschutz-Baustein OPS.1.1.3 Patch- und Änderungsmanagement, Edition 2023, 2023
- BVMW, Projekt mIT Standard sicher: Die Anwendung des CyberRisiko-Checks auf Basis der DIN SPEC 27076 – Leitfaden für IT-Dienstleistungsunternehmen, 2023
- BSI: Cyber Resilience Act, 2026